
Tags
| hacker





Hoyoverse ออกตามหาตัวตนแฮกเกอร์ ผู้หลุดข้อมูล Genshin Impact
08/12/2022
Read More
กรณ์รัฐภาส ธนวัตไชยศรี | 1400 days ago
26/06/2019
พบหลักฐานจีนอาจอยู่เบื้องหลังการแฮ็กระบบเครือข่ายทั่วโลกกว่า 7 ปี!
บริษัทวิจัยความปลอดภัย Cybereason รายงานว่า ในช่วง 7 ปีที่ผ่านมา แฮ็กเกอร์สามารถเจาะเข้าสู่เครือข่ายโทรศัพท์มือถือมากกว่า 10 เครือข่ายทั่วโลกเพื่อรวบรวมข้อมูลการโทรของบุคคลเป้าหมายอย่างน้อย 20 คน ซึ่งข้อมูลที่ได้รับมานั้นรวมถึงวันที่ที่ทำการโทร, เวลาที่เชื่อมต่อสถานที่ของผู้โทรและอื่นๆ ซึ่งการโจมตีที่เรียกว่า Operation Soft Cell ถูกใช้งานมาตั้งแต่ปี 2012 และถูกตรวจพบโดย Cybereason เมื่อต้นปีนี้ เป้าหมายของแฮ็กเกอร์คือการเก็บข้อมูล call detail records (CDR) หรือบันทึกรายละเอียดการโทร และข้อมูลอื่นๆ ที่ได้จากการแฮ็กคือชื่อผู้ใช้งานและรหัสผ่าน Cybereason มั่นใจว่าการโจมตีดังกล่าวมีความเกี่ยวข้องและได้รับการสนับสนุนจากรัฐบาลจีน วิธีการและเครื่องมือที่ใช้ชื่อว่า APT10 และมีรายงานว่ากลุ่มแฮ็กเกอร์ทำงานร่วมกับกระทรวงความมั่นคงของจีน หรือ Chinese Ministry of State Security (MSS) แล้วทำไมถึงต้องทำ? Cybereason ตั้งสมมติฐานว่า การให้แฮ็กเกอร์จู่โจมระบบเครือข่ายไม่ได้ทำเพื่อเงิน แต่ทำเพื่อล้วงความลับ เช่น ทรัพย์สินทางปัญญา หรือข้อมูลที่สำคัญอย่างอื่น แฮ็กเกอร์สามารถรู้รายละเอียดหลายๆ อย่าง เช่น บันทึกการโทร, ระยะเวลาการโทร, ข้อมูลเกี่ยวกับอุปกรณ์ที่ใช้ในการโทร, หมายเลขรุ่นของโทรศัพท์, ผู้จำหน่ายและตำแหน่งทีโทรศัพท์…
28/05/2019
แฮกเกอร์หนุ่มเจาะระบบ Apple หวังบริษัทเห็นความสามารถและให้งานทำ!
หากคุณเป็นวัยรุ่นที่มีความฝันอยากจะเข้าทำงานกับบริษัทยักษ์ใหญ่ทางเทคโนโลยีคุณจะทำอย่างไรเพื่อคว้าฝัน? คุณอาจจะตอบว่าวางแผนการศึกษา เรียนให้ดีและยื่นเข้าฝึกงาน ให้เขาเห็นความสามารถของคุณใช่ไหม นี่อาจเป็นคำตอบของคนส่วนใหญ่ แต่ไม่ใช่สำหรับหนุ่มชาวออสเตรเลียคนนี้แน่ๆ หนุ่มชาวออสเตรเลียคนนี้แฮกข้อมูลจาก Apple และรับสารภาพว่าเขาทำไปเพราะอยากได้งานจาก Apple เท่านั้น! ก่อนหน้านี้เขาเห็นข่าวชายชาวยุโรปคนหนึ่งทำเช่นเดียวกันและได้งานจาก Apple เขาจึงทำบ้างเพื่อให้บริษัทเห็นความสามารถของเขา หลังการไต่สวนและสอบปากคำพยานพบว่า เขาเริ่มต้นแฮกเมื่อเขาอายุ 13 ปี ศาลเชื่อว่าเขาไม่เคยใช้ความสามารถทางเทคโนโลยีของเขาทำเรื่องไม่ดี และในอนาคตเขาหวังที่จะศึกษาด้านระบบรักษาความปลอดภัยแบบดิจิตอลและอาชญวิทยาที่มหาวิทยาลัย ส่วนข้อมูลที่แฮกมานั้นไม่มีการบันทึกไว้เลย อย่างไรก็ตามศาลไม่ใจร้ายถึงขนาดตัดขาดช่องทางการทำมาหากินในเส้นทางแฮกเกอร์ของเขา เพียงแต่ควบคุมความประพฤติเขาเป็นเวลา 9 เดือนเท่านั้น ส่วนทางด้านโฆษก Apple ไม่ได้กล่าวแสดงความคิดเห็นอะไรกับคดีนี้ Apple ยังคงเน้นย้ำว่าระบบความปลอดภัยของพวกเขาทำงานได้อย่างดีเยี่ยม และไม่มีใครสามารถเปิดเผยข้อมูลของ Apple ได้ เพราะฉะนั้นสำหรับหนุ่มชาวออสซี่คงจะต้องใช้เวลาตั้งใจเรียน แล้วยื่นใบสมัครงานแทนแล้วละนะ อ้างอิง
11/03/2019
Facebook ฟ้องร้องชาวยูเครน 2 คน : ขโมยข้อมูลผู้ใช้กว่า 63,000 ยูสเซอร์
เมื่อวันที่ 8 มีนาคม 2019 ที่ผ่านมา Facebook ได้ฟ้องร้องชาวยูเครน 2 คน เนื่องจากการใช้แอปตอบคำถามในการขโมยข้อมูลส่วนบุคลลของผู้ใช้ Facebook และใส่โฆษณาลงในหน้า News Feed ของผู้ใช้ ชาวยูเครน 2 คนนี้ คือ Gleb Sluchevsky และ Andrey Gorbachov โดยได้ดำเนินการมานานกว่าปีแล้ว ในช่วงระหว่างปี 2017 - 2018 ที่ผ่านมา Gleb Sluchevsky และ Andrey Gorbachov ได้ชักชวนให้ผู้ใช้ติดตั้งปลั๊กอินบนเบราว์เซอร์ ที่ระบุว่าเป็นการทำนายดวงชะตาและการทดสอบตอบคำถาม ซึ่งจริงๆ แล้วเป็นมัลแวร์ โดยมีผู้ใช้ Facebook ที่ได้รับผลกระทบถึง 63,000 ยูสเซอร์ จากเอกสารที่ยื่นต่อศาลนั้น ได้ระบุเกี่ยวกับการตอบคำถาม เช่น คุณเป็นใครในกลุ่มแวมไพร์ยุคใหม่ (ใช้รูปเป็นโปสเตอร์ภาพยนตร์ Twilight), คุณดูคล้ายใครในอดีต (ใช้รูปเป็น สตาลิน และ เลนิน) หรือ…
15/02/2019
หลุดชุดใหญ่อีกแล้ว! แฮกเกอร์ปล่อยขายข้อมูลชุด 2 ที่ขโมยมาอีก 127 ล้านแอคเคาท์
เว็บไซต์ The Hacker News ได้รายงานว่า แฮกเกอร์ที่เคยขายแอคเคาท์ที่ขโมยมากว่า 620 ล้านแอคเคาท์ จาก 16 เว็บไซต์ดัง ได้ปล่อยชุดแอคเคาท์ที่ 2 จากอีก 8 เว็บไซต์ ลงใน Dark Web ซึ่งมีมากถึง 127 ล้านแอคเคาท์ เมื่อสัปดาห์ที่ผ่านมา ทาง The Hacker News ได้รับอีเมลจากแฮกเกอร์ชาวปากีสถานซึ่งอ้างว่าได้ทำการแฮกเว็บไซต์ชื่อดังหลายเว็บ และได้ดำเนินการจำหน่ายฐานข้อมูลดังกล่าวในโลกออนไลน์ ดังนี้ ชุดที่ 1 : ฐานข้อมูลจาก 16 เว็บไซต์ที่ถูกแฮก ในรอบแรกนั้น แฮกเกอร์ที่มีนามแฝงในโลกออนไลน์ว่า "gnosticplayers" ได้จำหน่าย 617 แอคเคาท์ จาก 16 เว็บไซต์ที่ถูกแฮก ด้วยมูลค่าไม่ถึง 20,000 เหรียญ ในสกุล bitcoin ในตลาด Dark Web ที่ใหญ่ที่สุดอย่าง Dream…
01/01/2019
เอาคืนมั่ง! แฮคเกอร์จีนล้วงคอทัพเรือสหรัฐ ได้ข้อมูลทหารนับแสนกว่าราย
ในขณะที่พญาอินทรีเปิดฉากสงครามการค้ามาสักระยะหนึ่งแล้ว คราวนี้ถึงตาพญามังกรเอาคืนมั่ง เพราะล่าสุด กระทรวงยุติธรรมสหรัฐฯ ได้จับกุมแฮคเกอร์ชาวจีนทั้ง 2 ราย ในข้อหาโจมตีระบบคอมพิวเตอร์ของรัฐ ซึ่งกองทัพเรือสหรัฐฯ เองก็เป็นหนึ่งในเป้าหมายสำคัญอีกด้วย FBI และ DOJ (กระทรวงยุติธรรมสหรัฐ) เผยว่า สามารถจับกุมแฮคเกอร์ชาวจีนทั้งสองรายได้ คือ Zhu Hua และ Zhuang Shilong เป็นหนึ่งในสมาชิกกลุ่ม Advanced Persistent Threat 10 (APT10) ซึ่งรัฐบาลจีนให้การสนับสนุน สำหรับข้อมูลที่ถูกแฮคไปนั้นได้แก่ ชื่อจริงนามสกุลจริง เบอร์โทรศัพท์ และหมายเลขประกันสังคมของทหารเรือสหรัฐฯ จำนวนมากถึง 1 แสนราย! ไม่เพียงแค่นั้น ทั้งสองได้ทำการจารกรรมเทคโนโลยี ทั้งจากหน่วยงานของรัฐ และของเอกชนด้วยเช่นกัน คำฟ้องบางส่วนถูกเผยแพร่จาก DOJ ระบุว่า ระบบคอมพิวเตอร์ทั้ง 45 องค์กร 12 มลรัฐ ที่ถูกแฮคเกอร์ทั้งสองเข้าโจมตี มีอยู่ 2 มลรัฐที่เป็นเป้าหมายสำคัญ ซี่งหน่วยความมั่นคงกังวงถึงจุดนี้เป็นพิเศษ คือ รัฐ…

14/11/2018
Valve ไม่ทำโทษ แต่ให้ “เงินรางวัลกว่า 650,000 บาท” แก่แฮกเกอร์ที่ค้นพบช่องโหว่ระดับยักษ์บน Steam
Artem Moskowsky นักค้นคว้าข้อมูลระบบรักษาความปลอดภัยบนโลกอินเทอร์เน็ต ได้ค้นพบช่องโหว่ขนาดใหญ่บน Steam ที่เขาสามารถเข้าไปยังไซต์ของผู้พัฒนาเกมค่ายต่างๆ และทำการผลิตคีย์เกมขึ้นมาเท่าไหร่ก็ได้ไม่จำกัด แต่แทนที่เขาจะผลิตคีย์ทั้งหลายไปขายจนรวยล่ำซำ Moskowsky กลับนำปัญหานี้แจ้งไปยัง Valve และมันทำให้เขาได้เงินตอบแทนเป็นจำนวนกว่า 20,000 เหรียญดอลลาร์สหรัฐ หรือประมาณ 650,000 บาทเลยจากการแจ้งเหตุดังกล่าว Moskowsky ได้ค้นพบบั้กนี้เข้าโดยบังเอิญในระหว่างที่กำลังเข้าดูฟังก์ชั่นต่างๆ บนเว็บแอปพลิเคชันของ Steam โดยเขาได้ทดลองเปลี่ยนพารามิเตอร์เพียงเซ็ตเดียว ก็สามารถทำให้เขาเข้าไปยังไซต์ต่างๆ และทำการผลิตคีย์เกมขึ้นมาเท่าไหร่ก็ได้ ซึ่งหากบั้กนี้พบเจอโดยผู้อื่นที่มีจุดประสงค์ร้ายมันก็อาจจะกลายเป็นปัญหาครั้งใหญ่ให้กับทาง Valve เลยก็เป็นได้ และเพื่อให้เห็นภาพชัดเจนว่าความเสียหายนั้นจะตามมาขนาดไหน Moskowsky ได้แจ้งกับทาง Valve ว่าเขาได้ค้นพบคีย์ของเกม Portal 2 เป็นจำนวนกว่า 36,000 คีย์ที่ถูกผลิตขึ้นเพื่อรอขายแบบลดราคา ซึ่งหากตีค่าออกมาเป็นเงินก็จะมีมูลค่ามากถึง 360,000 เหรียญดอลลาร์สหรัฐหรือประมาณ 1,100,000 บาท ฉะนั้นการมอบเงินตอบแทนของทาง Valve แทนการฟ้องร้องหรือลงโทษก็ดูจะเป็นอะไรที่ถูกต้องแล้วละ ที่มา: PCGamer
16/10/2017
เตือนภัย! พบ KRACK โจมตีช่องโหว่ WPA2 : ข้อมูลอาจถูกแฮกผ่านการเชื่อมต่อ Wi-Fi ได้
เว็บไซต์ ars technica รายงานข้อมูลจาก US-CERT ระบุว่า พบข่องโหว่ในโปรโตคอลของ WPA2 ซึ่งอาจทำให้ถูกถอดรหัสการเชื่อมต่อ Wi-Fi ระหว่าง คอมพิวเตอร์ และ Access Point ได้ ซึ่งเรียกสั้นๆว่า KRACK (Key Reinstallation Attacks)
02/09/2017
งานเข้า Instagram ถูกแฮ็ค ข้อมูลส่วนตัวและเบอร์โทรศัพท์ถูกขาย!
เกิดปัญหากับระบบข้อมูลส่วนตัวของผู้ใช้ Instagram ซึ่งข่าวก่อนหน้านี้ที่ Selena Gomez นักร้องชื่อดังถูกแฮ็คบัญชีผู้ใช้ก็เป็นหนึ่งในเหตุการณ์ที่เกิดจากปัญหาบัคนี้ครับ ณ ตอนนี้ผู้ใช้ Instagram อีกกว่าล้านบัญชีได้ถูกแฮ็คข้อมูลส่วนตัวทั้งข้อมูลที่อยู่ และเบอร์โทรศัพท์ส่วนตัวไปเรียบร้อยแล้ว โดยถึงแม้ทางบริษัทจะออกมาพูดก่อนหน้านี้ว่า ผู้ที่ถูกแฮ็คนั้นคือผู้ที่ยืนยันตัวตนเรียบร้อย (verified accounts) แต่ในวันนี้ Instagram ได้ออกมายอมรับว่า บัญชีผู้ที่ไม่ได้ยืนยันตัวตนก็ได้รับผลกระทบเช่นกัน ภายหลังจากการแฮ็คไม่กี่ชั่วโมง แฮ็คเกอร์ได้ทำการสร้างฐานข้อมูลสำหรับค้นหาข้อมูลส่วนตัวของผู้ใช้ Instagram ผ่านฐานข้อมูลชื่อ “Doxagram” ซึ่งผู้ใช้งานสามารถค้นหาข้อมูลบัญชีผู้ใช้ได้ในราคา $10 (ประมาณ 330 บาท) สำหรับการค้นหาหนึ่งครั้ง! แฮ็คเกอร์ได้ให้รายชื่อกว่า 1,000 รายชื่อ โดย 50 รายชื่อในนั้นเป็นบัญชีผู้ใช้ที่มียอดการติดตามมากที่สุดในระบบ และต่อไปนี้คือลำดับผู้ใช้ Instagram ที่มียอดการติดตามสูงที่สุด 10 อันดับแรก Selena Gomez - 126m Ariana Grande - 113m Cristiano Ronaldo - 110m Beyonce -…

09/05/2017
เผยช่องโหว่ระดับร้ายแรงบน Windows เตือนผู้ใช้อัปเดทด่วน
กูเกิลเผยข้อมูลการตรวจพบช่องโหว่บน Windows ร้ายแรงในระดับสามารถยึดเครื่องได้ทันที! โดยช่องโหว่ที่เกิดขึ้นนี้ ทำให้แฮกเกอร์สามารถส่งลิงก์เว็บไซต์ หรืออีเมล เพื่อให้เจ้าของเครื่องได้เปิดเข้าไป และเมื่อมีการเปิดเข้าไปได้สำเร็จ แฮกเกอร์สามารถเข้าไปยึดเครื่องของผู้ใช้ได้ โดยที่ผู้ใช้งานหรือแฮกเกอร์ไม่ต้องลงโปรแกรมอะไรเลย จากรายงานของกูเกิลยังระบุเพิ่มเติมว่า Windows ที่พบเจอช่องโหว่ในลักษณะนี้ ได้แก่ Windows 8, 8.1, Windows 10 และ Windows Server 2012 ปัญหาที่เกิดขึ้นนั้น เกิดจากตัว Engine ของ Windows Defender ซึ่งเป็นโปรแกรมสแกนไวรัสและมัลแวร์ที่ทาง Microsoft ติดตั้งมาให้ใช้งานเป็นขั้นพื้นฐาน ในทุกเครื่องที่เป็น Windows ทำการสแกนหน้าเว็บที่แฮกเกอร์ส่งมา ทำให้โค้ดที่อยู่ในเว็บดังกล่าว รันตัวโปรแกรมที่ทำให้แฮกเกอร์สามารถเจาะระบบเข้ามาควบคุม และยึดเครื่องได้สำเร็จ ทางด้าน Microsoft ก็ไม่ได้นิ่งนอนใจ ออกมายอมรับผ่านหน้าบล็อก Security TechCenter โดยทันทีว่าเกิดช่องโหว่ดังกล่าวจริง พร้อมทั้งออกข้อแนะนำให้ผู้ที่ใช้งาน Windows 8, 8.1, 10 และเซิร์ฟเวอร์ 2012 ให้ทำการอัปเดท Microsoft Malware Protection Engine โดยเร็วที่สุด เพื่ออัปเดทตัวระบบและหลีกเลี่ยงความเสี่ยงจากการตรวจพบเว็บไซต์ หรืออีเมลแอบแฝงจากเหล่าแฮกเกอร์ ที่มา: Chromium.org, Microsoft…
13/04/2017
ย้อนอดีตการแฮกสถานีโทรทัศน์ในอเมริกาและอังกฤษ ถูกคนส่งสัญญาณแทรก!
สวัสดีครับ วันนี้จะมานำเสนอเรื่องกระบวนการ Hijack สถานีโทรทัศน์ระบบ Analog ที่เคยเป็นข่าวอันโด่งดังในประเทศที่เกิดเหตุเมื่อกว่า 30-40 ปีที่แล้ว และจนถึงทุกวันนี้ก็ยังตามหาคนที่ก่อเหตุการณ์ดังกล่าวไม่ได้เลย เหตุการณ์ปี 1987 ในชิคาโก อเมริกา เหตุการณ์แรกเกิดกับสถานี WGN TV ของบริษัท Tribune ออกอากาศที่ช่อง VHF 9 ระหว่างที่กำลังออกอากาศรายการข่าว The Nine O'Clock News รายงานข่าวกีฬาอยู่ อยู่ดีๆ ภาพจากสถานี WGN ก็หายไปเป็นจอดำสักพักแล้วก็ปรากฏภาพใบหน้าแม็กซ์ เฮดรูม ที่มีฉากหลังโย้เย้ไปมา เป็นเวลา 30 วินาที เมื่อสัญญาณตัดกลับสู่ภาพจากสถานีตามปกติ ผู้ประกาศข่าวกีฬาคนที่รายงานข่าวไปก่อนหน้าเหตุการณ์นี้เกิดขึ้นถึงกับพูดว่า "ถ้าคุณสงสัยว่ามันเกิดอะไรขึ้นเมื่อตะกี้ ผมเองก็สงสัยเหมือนกัน" ชมคลิปเหตุการณ์ที่อัดจากทีวี ณ เวลานั้น แต่ยังไม่จบแค่นี้ หลังจากผ่านเหตุการณ์แรกไปได้ 2 ชั่วโมง ได้เกิดเหตุการณ์ทำนองเดียวกันแต่ยาวนานกว่ากับสถานี WTTW PBS ออกอากาศที่ช่อง VHF 11 ระหว่างที่กำลังออกอากาศ Doctor…

26/12/2016
ส่องกระเป๋าแฮกเกอร์ตัวจริง ถ้าค้นตัวจะเจออะไรบ้าง!
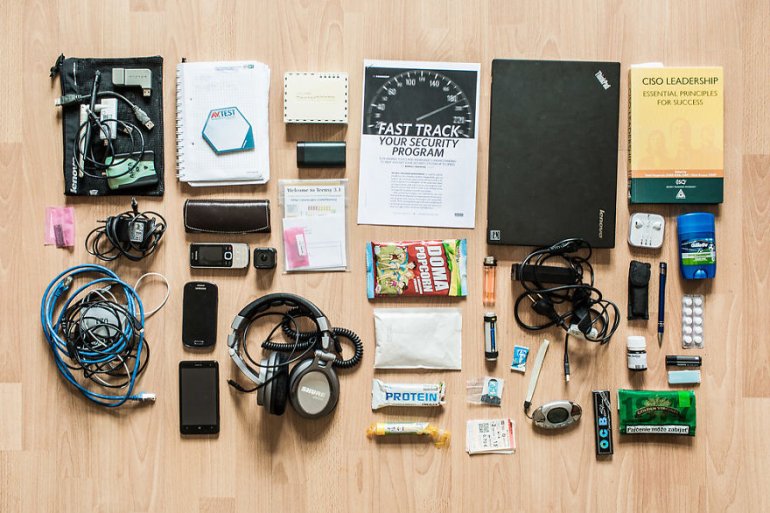
ช่วงนี้ดูเหมือนเราจะสนใจเรื่องแฮกเกอร์กันเป็นพิเศษนะครับ แบไต๋จึงขอพาชมภาพถ่ายข้าวของในกระเป๋าเหล่า Hacker ตัวจริงว่ามีอะไรบ้าง โดยภาพถ่ายชุดนี้เป็นผลงานของ Martin Haburaj ที่ขออนุญาตแฮกเกอร์ใน Progressbar hackerspace จากสโลวีเนียเพื่อถ่ายภาพชุดนี้ครับ และสมบัติของแฮกเกอร์ท่านอื่นๆ อีกมากมาย ลองชมกันครับ ที่มา: Bored Panda
05/10/2016
Snowden: หนังกัปตันอเมริกา ฉบับโอลิเวอร์ สโตน
Snowden คือภาพยนตร์ชีวประวัติของ เอ๊ดเวิร์ด สโนว์เดน จากฝีมือการสร้างของยอดฝีมือหนังการเมืองคนหนึ่งของฮอลลีวู้ดอย่าง โอลิเวอร์ สโตน ที่เคยมีผลงานตัวพ่ออย่างหนังสงครามเวียดนามชั้นครู Platoon (1986) หรืองานเกี่ยวกับชีวประวัติบุคคลอย่าง JFK (1991) แม้ว่าช่วงหลังๆแกจะไปวุ่นวายกับการเป็นโอพิเนี่ยนลีดเดอร์ในประเด็นทางสังคม และทางการเมือง จนห่างหายจากงานมาสเตอร์พีซไปนานทีเดียว

05/09/2016
สื่อนอกเผย 20 password สุดเพลียจากกรณี Last.Fm ถูกแฮ็ค
หลังจากที่เกิดเหตุการณ์เว็บไซต์ Last.Fm บริการชุมชนของคนฟังดนตรีมีรายงานถูกแฮ็คในปี 2012 พร้อมกับรายชื่อและข้อมูลของผู้ใช้งานกว่า 43 ล้านรายหลุดออกมาบนโลกโซเชียล ซึ่งนั่นก็ทำให้สื่อไอทีต่างประเทศได้รวบรวม password ที่ถูกนำมาตั้งรหัสมากที่สุด 20 อันดับ (จากผู้ใช้ Last.Fm)PR Partners
See All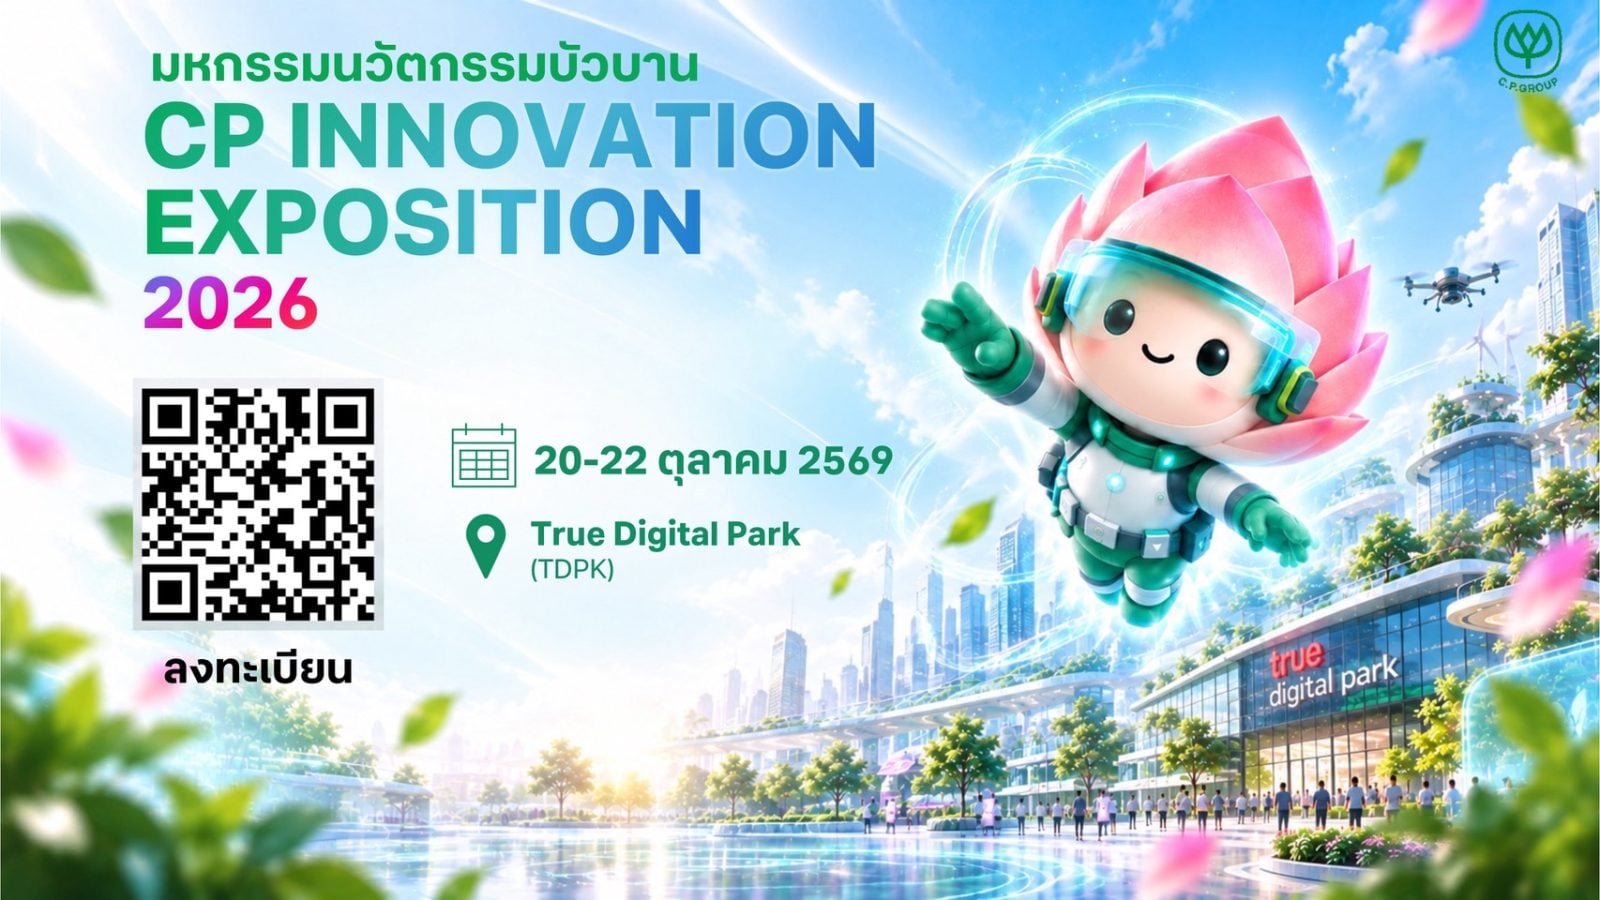
Read More
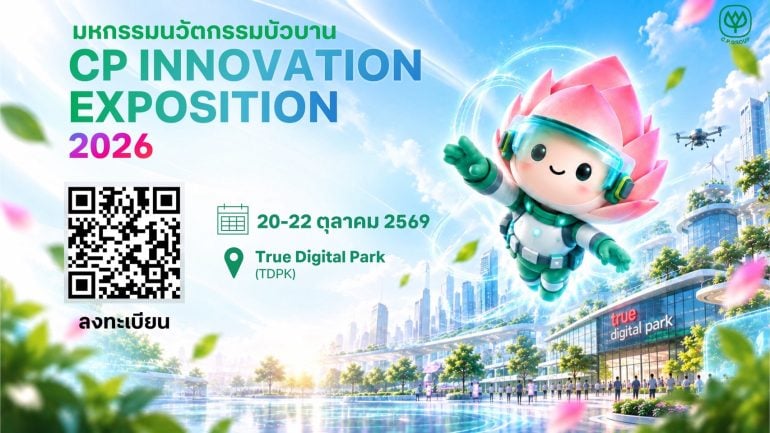
เครือซีพี เตรียมจัดงาน CP Innovation Exposition 2026 แสดงนวัตกรรมองค์กรและเวทีเสวนาเทคโนโลยี
บริษัท เครือเจริญโภคภัณฑ์ จำกัด ประกาศเตรียมจัดงาน "CP Innovation Exposition 2026" (งานมหกรรมนวัตกรรมบัวบาน ครั้งที่ 9) ระหว่างวันที่ 20–22 ตุลาคม 2569 ณ ทรู ดิจิทัล พาร์ค ภายใต้แนวคิด “RISE TOGETHER INNOVATE BEYOND” โดยเป็นการเปิดพื้นที่จัดแสดงผลงานวิจัย เทคโนโลยีเชิงอุตสาหกรรม และเวทีเสวนาแลกเปลี่ยนมุมมองจากวิทยากรในอุตสาหกรรมต่างๆ โครงสร้างกิจกรรมและ 8 หัวข้อการเสวนาเชิงเทคโนโลยี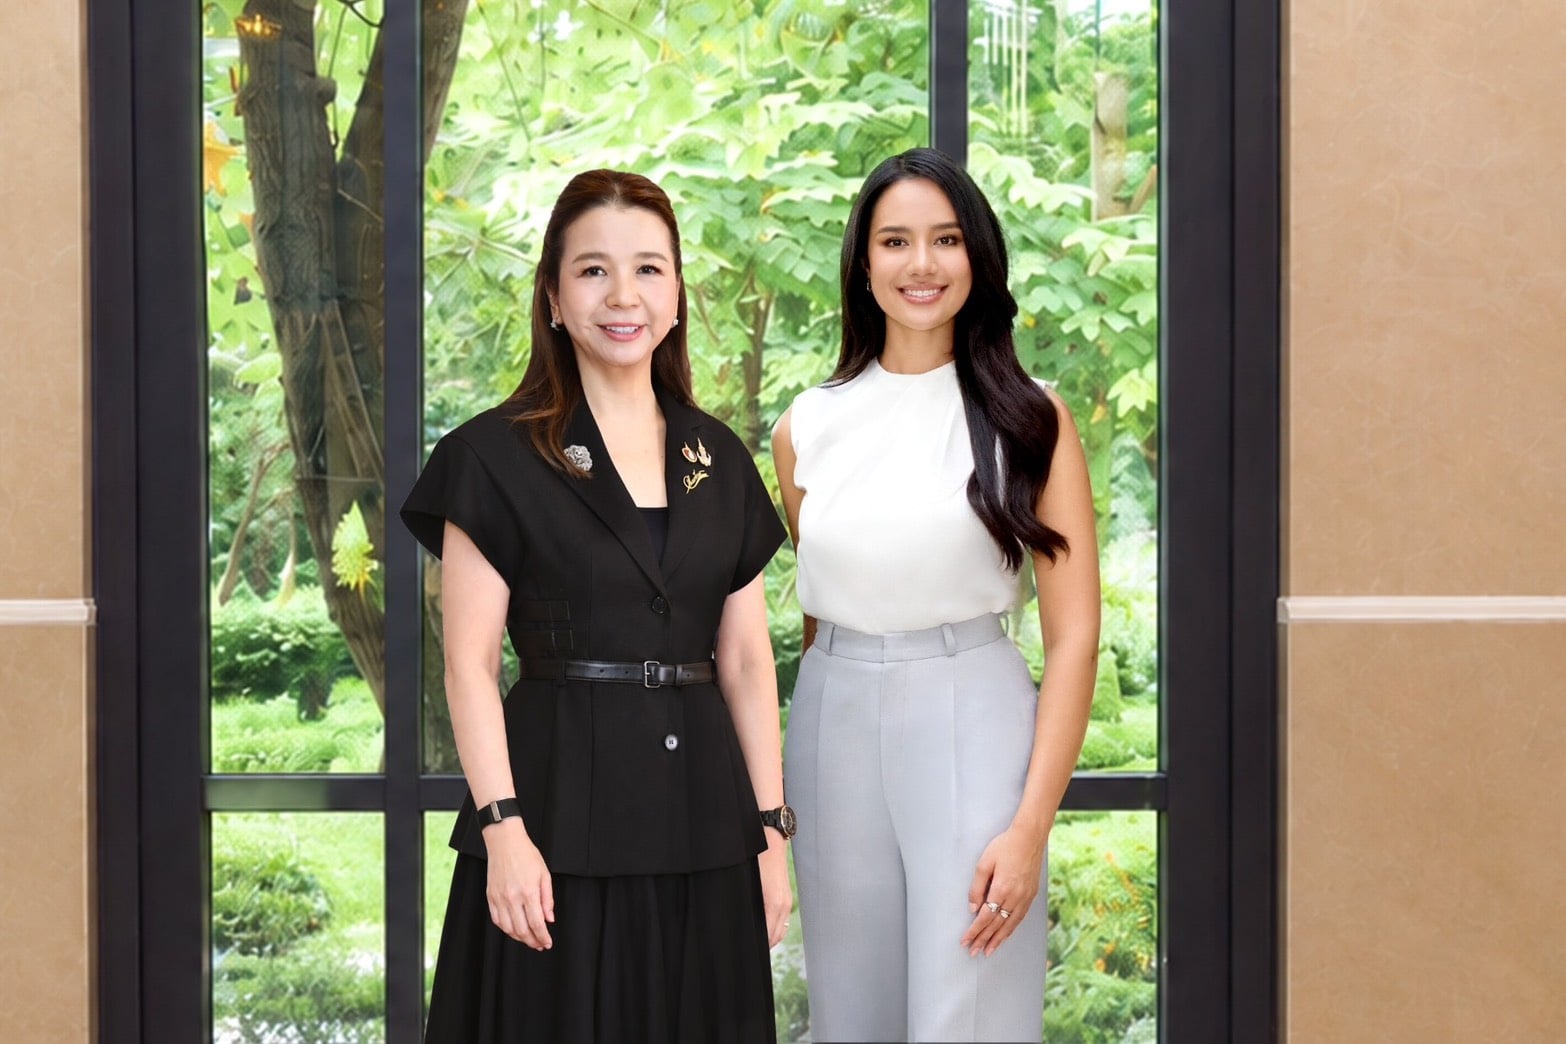
07/10/2026
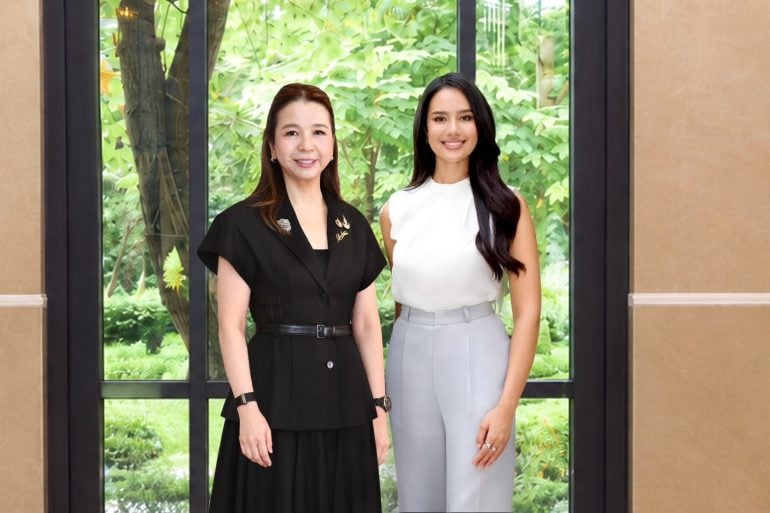
มูลนิธิถันยรักษ์ฯ ร่วม ทรูปลูกปัญญา เปิดตัวแคมเปญ “เต้า ต้อง ตรวจ” เนื่องในวันมะเร็งเต้านมโลก พร้อมใช้แพลตฟอร์มดิจิทัลสนับสนุนการเข้าถึงข้อมูลคัดกรอง
มูลนิธิถันยรักษ์ ในพระราชูปถัมภ์สมเด็จพระศรีนครินทราบรมราชชนนี ร่วมกับ บริษัท ทรู คอร์ปอเรชั่น จำกัด (มหาชน) โดยโครงการทรูปลูกปัญญา จัดกิจกรรมรณรงค์เนื่องในวันมะเร็งเต้านมโลก (7 ตุลาคม 2569) ภายใต้แนวคิด “เต้า ต้อง ตรวจ” เพื่อกระตุ้นการรับรู้เรื่องการตรวจคัดกรองโรคในระยะเริ่มต้น โดยเปิดตัวสื่อประชาสัมพันธ์ชุดใหม่ที่ได้ สุชาตา ช่วงศรี (Miss World 2025) มาร่วมถ่ายทอดข้อความรณรงค์ให้ผู้หญิงและประชาชนทั่วไปสังเกตความผิดปกติของร่างกายอย่างสม่ำเสมอ สถานการณ์โรคมะเร็งเต้านมในปัจจุบันยังคงเป็นมะเร็งที่พบเป็นอันดับ 1 ในกลุ่มผู้หญิงทั้งระดับสากลและประเทศไทย โดยข้อมูลสถิติระบุว่าประเทศไทยมีผู้ป่วยรายใหม่ราว 21,061 รายต่อปี คิดเป็น 23.5% ของผู้ป่วยมะเร็งรายใหม่ในเพศหญิง ทั้งนี้ ข้อมูลสถิติทางการแพทย์จากโรงพยาบาลศิริราชระบุว่า ผู้ป่วยที่ได้รับการวินิจฉัยและรักษาตั้งแต่ระยะที่ 1 มีอัตราการรอดชีวิตที่ระยะเวลา 10 ปี สูงถึง 95% ซึ่งสะท้อนถึงความสำคัญของการตรวจพบในระยะแรกเริ่ม การประยุกต์ใช้เทคโนโลยีและการขยายเครือข่ายความร่วมมือ ในมิติของการนำเทคโนโลยีมาสนับสนุนงานสาธารณสุข โครงการนี้ได้ใช้ประโยชน์จากโครงสร้างพื้นฐานดิจิทัลและแพลตฟอร์มการเรียนรู้ในการกระจายข้อมูล ดังนี้: ร่วมเป็นอีกหนึ่งพลังในการส่งต่อโอกาสให้ผู้หญิงไทยเข้าถึงการตรวจคัดกรองมะเร็งเต้านมได้อย่างทั่วถึง ด้วยการบริจาคสมทบทุนมูลนิธิถันยรักษ์ฯ เพื่อสนับสนุนการจัดซื้ออุปกรณ์ทางการแพทย์ที่จำเป็น โดยเงินบริจาคสามารถนำไปใช้สิทธิลดหย่อนภาษีได้ สอบถามรายละเอียดเพิ่มเติมที่ ศูนย์ถันยรักษ์ โรงพยาบาลศิริราช…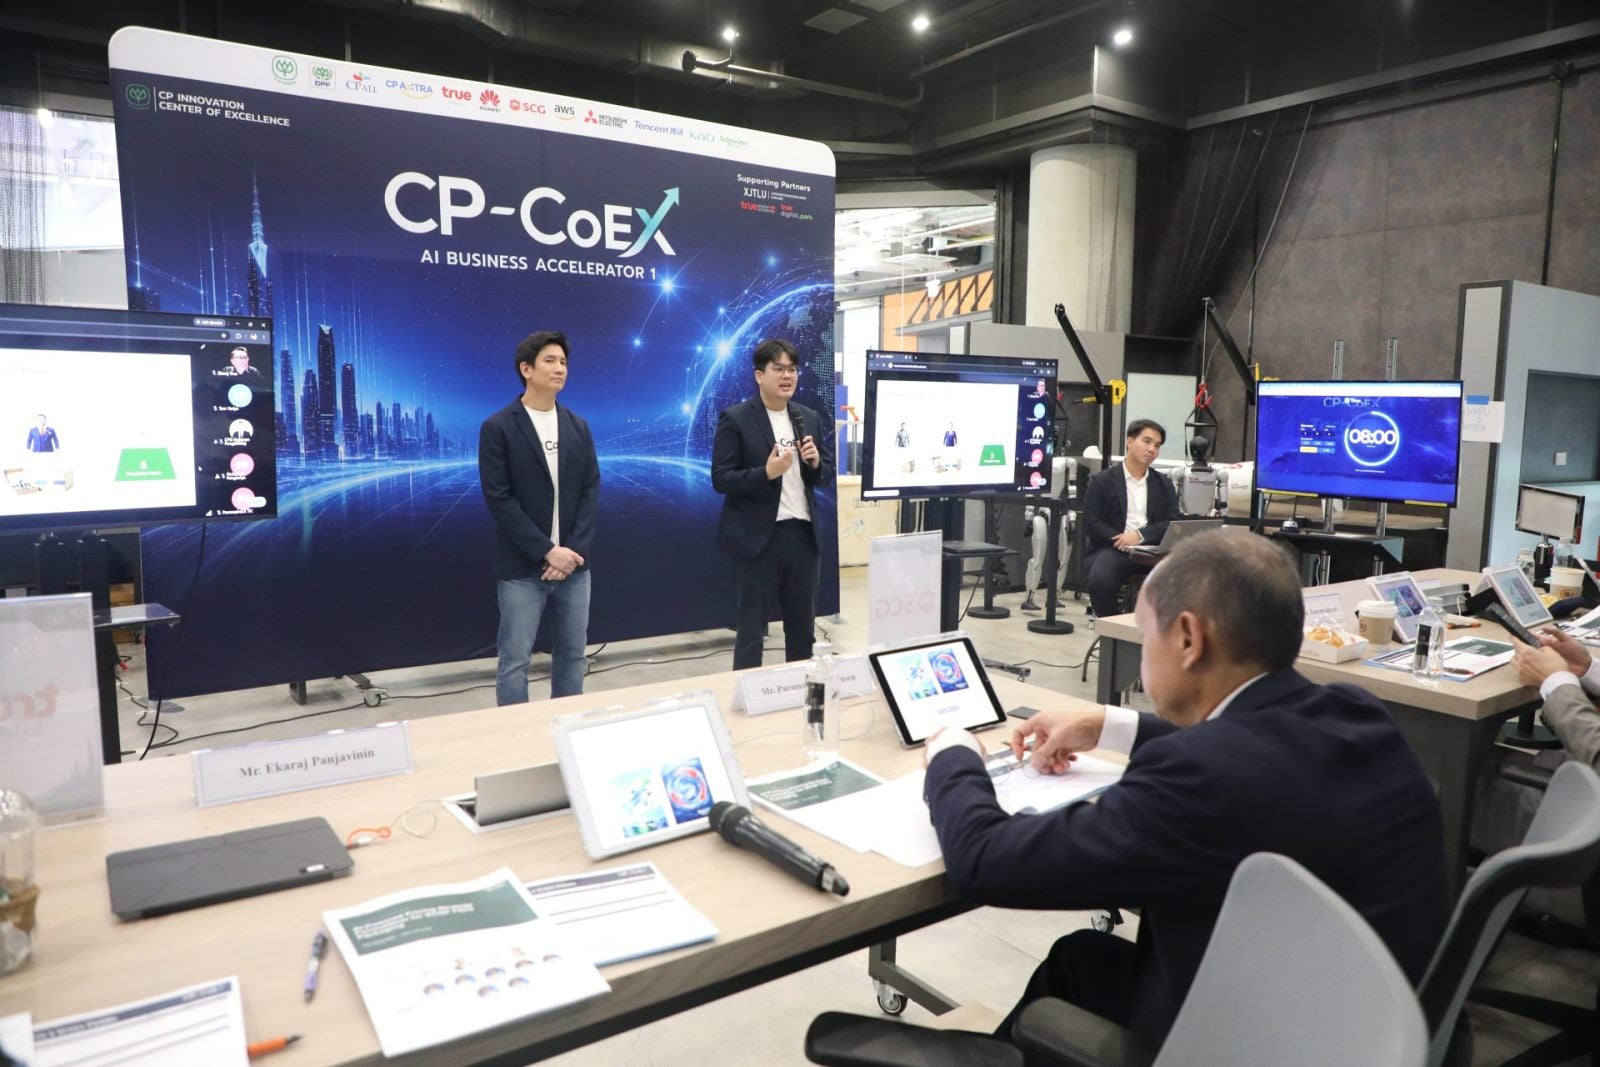
07/10/2026
เครือซีพีเปิดเวที Dolphin Tank ภายใต้หลักสูตร CP-CoEX AI Business Accelerator ทดสอบ 7 โครงการ AI ร่วมกับ 11 พันธมิตรเทคโนโลยี ตั้งเป้าสร้างผลกระทบทางธุรกิจ 10 เท่า
เครือเจริญโภคภัณฑ์ (ซีพี) จัดการนำเสนอผลงานรอบแรก Dolphin Tank ภายใต้หลักสูตรบ่มเพาะธุรกิจ CP-CoEX AI Business Accelerator รุ่นที่ 1 หลังผ่านการพัฒนาร่วมกันเป็นเวลา 8 สัปดาห์ จากระยะเวลาหลักสูตรทั้งหมด 12 สัปดาห์ โดยดึงบุคลากรจากบริษัทในเครือจับคู่กับ 11 พันธมิตรเทคโนโลยีและองค์กรชั้นนำ เพื่อพัฒนาโซลูชันปัญญาประดิษฐ์ (AI) บนโจทย์การดำเนินงานจริง มุ่งเป้าสร้างผลกระทบทางธุรกิจ (Business Impact) ในระดับ 10 เท่า ดร.ธีระพล ถนอมศักดิ์ยุทธ ประธานคณะผู้บริหารด้านความยั่งยืนองค์กรและการพัฒนากลยุทธ์ เครือเจริญโภคภัณฑ์ ระบุว่า วัตถุประสงค์หลักของโครงการมุ่งเน้นการสร้างบุคลากรที่มีความเข้าใจทั้งบริบทธุรกิจและขีดความสามารถทางเทคโนโลยี โดยใช้กรอบแนวคิด “Dolphin” ที่สะท้อนคุณสมบัติ 4 ด้าน ได้แก่ ความเร็ว (Speed), ความฉลาด (Intelligence), ความยืดหยุ่นคล่องตัว (Agility) และการทำงานร่วมกัน (Collaboration) ซึ่งเวที Dolphin Tank ทำหน้าที่เป็นพื้นที่ทดสอบสมมติฐาน ความเป็นไปได้…
07/10/2026
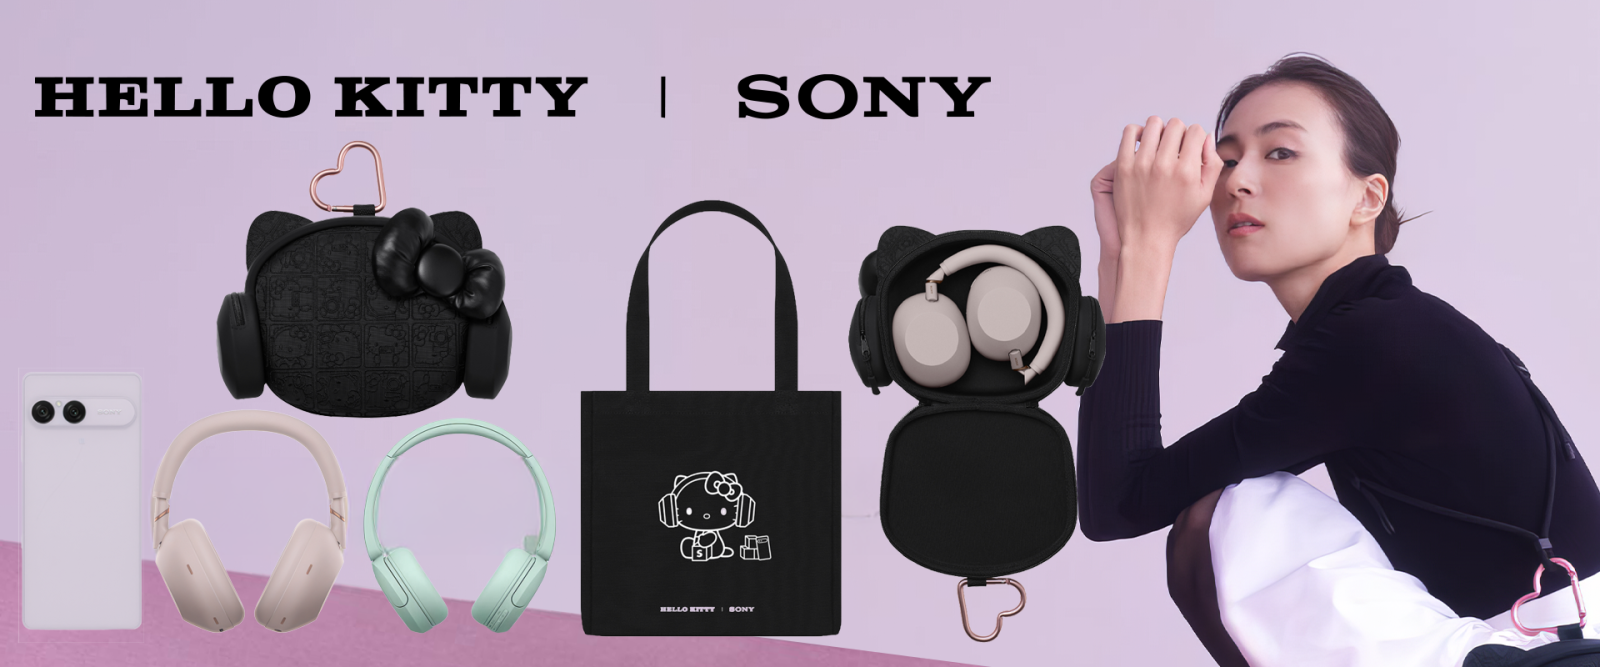
Sony x Hello Kitty ขนรุ่นฮิตมาเพียบ ! น่ารักสะบัด ใครเห็นเป็นต้องว้าว เริ่มเปิดพรีฯ ตุลาคม 2026
Sony x Hello Kitty บอกเลยว่างานนี้ต้องโดน ขนมาตั้งแต่สมาร์ตโฟนยันหูฟัง มีทุกระดับราคา เข้าถึงได้ทุกเพศทุกวัย เป็นที่รู้กันว่าเทคโนโลยี และคุณภาพสินค้าของ Sony เขาจึ้งใจขนาดไหน ดังนั้นหายห่วงเรื่องประสิทธิภาพไปได้เลย แล้วยิ่งมาจับมือกับคาแรกเตอร์ยอดนิยมจาก Sanrio อย่าง Hello Kitty บอกเลยว่าตายเรียบ เพราะมันน่ารักจนใจเจ็บ ! คอลเลกชันนี้เป็นความตั้งใจร่วมกันของทั้งสองแบรนด์ที่อยากจะเติมเต็มทุกวันด้วยความบันเทิง ความสุข และความสนุก ผ่านดีไซน์เรียบง่ายที่ มีเสน่ห์เฉพาะตัว ผสานเทคโนโลยีคุณภาพจาก Sony เข้ากับความน่ารักสดใสของ Hello Kitty เพื่อมอบประสบการณ์รูปแบบใหม่ที่ตอบโจทย์ทั้งการใช้งานและไลฟ์สไตล์ของผู้บริโภคยุคใหม่ สินค้าในคอลเลกชัน Sony x Hello Kitty Xperia 10 VIII สมาร์ตโฟนรุ่นใหม่ในตระกูล 10 Series ใช้งานง่าย น้ำหนักเบา และตอบโจทย์ความสะดวกสบายในชีวิตประจำวัน มาพร้อมหน้าจอที่สว่างขึ้นกว่ารุ่นก่อนหน้าประมาณ 50% เพื่อการมองเห็นที่ชัดเจนยิ่งขึ้นแม้ใช้งานกลางแจ้ง พร้อมลำโพงสเตอริโอที่ได้รับการพัฒนาให้ถ่ายทอดเสียงได้ชัดเจน ทรงพลัง และมีมิติเบสที่หนักแน่นยิ่งขึ้น แบตเตอรี่ใช้งานได้สูงสุดถึง 2 วัน…
เครือซีพี เตรียมจัดงาน CP Innovation Exposition 2026 แสดงนวัตกรรมองค์กรและเวทีเสวนาเทคโนโลยี
08/10/2026
Read More
เอกพล ชูเชิด | 7 hours ago
มูลนิธิถันยรักษ์ฯ ร่วม ทรูปลูกปัญญา เปิดตัวแคมเปญ “เต้า ต้อง ตรวจ” เนื่องในวันมะเร็งเต้านมโลก พร้อมใช้แพลตฟอร์มดิจิทัลสนับสนุนการเข้าถึงข้อมูลคัดกรอง
07/10/2026
Read Moreเอกพล ชูเชิด | 1 days ago