

สำนักงานสอบสวนกลาง (Federal Bureau of Investigation – FBI) และสำนักงานความมั่นคงปลอดภัยทางไซเบอร์และโครงสร้างพื้นฐานสำคัญ (Cybersecurity and Infrastructure Security Agency – CISA) ในสังกัดกระทรวงความมั่นคงแห่งมาตุภูมิ (Department of Homeland Security – DHS) ของสหรัฐอเมริกา ร่วมกันออกคำแนะนำถึงองค์กรต่าง ๆ ทั้งภาครัฐและเอกชนให้ระวังการโจมตีด้วยมัลแวร์เรียกค่าไถ่ในช่วงวันหยุดยาว
เนื่องจากที่ผ่านมา เกิดการโจมตีครั้งใหญ่ ๆ หลายครั้งในช่วงวันหยุดสุดสัปดาห์และวันหยุดยาว ซึ่งองค์กรต่าง ๆ ในสหรัฐฯ มักปิดทำการ และไม่มีเจ้าหน้าที่อยู่ดูแลระบบ
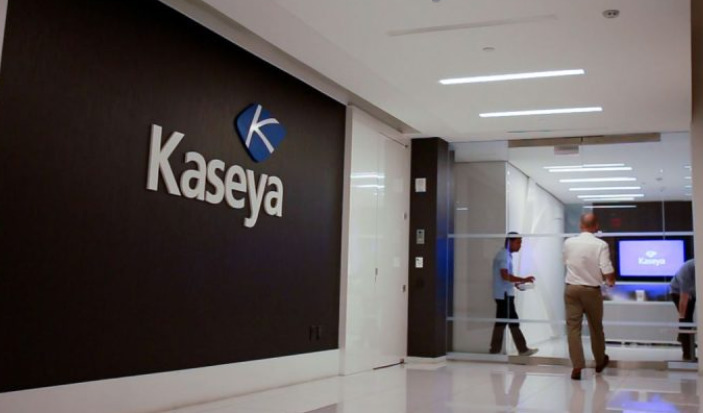
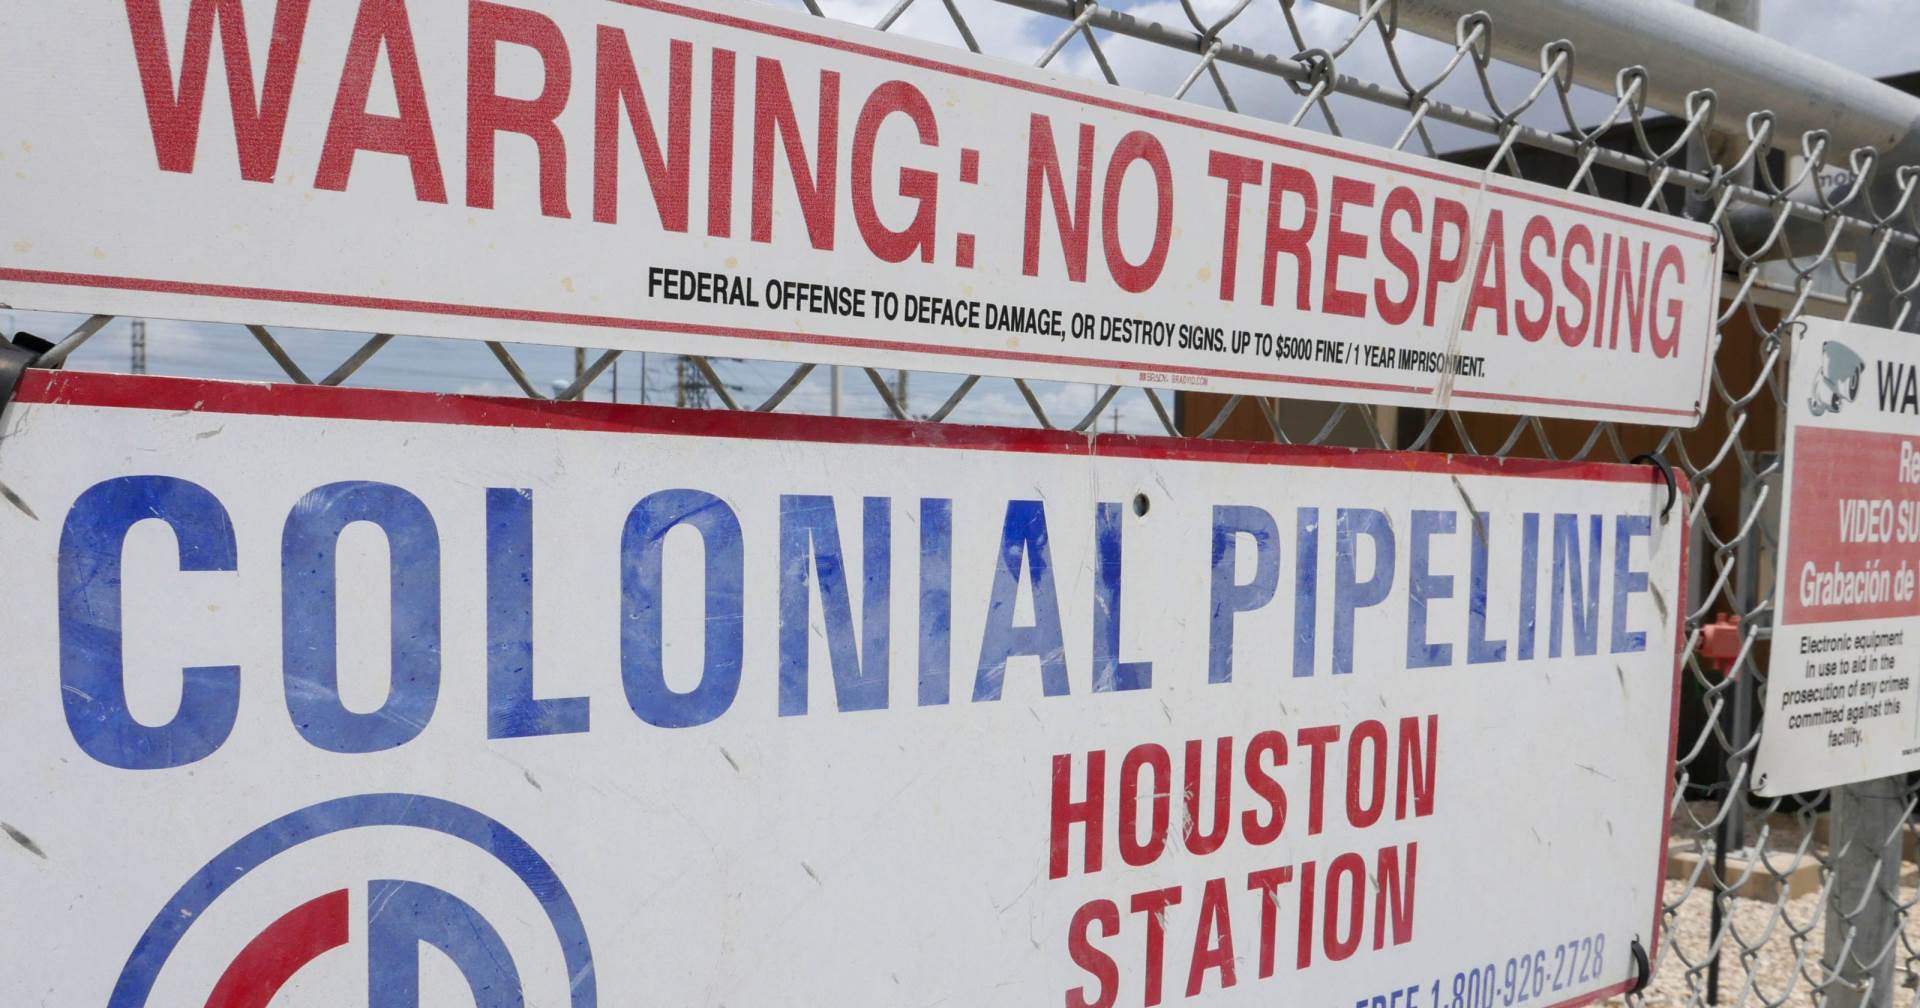
เหตุการณ์การโจมตีที่สำคัญ ๆ ที่เกิดขึ้นในช่วงวันหยุด อาทิ ในวันชาติสหรัฐฯ เมื่อวันที่ 4 กรกฎาคม กลุ่มแฮกเกอร์ ‘REvil’ ได้โจมตีบริษัท Kaseya ด้วยมัลแวร์เรียกค่าไถ่ ซึ่งถือได้ว่าเป็นการโจมตีทางไซเบอร์ด้วยมัลแวร์เรียกค่าไถ่ที่รุนแรงที่สุดเท่าที่เคยมีมา หรือในช่วงก่อนวันแม่ (ของสหรัฐฯ) บริษัทดูแลท่อส่งเชื้อเพลิง Colonial Pipeline จำใจต้องจ่ายค่าไถ่จำนวนมหาศาลให้แก่กลุ่มแฮกเกอร์ Darkside ที่เข้าระงับการทำงานของท่อส่งเชื้อเพลิงของบริษัท
หลังการโจมตีที่เกิดขึ้นกับ Colonial Pipeline รัฐบาลจึงต้องออกมาตรการที่ควบคุมให้เจ้าของท่อส่งเชื้อเพลิงจำเป็นต้องมีเจ้าหน้าที่ผู้ประสานงานด้านไซเบอร์ตลอดเวลา เพื่อทำการประสานงานกับหน่วยงานที่เกี่ยวข้องกรณีเกิดวิกฤตการณ์ทางไซเบอร์
โดยทาง FBI ระบุว่าตั้งแต่เดือนมกราคม – กรกฎาคมปีนี้ ได้รับแจ้งการร้องเรียนเกี่ยวกับการโจมตีด้วยมัลแวร์เรียกค่าไถ่แล้วทั้งสิ้น 2,084 ครั้ง ซึ่งถือว่าเพิ่มขึ้นจากในช่วงเดียวกันของปีที่แล้วถึงร้อยละ 60 และเหยื่อสูญเงินรวมกันถึง 16.8 ล้านเหรียญ (ประมาณ 545 ล้านบาท) ถือว่าเพิ่มขึ้นร้อยละ 20 จากช่วงเวลาเดียวกันของปีที่แล้ว
ในคำแนะนำดังกล่าวยังได้มีการระบุถึงรายชื่อมัลแวร์เรียกค่าไถ่ที่ถูกรายงานอย่างต่อเนื่องในช่วงที่ผ่านมา ได้แก่ Conti, PYSA, LockBit, RansomEXX/Defray777, Zeppelin และ Crysis/Dharma/Phobos
ทั้งสองหน่วยงานยังได้เตือนให้องค์กรต่าง ๆ ปฏิบัติตามแนวทางการรักษาความมั่นคงปลอดภัยอย่างเคร่งครัด อาทิ การสำรองข้อมูลแบบออฟไลน์ เลี่ยงการคลิกลิงก์ที่น่าสงสัย การอัปเดตซอฟแวร์ให้เป็นปัจจุบัน ใช้รหัสผ่านที่คาดเดายาก และใช้ระบบการยืนยันตัวตนแบบหลายชั้น
พิสูจน์อักษร : สุชยา เกษจำรัส