
Tags
| มัลแวร์เรียกค่าไถ่
26/10/2017
ระวัง! BadRabbit มัลแวร์เรียกค่าไถ่ตัวใหม่บน Windows ระบาดอย่างหนักแล้ว!
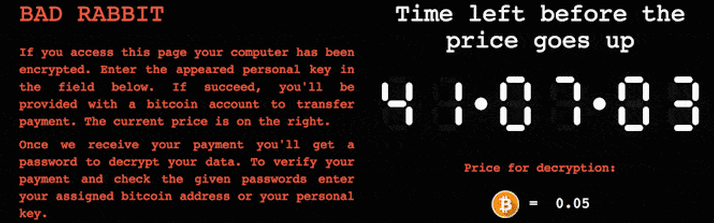
หลังจากที่มีข่าวมัลแวร์เรียกค่าไถ่บน PC ที่ใช้ Windows ที่สร้างความเสียหายรุนแรงทั่วโลกมาแล้วอย่าง WannaCry หรือ Petya ล่าสุดมีตัวใหม่ระบาดอีกแล้วคือ "BadRabbit" ThaiCERT รายงานว่า มัลแวร์ดังกล่าวแพร่กระจายผ่านลิงก์ โดยหลอกว่าเป็นอัพเดตของ Adobe Flash Player ซึ่งหากผู้ใช้เผลอเปิดไฟล์ดังกล่าวหรือคลิกติดตั้ง มัลแวร์จะทำการเข้ารหัสไฟล์ในเครื่องและเครือข่าย รวมถึงอุปกรณ์เก็บข้อมูลที่เชื่อมต่ออยู่ทันที และสามารถแพร่กระจายผ่าน SMB (แบบเดียวกับที่ WannaCry หรือ Petya กระทำ) ได้ด้วย โดยเมื่อถูกเข้ารหัสไฟล์แล้วจะพบกับหน้าจอเว็บไซต์นับเวลาถอยหลังเพื่อชำระเงินค่าไถ่ซึ่งจะได้ไฟล์สำหรับถอดรหัสมาโดยใช้สกุลเงินดิจิตอล Bitcoin ในการชำระ และต้องชำระภายใน 41 ชั่วโมงหลังจากที่โดน ซึ่งทาง ThaiCERT รายงานว่าปัจจุบันพบการแพร่ในระบาดในประเทศแถบยุโรปตะวันออก เช่น รัสเซีย ตุรกี และยูเครน นอกจากนี้ทาง ZDNet รายงานว่ามัลแวร์ตัวนี้นอกจากจะเข้ารหัสไฟล์แล้ว ยังสามารถดึงข้อมูลจากระบบได้ด้วย โดยใช้เครื่องมือ Mimikatz tool ที่ทำงานคล้ายโทรจัน องค์กรและหน่วยงานที่ได้รับการยืนยันมาตกเป็นเหยื่อของ Bad Rabbit แล้ว ได้แก่ สนามบิน Odessa และระบบรถไฟใต้ดิน Kiev…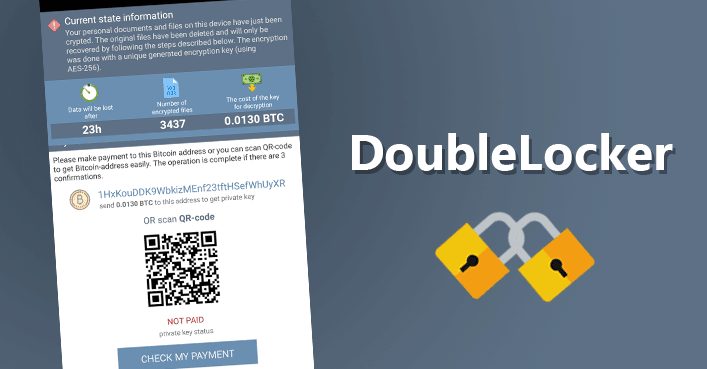
17/10/2017
พบมัลแวร์เรียกค่าไถ่บน Android ที่ทั้งเข้ารหัสไฟล์ ล็อคเครื่อง ขโมยข้อมูลทางธนาคาร
เมื่อวันที่ 13 ตุลาคมที่ผ่านมา บริษัท ESET ผู้พัฒนาโปรแกรม AntiVirus และเทคโนโลยีรักษาความปลอดภัยระบบไอทีชั้นนำ ได้รายงานว่าค้นพบมัลแวร์เรียกค่าไถ่หรือ Ransomware ใหม่บน Android "DoubleLocker" ซึ่งไม่เพียงเข้ารหัสข้อมูลของผู้ใช้ ยังล็อคเครื่องด้วยการเปลี่ยน Passcode ด้วย DoubleLocker เป็น Ransomware แรก ๆ ที่ใช้การเข้าถึงระบบ Android ในทางที่ผิดโดยใช้ Android Banking Trojans เพื่อขโมยข้อมูลประจำตัวของธนาคาร ซึ่งมัลแวร์นี้เริ่มระบาดตั้งแต่เดือนพฤษภาคมปีนี้ โดยการแพร่กระจายผ่านหน้าจอติดตั้งอัพเดต Flash Player ปลอม ซึ่งถ้าใครเผลอคลิกอาจจะโดนมัลแวร์ตัวนี้ก็ได้ คลิปจากทาง ESET แสดงให้เห็นหน้าจอขอสิทธิการเข้าถึง Administrator ของมัลแวร์ในข่าวนี้ เมื่อผู้ใช้มือถือหลงดาวน์โหลดติดตั้งแล้วมัลแวร์จะขอให้ผู้ใช้เปิดใช้คุณลักษณะการเข้าถึงของ Google Play Services โดยผู้ใช้อาจกดยินยอมโดยไม่รู้ตัว หลังจากได้รับสิทธิ์เข้าถึงแล้วมัลแวร์จะเข้าถึงสิทธิผู้ดูแลระบบของอุปกรณ์ (Administrator) และตั้งค่าเป็นโปรแกรม Launcher โดยที่ผู้ใช้ไม่ทราบ และเมื่อมัลแวร์ทำงานแล้วจะทำการเปลี่ยนรหัสปลดล็อคหน้าจอ (Passcode) เป็นค่าสุ่ม ซึ่งแต่ละคนที่โดนจะไม่เหมือนกัน และมัลแวร์จะทำการเข้ารหัสไฟล์ในเครื่องทั้งหมดโดยใช้อัลกอริทึมการเข้ารหัส AES ซึ่งหากผู้ใช้ต้องการปลดล็อคและได้ไฟล์คืน ต้องจ่ายเงิน…
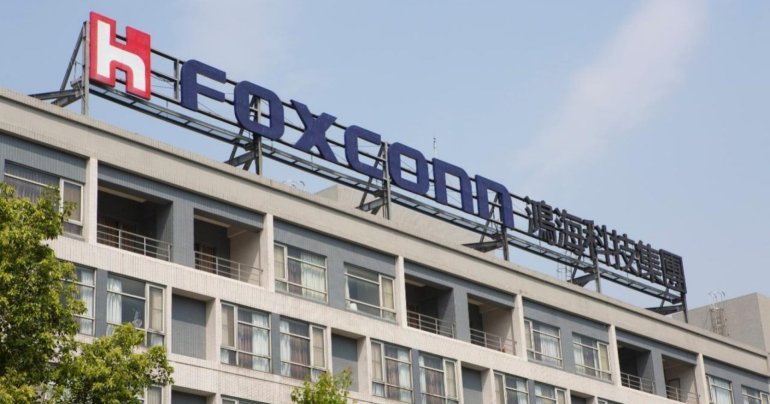
โรงงานของ Foxconn ในเม็กซิโกถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่
04/06/2022
Read More
จตุรวิทย์ เครือวาณิชกิจ | 1585 days ago
ระวัง! BadRabbit มัลแวร์เรียกค่าไถ่ตัวใหม่บน Windows ระบาดอย่างหนักแล้ว!
26/10/2017
Read More
ณัชธนัท จุโฬทก | 3267 days ago
22/08/2016
เทรนด์ไมโครเตือน “มัลแวร์เรียกค่าไถ่ Pokemon Go” สร้างช่องโหว่ให้กับ Windows
ท่ามกลางความคลั่งไคล้ใน โมบายล์เกมโปเกมอน โก (Pokemon GO) คนร้ายเตรียมที่จะใช้ประโยชน์จากความแพร่หลายของเกมดังกล่าวเพื่อแพร่กระจายมัลแวร์เรียกค่าไถ่ (Ransomware) โดยมัลแวร์ชนิดใหม่ที่ตรวจพบเมื่อไม่นานมานี้ปลอมแปลงเป็นเกม Pokemon GO สำหรับ Windows โดยเทรนด์ไมโครได้ตรวจพบมัลแวร์ชนิดนี้มีชื่อว่า Ransom_POGOTEAR.A มีลักษณะคล้ายคลึงกับมัลแวร์เรียกค่าไถ่อื่นๆ อย่างไรก็ตาม หลังจากที่ตรวจสอบอย่างละเอียด พบว่าผู้สร้างพัฒนาต่อยอดจาก Hidden Tear ซึ่งเป็นมัลแวร์เรียกค่าไถ่แบบโอเพ่นซอร์สที่ถูกเผยแพร่เมื่อเดือนสิงหาคม ปีที่แล้ว โดยมีจุดมุ่งหมายเพื่อให้ความรู้แก่บุคคลทั่วไป มัลแวร์เรียกค่าไถ่ Pokemon GO ได้รับการออกแบบให้สร้างบัญชีผู้ใช้ที่เป็นช่องโหว่ภายใต้ชื่อ “Hack3r” ในระบบปฏิบัติการ Windows และถูกเพิ่มไปยังกลุ่มผู้ดูแลระบบ (Administrator) นอกจากนี้ ยังมีการปรับเปลี่ยนการลงทะเบียน (registry) เพื่อซ่อนบัญชี Hack3r จากหน้าจอล็อกอินของ Windows และยังมีอีกฟีเจอร์ที่สร้างการใช้งานเครือข่ายร่วมกันบนคอมพิวเตอร์ของเหยื่อ เพื่อให้มัลแวร์เรียกค่าไถ่สามารถแพร่กระจาย ด้วยการคัดลอกไฟล์มัลแวร์ไปยังไดรฟ์ทั้งหมด และเมื่อไฟล์มัลแวร์ถูกคัดลอกไปยังไดรฟ์ที่ถอดออกได้ ก็จะสร้างไฟล์รันอัตโนมัติ (Autorun) เพื่อให้มัลแวร์ทำงานทุกครั้งที่มีใครบางคนเข้าถึงไดรฟ์ที่ถอดออกได้ นอกจากนี้ไฟล์มัลแวร์ยังถูกคัดลอกไปยังส่วนรูท (Root) ของไดรฟ์แบบติดตั้งถาวรอื่นๆ วิธีนี้จะทำให้ มัลแวร์เรียกค่าไถ่ Pokemon GO เริ่มทำงานเมื่อเหยื่อล็อกอินเข้าสู่ Windows นักวิจัยระบุว่า…
PR Partners
See All
Read More
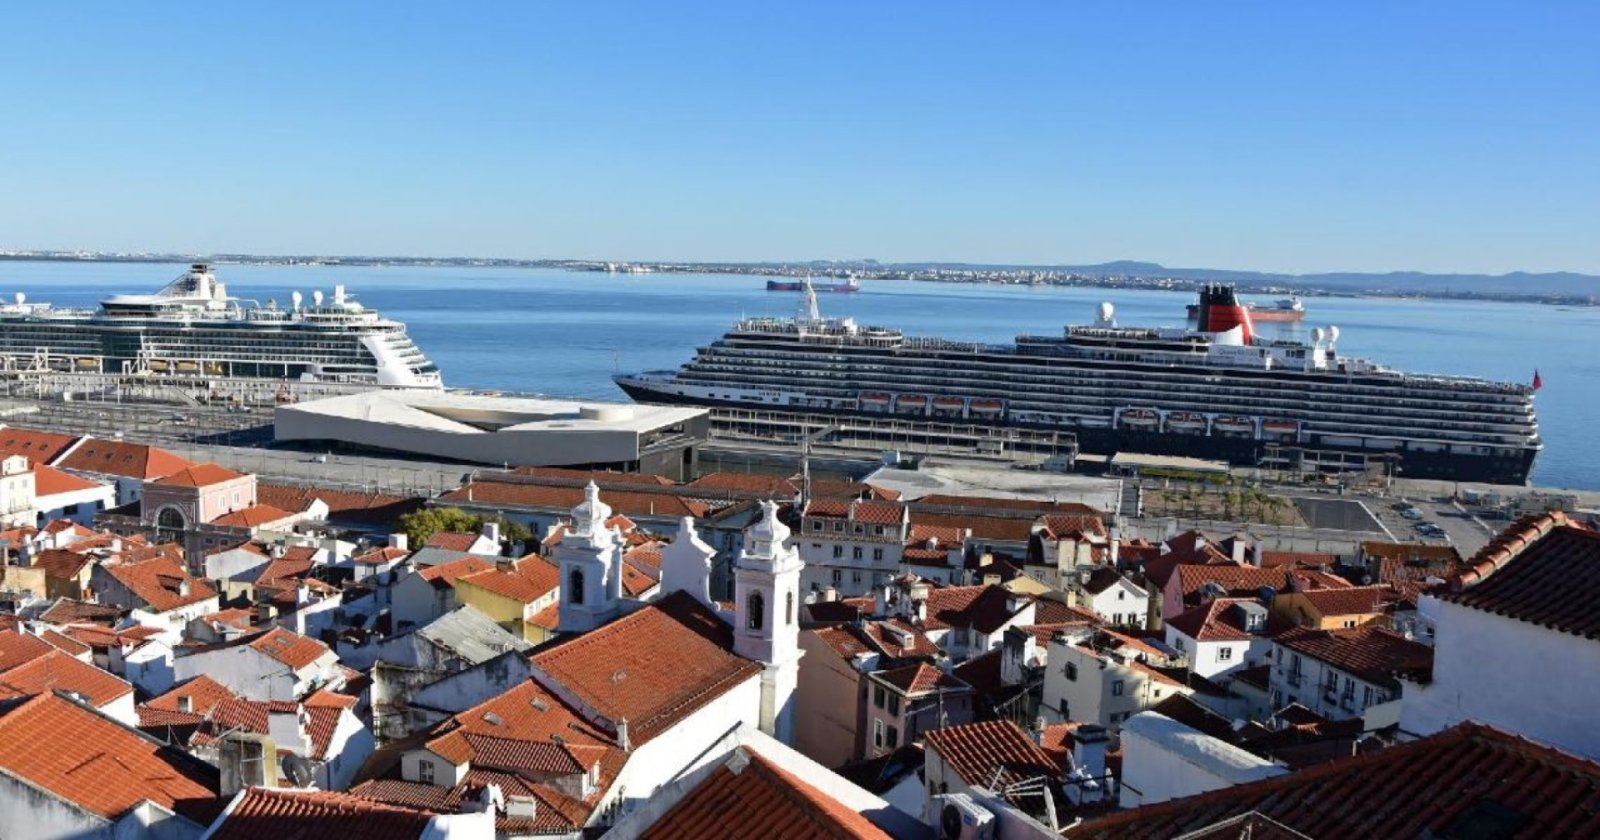
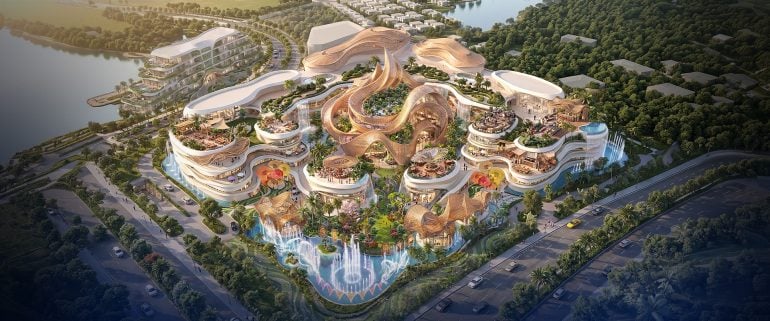
ปักหมุดแลนด์มาร์กใหม่ระดับโลก สยามพิวรรธน์ เปิดตัว “ไอคอนภูเก็ต” อภิมหาโครงการ 10,000 ล้านบาท สานฝันสัญลักษณ์แดนใต้
มงลงภูเก็ตเป็นที่เรียบร้อย สำหรับไอคอนแห่งที่สอง หลังกลุ่มบริษัทสยามพิวรรธน์ ผู้สร้างปรากฏการณ์พลิกโฉมวงการรีเทลและอสังหาริมทรัพย์ระดับโลกเจ้าของผลงานความสำเร็จอย่าง สยามพารากอน สยามเซ็นเตอร์ สยามดิสคัฟเวอรี่ รวมถึงการร่วมสร้างไอคอนสยาม และสยาม พรีเมี่ยม เอาท์เล็ต กรุงเทพ เดินหน้าประกาศแผนยุทธศาสตร์ครั้งประวัติศาสตร์ นำศักยภาพและความเชี่ยวชาญก้าวออกนอกกรุงเทพมหานครเป็นครั้งแรก สู่การเนรมิต “ไอคอนภูเก็ต” (ICONPHUKET) อภิมหาโครงการเมืองแห่งความรุ่งเรือง มูลค่าการลงทุนกว่า 10,000 ล้านบาท บนทำเลยุทธศาสตร์อำเภอถลาง จังหวัดภูเก็ต มีกำหนดเปิดให้บริการในปี 2572 ตลอดระยะเวลากว่า 67 ปี สยามพิวรรธน์พิสูจน์ให้เห็นถึงวิสัยทัศน์ในการสร้างสรรค์โครงการต้นแบบที่ครองใจผู้คนทั่วโลก โดยเฉพาะความสำเร็จของ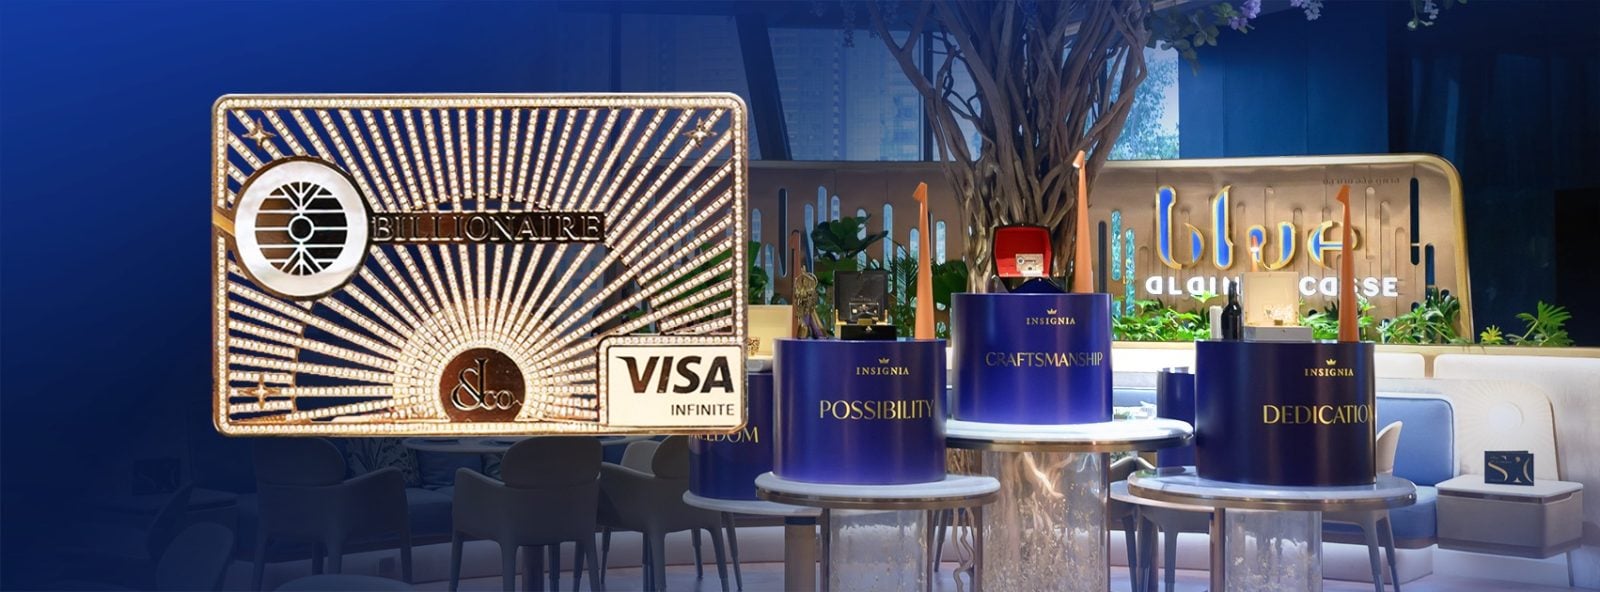
05/10/2026
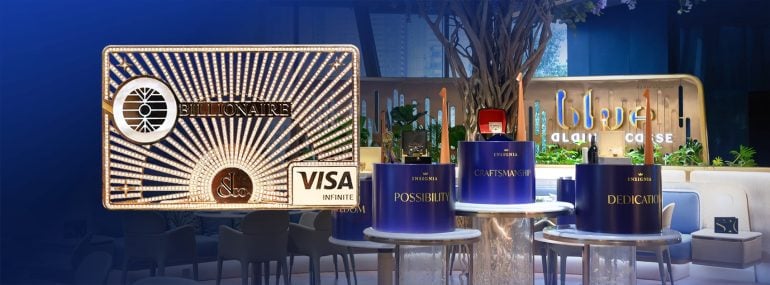
INSIGNIA ร่วมกับ สยามพิวรรธน์ เปิดประสบการณ์ “A Taste of INSIGNIA” พร้อมมอบไลฟ์สไตล์สุดพรีเมียมระดับโลกสู่ประเทศไทย
อินซิกเนีย (Insignia) ผู้นำระดับโลกด้านการบริหารจัดการไลฟ์สไตล์แบบเฉพาะบุคคล และโซลูชันการชำระเงินระดับอัลตราพรีเมียม ประกาศรุกตลาดประเทศไทยอย่างเป็นทางการ ผ่านความร่วมมือครั้งสำคัญกับ สยามพิวรรธน์ ผู้นำธุรกิจลักเชอรีรีเทลระดับโลก เพื่อส่งมอบประสบการณ์และเอกสิทธิ์เหนือระดับสำหรับกลุ่มผู้มีสินทรัพย์สูง (HNW) ในประเทศไทย การเปิดตัวภายใต้แนวคิด “A Taste of Insignia” หรือปฐมบทแห่งประสบการณ์สุดเอกซ์คลูซิฟ (Unlock the World of Insignia) นี้ เป็นการนำเสนอบริการ โซลูชันทางการเงิน และเครือข่ายระดับสากลอันเป็นเอกลักษณ์ของแบรนด์ ซึ่งรวมถึงการเผยโฉม Billionaire Jewellery Card บัตรชำระเงินระดับอัลตราพรีเมียมในประเทศไทยเป็นครั้งแรก พร้อมถ่ายทอดห้าองค์ประกอบสำคัญ (5 Pillars) ที่สะท้อนความเป็น Insignia ได้แก่ อิสรภาพ (Freedom) ความพิถีพิถัน (Craftsmanship) ความทุ่มเท (Dedication) การเข้าถึง (Access) และความเป็นไปได้ (Possibility) การนำเสนอประสบการณ์สุดพิเศษของ Insignia ณ กรุงเทพมหานครครั้งนี้ เป็นความร่วมมือกับ สยามพิวรรธน์ ผู้นำ เจ้าของ…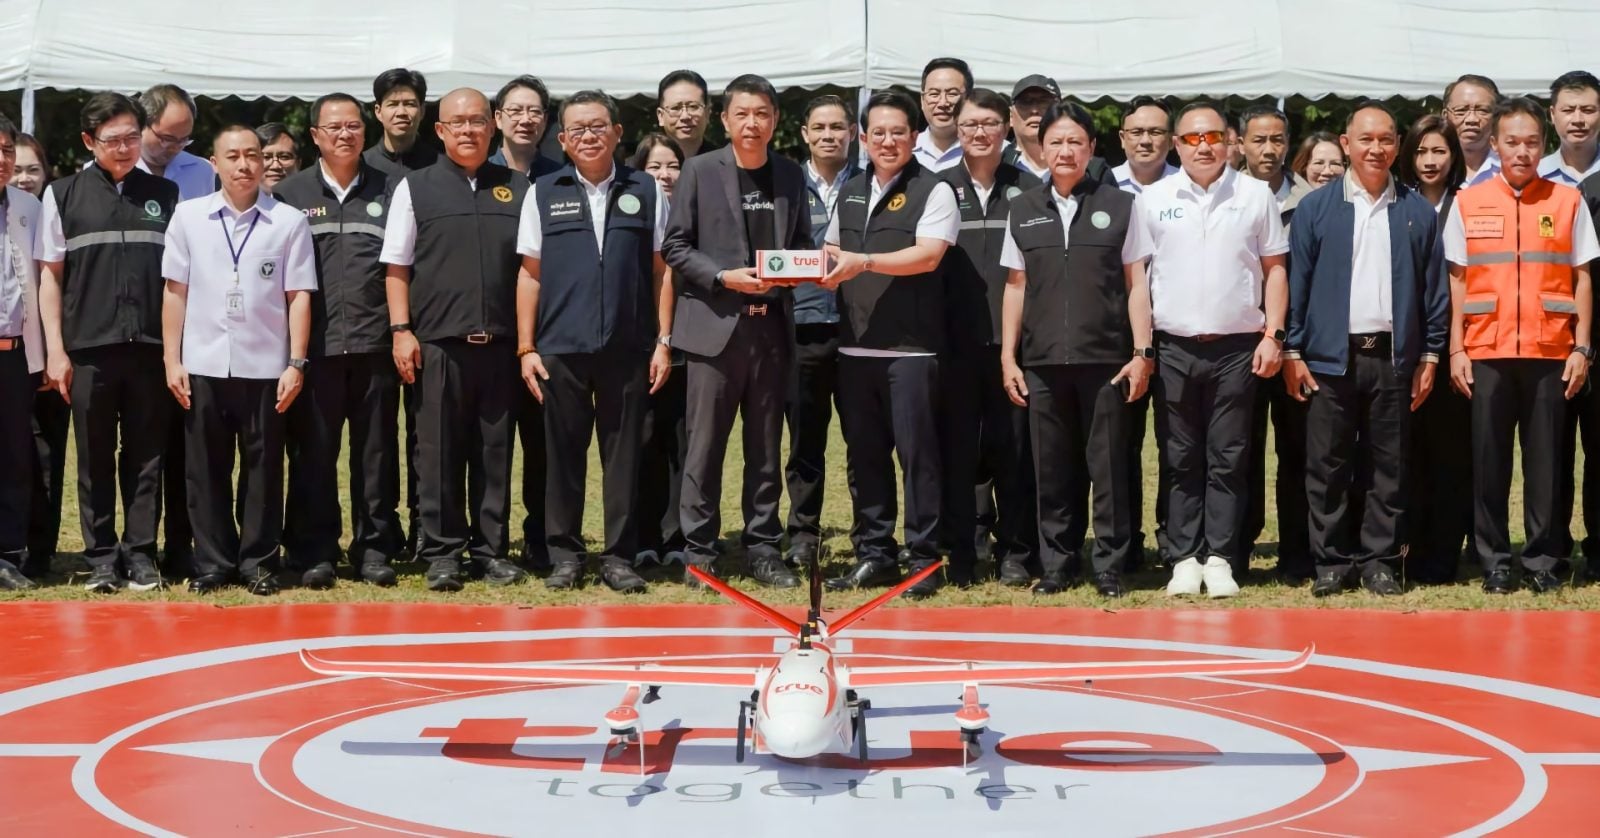
05/10/2026
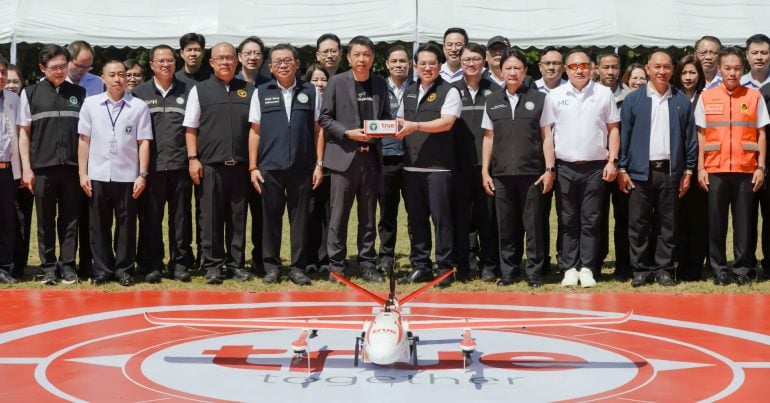
สธ. ร่วมกับ ทรู ทดสอบระบบ Medical Drone ในพื้นที่แม่แจ่ม ขยายผลจากปัวโมเดลสู่แพลตฟอร์มการส่งมอบยาและเวชภัณฑ์ทางอากาศ
กระทรวงสาธารณสุข ร่วมมือกับ บริษัท ทรู คอร์ปอเรชั่น จำกัด (มหาชน) สำนักงานการบินพลเรือนแห่งประเทศไทย (CAAT) และสำนักงานคณะกรรมการกิจการกระจายเสียง กิจการโทรทัศน์ และกิจการโทรคมนาคมแห่งชาติ (กสทช.) จัดกิจกรรมทดสอบการใช้อากาศยานไร้คนขับสนับสนุนภารกิจทางการแพทย์ (Medical Drone) ณ อำเภอแม่แจ่ม จังหวัดเชียงใหม่ เมื่อวันที่ 3 ตุลาคม 2569 เพื่อเทิดพระเกียรติสมเด็จพระกนิษฐาธิราชเจ้า กรมสมเด็จพระเทพรัตนราชสุดาฯ สยามบรมราชกุมารี โดยเป็นการพัฒนาและขยายผลจาก “ปัวโมเดล” ในจังหวัดน่าน เพื่อประเมินประสิทธิภาพการขนส่งยา เวชภัณฑ์ และสิ่งส่งตรวจทางห้องปฏิบัติการในพื้นที่ห่างไกลและเข้าถึงยาก การพัฒนาระบบและการทดสอบในพื้นที่จริง โครงการดังกล่าวเป็นการยกระดับระบบ True SkyBridge สู่การเป็นแพลตฟอร์มบริหารจัดการขนส่งทางอากาศยานไร้คนขับที่ทำงานร่วมกับระบบติดตามภารกิจและข้อมูลแผนที่ภูมิประเทศ โดยมีการทดสอบในพื้นที่อำเภอแม่แจ่มผ่าน 3 ภารกิจหลัก ได้แก่: แผนการดำเนินงานและการประเมินในระยะถัดไป นายพัฒนา พร้อมพัฒน์ รัฐมนตรีว่าการกระทรวงสาธารณสุข และ นายเอกราช ปัญจวีณิน หัวหน้าสายงานวิจัยและนวัตกรรม ของทรู คอร์ปอเรชั่น ระบุตรงกันว่า เป้าหมายของการทดสอบครั้งนี้คือการเก็บข้อมูลเชิงประเมิน ทั้งด้านความปลอดภัย ระยะเวลาการบิน…
02/10/2026
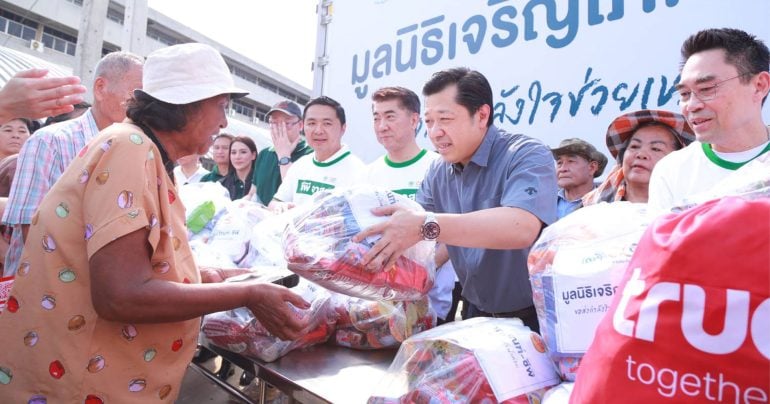
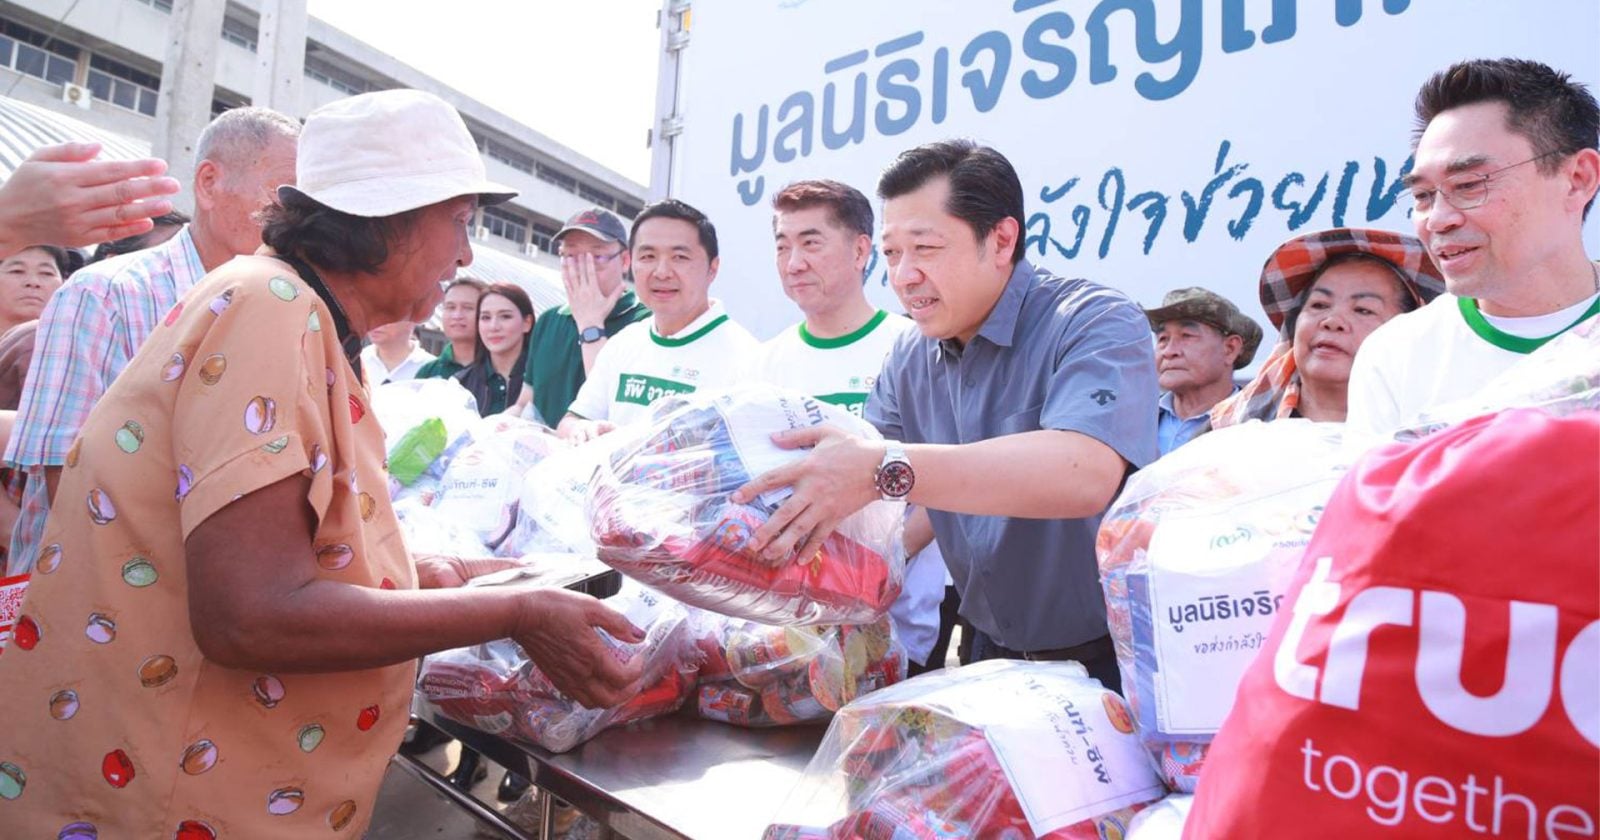
ทรูพร้อมเคียงข้างคนไทยในยามวิกฤต รวมพลังผู้บริหารและพนักงานส่งน้ำใจช่วยผู้ประสบภัยน้ำท่วม
จากสถานการณ์ฝนตกหนักต่อเนื่องและอุทกภัยในหลายพื้นที่ของกรุงเทพมหานคร ส่งผลให้ประชาชนจำนวนมากได้รับผลกระทบจากน้ำท่วมสูงและการเดินทางที่ไม่สะดวก ทรู คอร์ปอเรชั่น ยังคงเดินหน้าภารกิจ “ทรูเพื่อคนไทย” อย่างต่อเนื่อง โดยมุ่งส่งต่อความช่วยเหลือ บรรเทาความเดือดร้อน และอยู่เคียงข้างประชาชนในทุกช่วงเวลาของวิกฤต ล่าสุด เครือเจริญโภคภัณฑ์ นำโดย คุณศุภชัย เจียรวนนท์ รองประธานอาวุโส เครือเจริญโภคภัณฑ์ และประธานกรรมการ บมจ. ทรู คอร์ปอเรชั่น ร่วมด้วยผู้บริหารนำโดย คุณมนัสส์ มานะวุฒิเวช หัวหน้าคณะผู้บริหารด้านประสบการณ์ลูกค้าและธุรกิจรีเทล, คุณชารัด เมห์โรทรา หัวหน้าคณะผู้บริหารด้านกลุ่มธุรกิจลูกค้าบุคคล และคุณฐานพล มานะวุฒิเวช หัวหน้าคณะผู้บริหารด้านโฮมคอนเนคทิวิตี้ พร้อมด้วยทีมงานทรูลงพื้นที่เขตลาดกระบัง ซึ่งเป็นหนึ่งในพื้นที่ที่ได้รับผลกระทบจากสถานการณ์น้ำท่วม เพื่อส่งมอบความห่วงใยโดยมอบถุงกำลังใจ ตั้งจุดชาร์จไฟที่ 7-11 และมอบซิมทรู ดีแทค แก่พี่น้องประชาชนและชุมชนผู้ประสบอุทกภัย การลงพื้นที่ครั้งนี้ เป็นส่วนหนึ่งของภารกิจ “ทรูเพื่อคนไทย” ที่มุ่งดูแลประชาชนในช่วงสถานการณ์วิกฤตอย่างต่อเนื่อง ทั้งการสนับสนุนสิ่งจำเป็นในชีวิตประจำวันและการดูแลด้านการสื่อสาร เพื่อให้ประชาชนสามารถติดต่อกับครอบครัว เข้าถึงข้อมูลข่าวสาร และประสานความช่วยเหลือได้ พร้อมเดินหน้าเคียงข้างชุมชนในพื้นที่ที่ได้รับผลกระทบให้ผ่านสถานการณ์ไปด้วยกัน เคียงข้างชุมชน ดูแลการสื่อสารในพื้นที่น้ำท่วม ควบคู่กับการช่วยเหลือประชาชน ทรูยังระดมทีมวิศวกรและเจ้าหน้าที่ภาคสนามดูแลโครงข่ายในพื้นที่ที่ได้รับผลกระทบอย่างต่อเนื่อง พร้อมเฝ้าระวังสถานการณ์ตลอด 24 ชั่วโมง…
ปักหมุดแลนด์มาร์กใหม่ระดับโลก สยามพิวรรธน์ เปิดตัว “ไอคอนภูเก็ต” อภิมหาโครงการ 10,000 ล้านบาท สานฝันสัญลักษณ์แดนใต้
05/10/2026
Read More
รัตนาภรณ์ ศรีนวลจันทร์ | 1 days ago
INSIGNIA ร่วมกับ สยามพิวรรธน์ เปิดประสบการณ์ “A Taste of INSIGNIA” พร้อมมอบไลฟ์สไตล์สุดพรีเมียมระดับโลกสู่ประเทศไทย
05/10/2026
Read Moreรัตนาภรณ์ ศรีนวลจันทร์ | 1 days ago