
Tags
| malware

Read More

NAS โดน Ransomware ป้องกัน-รับมือยังไง ?
กรณี เต๋า - เศรษฐพงศ์ เพียงพอ นักร้อง นักแสดง และปัจจุบันก็เป็น YouTuber ด้วย ได้โพสต์ขอความช่วยเหลือลงบนโซเชียลมีเดียจากการที่ NAS โดน Ransomware หรือมัลแวร์เรียกค่าไถ่ ทีมงาน bt ได้สอบถามคุณเต๋าถึงเหตุการณ์ที่เกิดขึ้น คุณเต๋าให้ข้อมูลว่าเข้าไปใน NAS แล้วข้อมูลหายไป โดยข้อความจากแฮกเกอร์อ้างว่าเป็น DiskStation Security ตามข้อความเรียกค่าไถ่ระบุว่าข้อมูลทั้งหมดถูกเข้ารหัส (Encrypted) และถูกซ่อนไว้ในพื้นที่จัดเก็บพิเศษ หากต้องการกู้ข้อมูลคืน ต้องส่ง 0.07 บิตคอยน์ ไปยังวอลเลตที่ระบุไว้ โดยมีเวลาถึง 1 สิงหาคม 2026 พร้อมให้แจ้ง ID กับหลักฐานการโอนบิตคอยน์ เคสนี้คล้ายกับที่ bt beartai เคยโดนเมื่อไม่กี่ปีก่อน ตอนนั้นทีมงานพบว่าไฟล์และโฟลเดอร์ในระบบหายไปทั้งหมด และปรากฏไฟล์ข้อความชื่อ "Read Me First" ซึ่งเนื้อหาระบุว่าระบบเครือข่ายไม่ปลอดภัย แฮกเกอร์อ้างว่าดาวน์โหลดข้อมูลทั้งหมดไปแล้ว 170 TB และนำไปซ่อนไว้ในพื้นที่พิเศษ โดยมีการเรียกค่าไถ่เป็นจำนวน 0.12…
05/09/2025
ระวังถูกแบล็กเมล ! นักวิจัยเจอมัลแวร์แอบถ่ายภาพหน้าจอขณะชมเว็บลามก
เรื่องส่วนตัวจะไม่ส่วนตัวอีกต่อไป เพราะล่าสุดเรากำลังเจอกับมัลแวร์ขโมยข้อมูล (Infostealer) โดยมัลแวร์ตัวนี้จะแอบสอดส่อง และมอนิเตอร์ผู้ใช้งาน ไม่ใช่เพื่อขโมยพาสเวิร์ด หรือข้อมูลส่วนตัวเหมือนที่เราเคยเจออีกต่อไป แต่เป็นการแอบแคปฯ ภาพของผู้ใช้งาน ขณะที่กำลังรับชมสื่อลามก (NSFW content) ผ่านกล้องเว็บแคม ! ปกติถ้าพูดถึงกลโกงแบล็กเมลทางเพศ (Sextortion) โดยการแฮกกล้องเว็บแคม เป็นการหลอกให้เหยื่อส่งภาพเปลือย หรือหลอกให้เปลือยผ่านคอลวิดีโอ ซึ่งก็ถือเป็นอาชญากรรมที่น่ากลัวมาเนิ่นนานแล้ว นักวิจัยจากบริษัทรักษาความปลอดภัย Proofpoint ได้เผยแพร่สปายแวร์ตัวใหม่ เป็นมัลแวร์ขโมยข้อมูลชื่อว่า Stealerium แต่มัลแวร์ตัวนี้โหดกว่าการขโมยข้อมูล เพราะมันจะจับว่าผู้ใช้กำลังเข้าชมเว็บไซต์ที่มีเนื้อหาสำหรับผู้ใหญ่หรือไม่ หากพบ มันจะแอบถ่ายภาพหน้าจอและถ่ายรูปหน้าผู้ใช้ผ่านเว็บแคมในเวลาเดียวกัน จากนั้นก็ส่งภาพทั้งหมดนี้ไปให้แฮกเกอร์ เพื่อใช้ข่มขู่แบล็กเมลเหยื่อต่อไป โดยตัวซอฟต์แวร์นี้เปิดให้ดาวน์โหลดได้ฟรีในเว็บไซต์ GitHub ถึงแม้คนสร้างจะบอกว่าทำขึ้นเพื่อ ‘การศึกษา’ เท่านั้น แต่จริง ๆ แล้วตอนนี้มันถูกเอาไปใช้ก่ออาชญากรรมทางไซเบอร์เรียบร้อยแล้ว โดยเฉพาะกับพวกแฮกเกอร์รายย่อย ที่จะใช้อีเมลปลอมหลอกให้คนโหลดไฟล์หรือกดลิงก์ เพื่อติดตั้งโปรแกรมนี้ลงไปในเครื่อง นักวิจัยมองว่ากลโกงแบบนี้กำลังเป็นที่นิยมในกลุ่มแฮกเกอร์รายเล็ก เพราะการแบล็กเมลคนธรรมดาไปทีละคน ไม่ได้เป็นเป้าสนใจของตำรวจหรือหน่วยงานบังคับใช้กฎหมายเหมือนกับการโจมตีบริษัทใหญ่ ๆ แถมเหยื่อหลายคนก็อายจนไม่กล้าแจ้งความ ทำให้แฮกเกอร์หาเงินได้สบาย ๆ โดยไม่มีใครรู้ ! แนวทางสำหรับป้องกันเบื้องต้น สำหรับใครที่กลัวว่าจะโดนถ่ายภาพหน้าจอขณะเข้าเว็บ เรามีแนวทางป้องกันเบื้องต้นมาให้ ซึ่งสามารถใช้ป้องกับแทบทุกมัลแวร์เลยนะ…


ระวังถูกแบล็กเมล ! นักวิจัยเจอมัลแวร์แอบถ่ายภาพหน้าจอขณะชมเว็บลามก
05/09/2025
Read More
กานต์สิรี บัววิชัยศิลป์ | 386 days ago
Google โดนแฮกเกอร์ใช้เป็นช่องทางส่งมัลแวร์ เสี่ยงติดไวรัส !
16/06/2025
Read Moreกานต์สิรี บัววิชัยศิลป์ | 467 days ago
11/05/2025
เตือนภัย ! กลโกงหลอกให้ติดตั้ง “แอปฯ อันตราย” บน Android ไปถึง 2.5 ล้านเครื่องต่อเดือน
IAS (Integral Ad Science) Threat Lab หน่วยงานตรวจจับภัยคุกคามและการฉ้อโกงทางไซเบอร์ ได้เปิดเผยกลโกงล่าสุดของผู้ไม่ประสงค์ดีที่เรียกว่า 'Kaleidoscope' ซึ่งหลอกให้ผู้ใช้ติดตั้งแอปฯ ที่ดูเหมือนว่าผ่านการรับรองอย่างถูกต้องบน Google Play Store แต่มาพร้อมกับมัลแวร์แบบเดียวกับแอปฯ จากสโตร์ Third Party ซึ่งจะส่งผลร้ายต่อผู้ใช้อุปกรณ์ระบบ Android ในทันที IAS Threat Lab เรียกกลวิธีนี้ว่า Kaleidoscope ซึ่งแปลว่า กล้องสลับลาย เพราะมักถูกปรับเปลี่ยนอยู่เสมอเพื่อป้องกันการถูกตรวจจับ IAS Threat Lab ได้รายงานข้อมูลล่าสุด ระบุว่า มีอุปกรณ์ใหม่จำนวน 2.5 ล้านเครื่อง ถูกโจมตีด้วยวิธีลักษณะนี้ในแต่ละเดือน โดย 20% ถูกพบในประเทศอินเดีย นอกจากนั้นก็ยังพบในประเทศอินโดนีเซีย, ฟิลิปปินส์ และบราซิล Kaleidoscope นั้น จะให้ผู้ใช้อุปกรณ์ระบบ Android ติดตั้งแอปฯ จาก Play Store ซึ่งดูเหมือนว่าได้ผ่านรับรองความปลอดภัยแล้ว แต่แท้จริงเป็นการเชื่อมโยงไปติดตั้งแอปฯ ที่ถูกโคลนขึ้นมาให้มีรูปลักษณ์เหมือนกันจากสโตร์…
07/10/2024
UNODC เผย Telegram กลายเป็นแหล่งหากินหลักขององค์กรอาชญากรรมจากเอเชียตะวันออกเฉียงใต้
สำนักงานว่าด้วยยาเสพติดและอาชญากรรมแห่งสหประชาชาติ (UNODC) ออกรายงานที่ระบุว่าเครือข่ายอาชญากรรมที่ทรงอำนาจในภูมิภาคเอเชียตะวันออกเฉียงใต้มักใช้ Telegram ในการปฏิบัติการขนาดใหญ่ ซึ่งเปลี่ยนรูปแบบการดำเนินอาชญากรรมไปอย่างสิ้นเชิง

22/10/2023
เจาะลึก MetaStealer มัลแวร์ตัวใหม่ที่มุ่งเป้าโจมตีฐานผู้ใช้งาน macOS โดยเฉพาะ
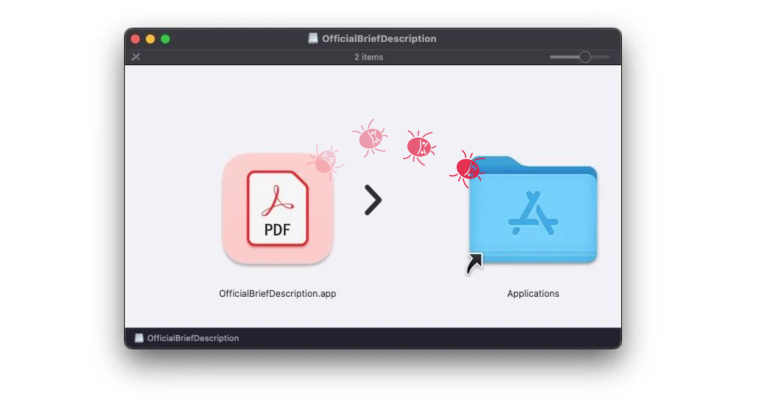
เร็ว ๆ นี้มีการเผยข้อมูลของ MetaStealer มัลแวร์ตัวใหม่ ที่มุ่งจู่โจม macOS บนชิป Intel โดยแฝงตัวมาในไฟล์ดิสก์อิมเมจ (.dmg) เพื่อเข้าไปอาศัยในอุปกรณ์ และเก็บข้อมูลส่วนตัวของผู้ใช้งาน โดยเฉพาะกลุ่มผู้ใช้งานที่เป็นองค์กร
12/07/2023
บัตรเครดิตแบบ ‘แตะเพื่อจ่าย’ ใช้งานง่าย แต่ก็เพิ่มความเสี่ยงเงินหายออกจากบัญชีได้ถ้าไม่ระวัง
ไม่นานมานี้ มีการเปิดเผยถึงข้อมูลของการโจมตีด้วยมัลแวร์ Prilex ที่มุ่งจู่โจมไปที่การจ่ายเงินผ่านบัตรเครดิตแบบ ‘แตะเพื่อจ่าย’ โดยมีเป้าหมายเพื่อขโมยข้อมูลทางการเงินของบัตรเครดิต และนำไปสร้างบัตรเครดิตปลอม (cloning) ที่สามารถใช้งานได้จริง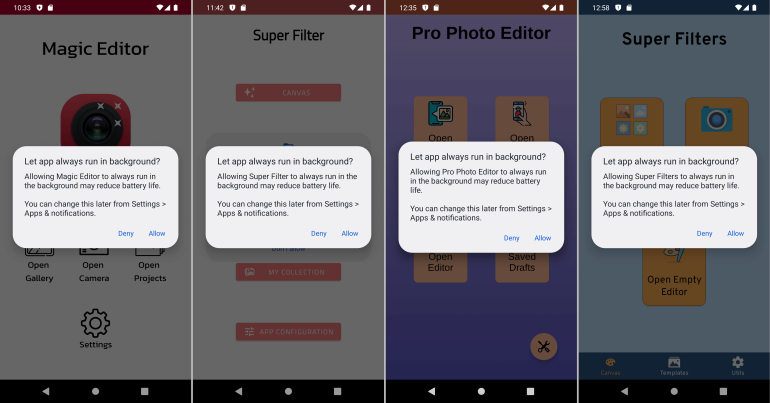
31/07/2022
ลบด่วน! เผยรายชื่อ 28 แอปแต่งภาพ, วอลเปเปอร์, อีโมจิ บน Android ที่มาพร้อมไวรัส!
Dr. Web บริษัทด้านความปลอดภัยสำรวจพบแอปแอนดรอยด์ยอดนิยมบน Google Play Store แต่กลับแฝงมาด้วยไวรัสที่จะขโมยข้อมูลของผู้ใช้ ซึ่งล่าสุด Google ได้ลบแอปเหล่านี้ออกไปจาก Play Store แล้ว แต่แอปเหล่านี้จะไม่ถูกลบออกจากสมาร์ตโฟนของผู้ใช้

29/01/2022
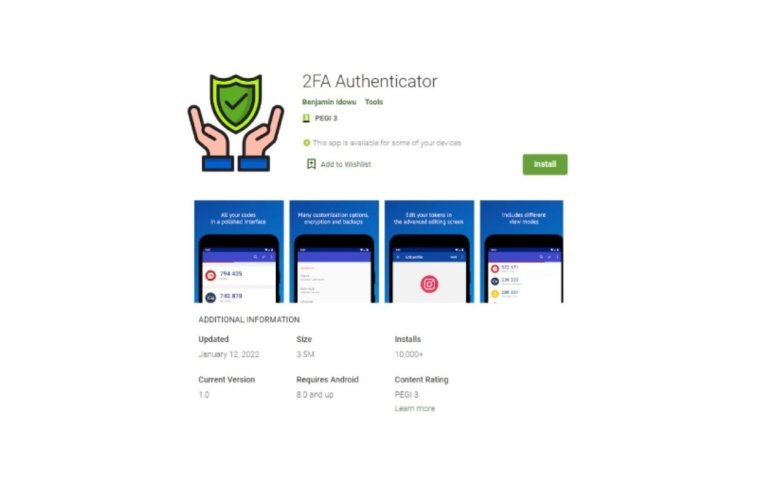
ลบด่วน! บริษัทความปลอดภัยตรวจพบมัลแวร์ที่มาพร้อมแอปชื่อ ‘2FA Authenticator’ บน Google Play Store!
Pradeo บริษัทด้านความปลอดภัยมือถือสำรวจพบแอปพลิเคชันใน Google Play Store ที่ตามชื่อเหมือนจะช่วยให้ผู้ใช้ปลอดภัยมากขึ้น แต่จริง ๆ แล้วตัวแอปกลับแอบปล่อยมัลแวร์ที่แฮกเกอร์ใช้ โดยแอปดังกล่าวมีชื่อว่า '2FA Authenticator'
18/12/2021
มัลแวร์ Joker แอบแฝงมากับแอปพลิเคชันใน Google Play Store ที่มีผู้ดาวน์โหลดกว่า 500,000 ครั้ง!
นักวิจัยความปลอดภัยทางไซเบอร์ (Cybersecurity researcher) จาก Pradeo ได้อัปเดตบทความระบุแอปพลิเคชันมือถือบน Google Play Store ที่มีมัลแวร์โจ๊กเกอร์ (Joker Malware) ติดมาด้วย โดยแอปพลิเคชัน Color Message เป็นแอปพลิเคชันล่าสุดที่ถูกตรวจพบ!
08/12/2021
ระวัง Activator (ตัวแครก) เถื่อนสำหรับ Windows, Office ขโมยกระเป๋าเงิน Crypto ของผู้ใช้
Tony Lambert นักวิจัยของ Red Canary กล่าวในรายงานที่เผยแพร่เมื่อสัปดาห์ที่แล้วว่าผู้ใช้ติดมัลแวร์โดยการคลิกลิงก์ที่เป็นอันตรายและดาวน์โหลด KMSPico หรือไฟล์ที่ติด Cryptbot หรือมัลแวร์อื่นที่อาจไม่ได้แฝงมาในรูปแบบ KMSPico ฝ่ายติดตั้ง KMSPico ด้วย จะมีผลทำให้ Cryptbot ทำงานเบื้องหลัง
03/10/2021
โทรจันตัวใหม่ใน Android หลอกเอาเงินจากเหยื่อไปแล้วกว่า 10 ล้านเครื่อง!
โทรจันตัวใหม่ในระบบ Android ชื่อ 'GriftHorse' ติดมากับแอปพลิเคชันไม่ประสงค์ดีจำนวน 200 แอป ซึ่งได้รับการอนุมัติให้เข้ามาใน Google Play Storeจนถึงวันนี้มัลแวร์ตัวดังกล่าวได้แทรกซึมเข้าไปในอุปกรณ์แอนดรอยด์ไปทั่วโลกกว่า 70 ประเทศ และโขมยเงินของเหยื่อเป็นจำนวนกว่า 10 ล้านเครื่อง
PR Partners
See All
Read More
ทรู ดิจิทัล พาร์ค ส่งแคมเปญ “Hello, Connecting to New Possibilities” คว้าแชมป์ Best Property & Real Estate Influencer Campaign บนเวที Thailand Influencer Awards 2026
ทรู ดิจิทัล พาร์ค (True Digital Park) ตอกย้ำความสำเร็จในฐานะผู้สร้างระบบนิเวศนวัตกรรม ด้วยการคว้ารางวัลชนะเลิศ Best Property & Real Estate Influencer Campaign จากเวที Thailand Influencer Awards 2026 จากแคมเปญ 'Hello, Connecting to New Possibilities' ที่สื่อสารบทบาทการเป็นศูนย์กลางเชื่อมโยงผู้คน ธุรกิจ และโอกาสจากทั่วโลก ภายใต้แนวคิด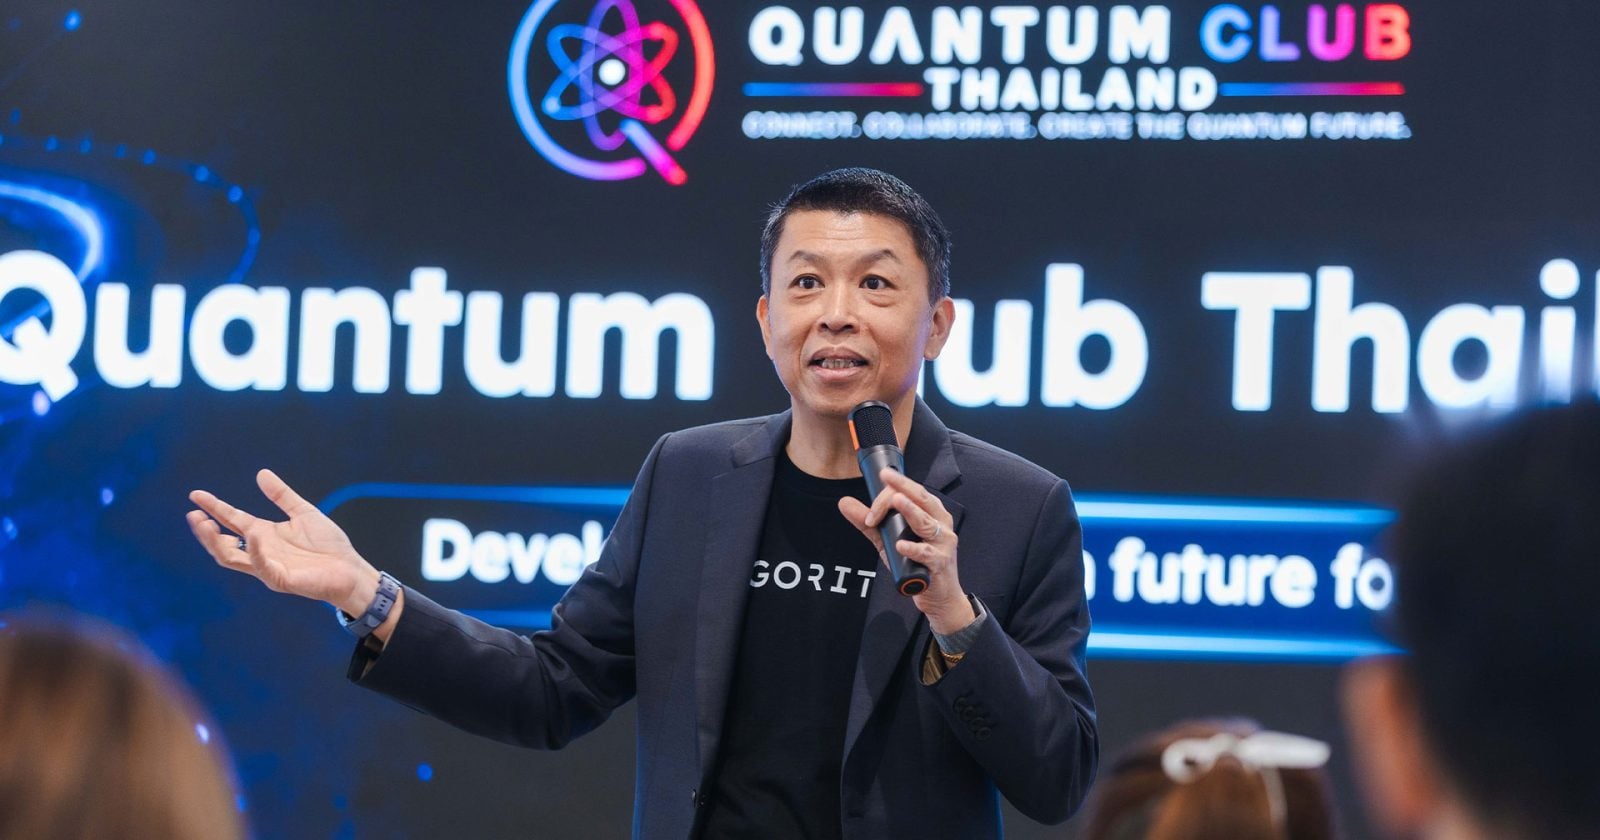
24/09/2026
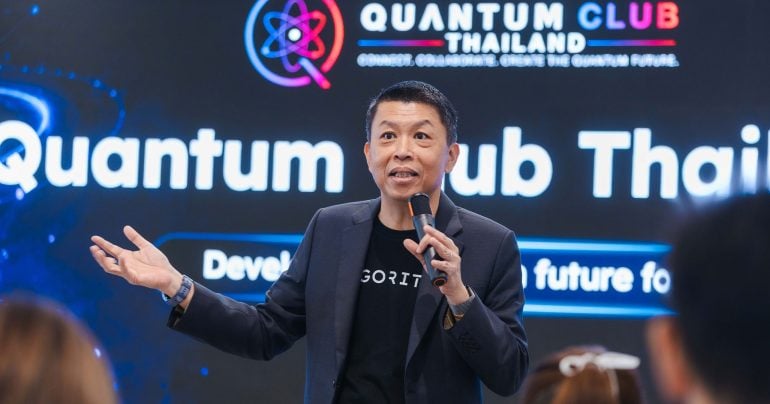
Quantum Club Thailand เตรียมพร้อมเทคโนโลยีควอนตัมของไทย
Quantum Club Thailand เป็นแพลตฟอร์มความร่วมมือระดับประเทศที่ร่วมกันจัดตั้งโดยภาครัฐ (กระทรวง อว.) ภาคเอกชน (เช่น เครือเจริญโภคภัณฑ์, ทรู คอร์ปอเรชั่น, อไรซ์, QTRic) และพันธมิตรแพลตฟอร์มจากสหรัฐอเมริกา (qBraid) เป้าหมายหลักคือการเตรียมความพร้อมให้ประเทศไทยในด้านเทคโนโลยีควอนตัม ทั้งการสร้างบุคลากร พัฒนางานวิจัย และทดลองใช้งานจริง แทนที่จะรอให้เทคโนโลยีเข้ามาตีตลาดเพียงอย่างเดียว การดำเนินงานหลักแบ่งออกเป็น 3 ส่วน เทคโนโลยีที่โครงการให้ความสำคัญมี 4 ด้าน ทิศทางในอนาคต จากการหารือร่วมกับผู้เกี่ยวข้องในวงการ พบว่าประเทศไทยยังมีข้อจำกัดเรื่องการทำงานแบบแยกส่วน (Silo) แนวทางหลังจากนี้จึงเน้นการเชื่อมโยงคน งานวิจัย และภาคธุรกิจเข้าด้วยกัน โดยจะโฟกัสไปที่โครงการที่วัดผลได้และสร้างผลกระทบจริงต่ออุตสาหกรรม (เช่น โลจิสติกส์ สาธารณสุข โทรคมนาคม พลังงาน) เริ่มตั้งแต่การเดินหน้าเปิดหลักสูตรอบรมบุคลากร การทำโครงการนำร่อง ไปจนถึงการขยายเครือข่ายงานวิจัยในระดับประเทศ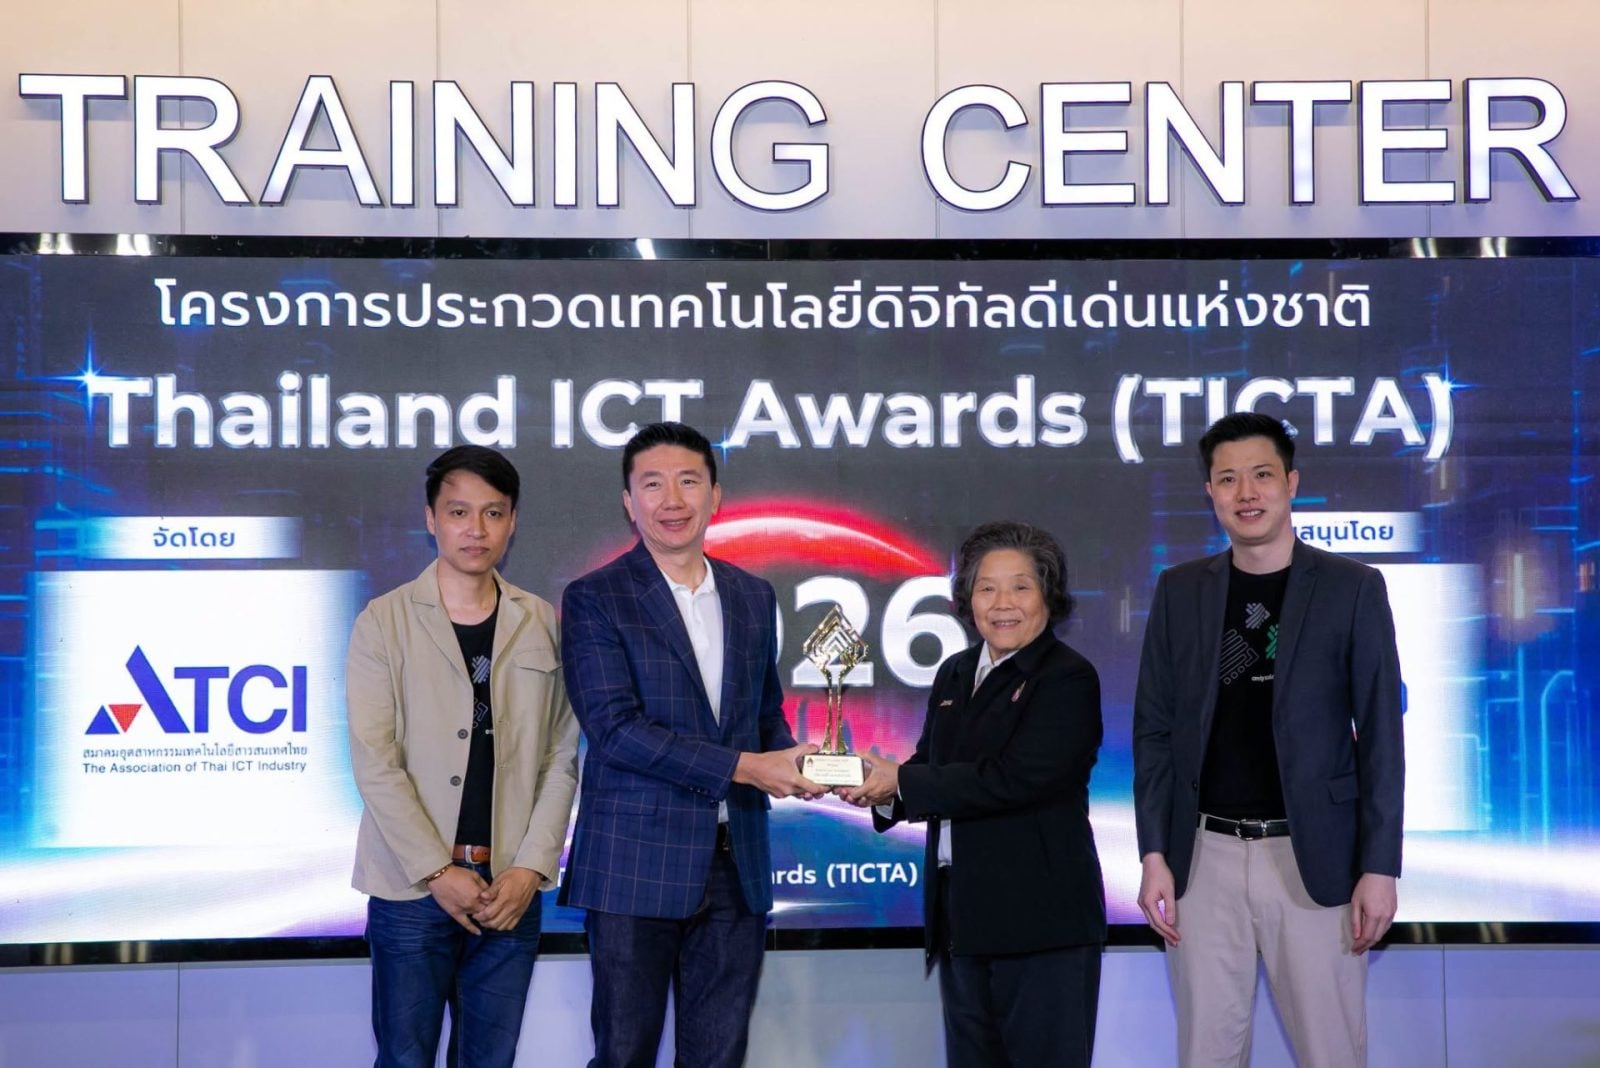
24/09/2026
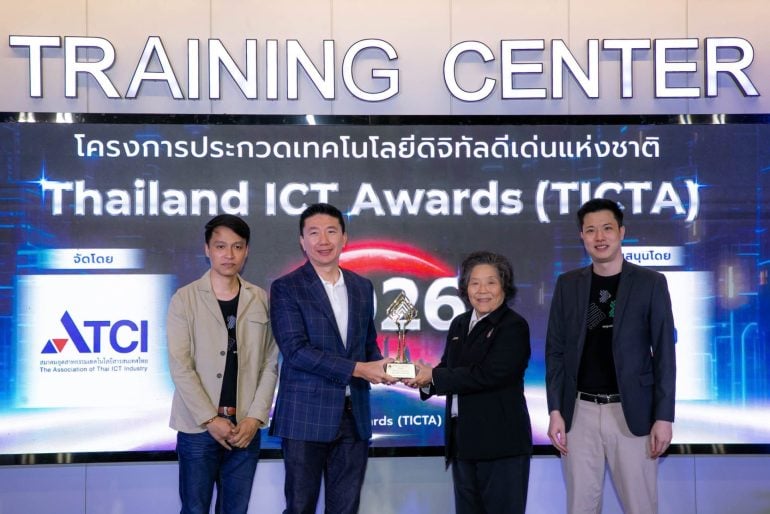
“อะมิตี้ แอคเซนทิกซ์” กวาด 3 รางวัลใหญ่จากเวที TICTA 2026 พร้อมลุยศึกเทคโนโลยีระดับเอเชียแปซิฟิกที่งาน APICTA 2026
“อะมิตี้ แอคเซนทิกซ์ (Amity Accentix)” ผู้เชี่ยวชาญด้านแพลตฟอร์ม Voice AI อัจฉริยะ บริษัทในเครือของ “อะมิตี้ (Amity)” ในประเทศไทย ประกาศความสำเร็จคว้า 3 รางวัลเกียรติยศจากการประกวดผลงานเทคโนโลยีดิจิทัลดีเด่นแห่งปี 2026 หรือ Thailand ICT Awards (TICTA) ครั้งที่ 22 ประจำปี 2026 ซึ่งจัดโดยสมาคมอุตสาหกรรมเทคโนโลยีสารสนเทศไทย (The Association of Thai ICT Industry: ATCI) จากผลงานที่ส่งเข้าประกวดทั้งหมดกว่า 395 ผลงานทั่วประเทศ โดยผลงาน “วอยซ์เอไอเอเจนต์สำหรับการติดตามหนี้สินทางโทรศัพท์ (Outbound ‘Debt Collection Voice AI Agent’ Solution)” ของ Amity Accentix สามารถคว้ารางวัลชนะเลิศ ในหมวด Business Services และรางวัลชนะเลิศ ในหมวด Cross…
24/09/2026
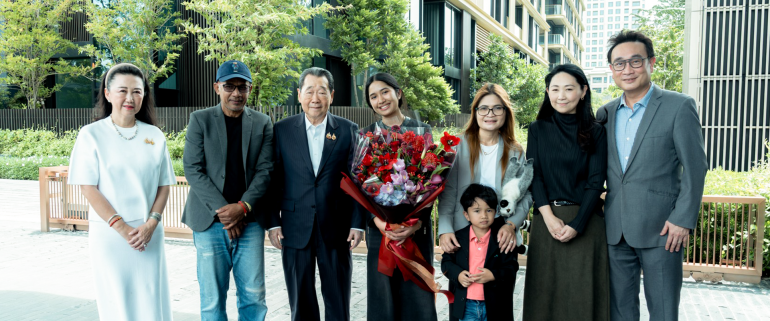
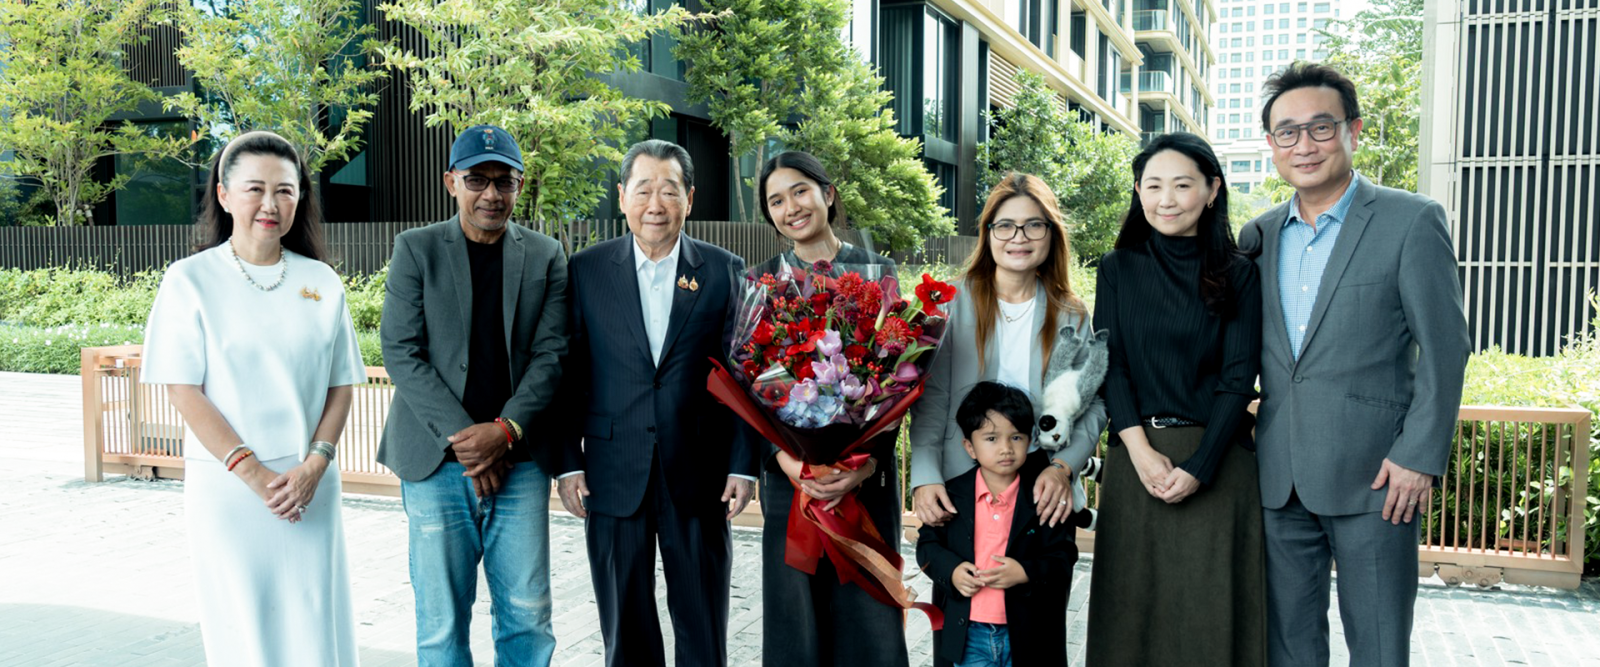
เจ้าสัวธนินท์ ชื่นชมเลือดนักสู้ มอบคอนโดฯ หรูให้ ‘เนเน่ รอยัล’ แชมป์ AGT 2026 ราคาราว 30 ล้าน
ครอบครัวเจียรวนนท์ นำโดยคุณธนินท์ เจียรวนนท์ มอบที่อยู่อาศัยมูลค่ากว่า 30 ล้านบาท ให้กับครอบครัวของ 'เนเน่' รัตติกานต์ อำลอย สาวน้อยร็อกสตาร์วัย 16 ปี จากจังหวัดภูเก็ต ผู้สร้างประวัติศาสตร์คว้าแชมป์รายการ America's Got Talent (AGT) 2026 โดยการมอบครั้งนี้เป็นการให้จากครอบครัวถึงครอบครัวแบบไม่มีภาระผูกพันใด ๆ ซึ่งมอบให้เมื่อวันที่ 5 กันยายน 2026 ก่อนที่เนเน่จะเดินทางไปแข่งขันในรอบตัดสินที่สหรัฐอเมริกา งานมอบห้องชุดจัดขึ้น ณ โครงการ Mulberry Grove The Forestias Condominiums โดยมีคุณธนินท์ เจียรวนนท์ พร้อมด้วย ดร. ณัฐวัฒน์ และคุณทิพพาภรณ์ อริยวรารมย์ รวมทั้งคุณวรรณี เจียรวนนท์ รอสส์ เป็นตัวแทนส่งมอบให้แก่คุณณรงค์ อำลอย และคุณชวนพิศ พูลเกิด พ่อและแม่ของเนเน่ เพื่อเป็นรากฐานความมั่นคงและเป็นกำลังใจให้ครอบครัว จุดเริ่มต้นของการสนับสนุนในครั้งนี้ เกิดจากความประทับใจในเรื่องราวของครอบครัวที่เชื่อมั่นในศักยภาพของลูกสาวอย่างไม่ย่อท้อ แม้เส้นทางจะเต็มไปด้วยอุปสรรค แต่ครอบครัวยังคงอยู่เคียงข้าง…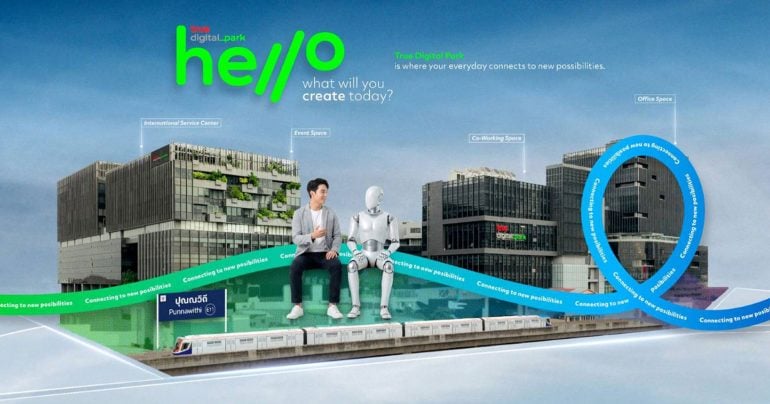
ทรู ดิจิทัล พาร์ค ส่งแคมเปญ “Hello, Connecting to New Possibilities” คว้าแชมป์ Best Property & Real Estate Influencer Campaign บนเวที Thailand Influencer Awards 2026
25/09/2026
Read More
อมลวรรณ ศรัทธานนท์ | 1 days ago
อมลวรรณ ศรัทธานนท์ | 2 days ago