
Tags
| Ransomware
Read More
NHS ชี้มัลแวร์เรียกค่าไถ่แค่อาทิตย์เดียวทำการผ่าตัดและนัดคนไข้กว่า 1,500 รายเสียหาย
บริการสุขภาพแห่งชาติของอังกฤษ (National Health Service - NHS) ระบุว่าการในช่วงสัปดาห์แรกที่มีการโจมตีด้วยมัลแวร์เรียกค่าไถ่ที่เกิดขึ้นเมื่อต้นเดือนมิถุนายน (3 - 9 มิถุนายน) ทำให้การผ่าตัดกว่า 800 เคส และนัดของผู้ป่วยนอกกว่า 700 รายต้องเลื่อนออกไป
ระบบอีเมลของมหาวิทยาลัยในแคนาดาล่ม หลังถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่
04/06/2023
Read More
จตุรวิทย์ เครือวาณิชกิจ | 1220 days ago
มือเจาะ Western Digital เผยหลักฐานท้าทายว่ายังฝังตัวอยู่ในระบบ
02/05/2023
Read Moreจตุรวิทย์ เครือวาณิชกิจ | 1254 days ago
ถ้าข้อมูลบริษัท หรือข้อมูลลูกค้ารั่วจนถูกซื้อ-ขายใน Dark Web จะทำยังไงดี
28/04/2023
Read More
วรัญญู คงชัย | 1258 days ago
28/08/2020
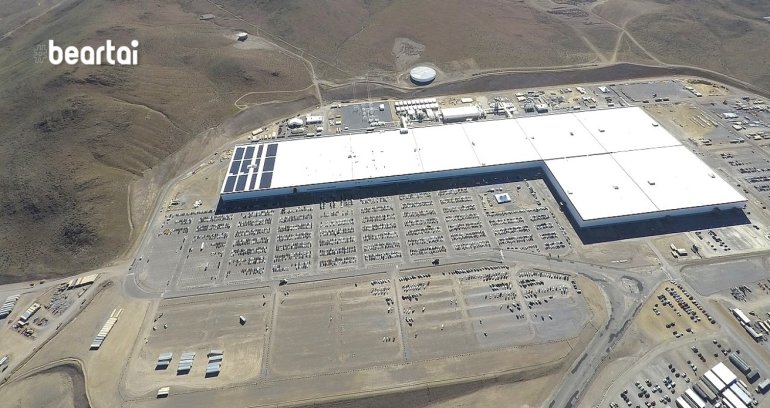
Tesla รอด Ransomware เรียกค่าไถ่ด้วยมูลค่าหลายล้านดอลลาร์
เมื่อต้นสัปดาห์นี้ FBI เปิดเผยข้อมูลว่าได้ตามรวบตัว Egor Igorevich Kriuchkov ชาวรัสเซียวัย 27 ปีในข้อหาเป็นส่วนหนึ่งของกลุ่มที่พยายามเรียกค่าไถ่หลายล้านดอลลาร์จากบริษัท Tesla โดยการโจมตีด้วย Ransomware จากเอกสารที่ FBI ได้ยื่นฟ้องและเผยแพร่โดยกระทรวงยุติธรรมเปิดเผยว่าวันที่ 16 กรกฎาคมที่ผ่านมา Egor Igorevich Kriuchkov ได้ใช้ WhatsApp ติดต่อกับพนักงานของ VictimCompany A (Tesla) เป็นคนพูดภาษารัสเซียซึ่งไม่ใช่พลเมืองของสหรัฐฯ และทำงานใน Gigafactory Nevada 28 กรกฎาคม Kriuchkov ได้เดินทางเข้ามาในสหรัฐฯ จากนั้นวันที่ 1 - 3 และ 7 สิงหาคมก็ได้เข้าไปพบพนักงานของ Tesla ถึงถิ่นเนวาดา ซึ่งได้พูดชักจูงให้เข้าร่วมขบวนการโดยต้องการให้ช่วยส่งมัลแวร์เข้าสู่ระบบคอมพิวเตอร์ของ Tesla เพื่อล้วงข้อมูลและใช้ข่มขู่ว่าจะเปิดเผยข้อมูลทางออนไลน์เว้นแต่ Tesla จะยอมจ่ายเงินค่าไถ่ ต่อมาวันที่ 16 และ 17 สิงหาคมได้มีการประชุมผ่าน WhatsApp และยื่นข้อเสนอด้วยค่าจ้างเป็นสกุลเงินดิจิทัลหรือเงินสด…
07/08/2020
Canon ถูก ransomware เรียกค่าไถ่ขโมยข้อมูลบนเซิร์ฟเวอร์ไปกว่า 10TB!
จากรายงานของสำนักข่าว BleepingComputer เผยว่า Canon ถูกโจมตีโดย ransomware เรียกค่าไถ่ตัวหนึ่งทำให้ถูกขโมยข้อมูลไปร่วม 10TB จากบนเซิร์ฟเวอร์ของ canon เอง และการโจมตีในครั้งนี้เป็นผลมาจาก ransomware ในกลุ่ม ‘Maze’ โดยมีผลกระทบทั้งภายในบริษัทเอง และต่อลูกค้าอีกด้วย และนี่เป็นรายชื่อ Domain ที่ได้รับผลกระทบในครั้งนี้ครับ www.canonusa.comwww.canonbroadcast.comb2cweb.usa.canon.comcanondv.comcanobeam.comcanoneos.combjc8200.comcanonhdec.combjc8500.comusa.canon.comimagerunner.commultispot.comcanoncamerashop.comcanoncctv.comcanonhelp.combjc-8500.comcanonbroadcast.comimageland.netconsumer.usa.canon.combjc-8200.combjc3000.comdownloadlibrary.usa.canon.comwww.cusa.canon.comwww.canondv.com BleepingComputer ยังได้กล่าวอีกว่า Maze เป็น ransomware ที่กำหนดเป้าหมายไปยังธุรกิจที่ดำเนินการด้วยมนุษย์โดยจะเข้าโจมตี และแพร่กระจายอย่างลับ ๆ จนกว่าจะเข้าถึงบัญชีผู้ดูแลระบบ และระบบ Windows domain controller ได้ และ Maze ยังเป็นตัวการเบื้องหลังการโจมตีองค์กรอื่น ๆ อย่าง LG และ Xerox อีกด้วย จากข่าวก่อนหน้าอย่าง image.canon ปิดใช้งานชั่วคราวหลังข้อมูลรูปภาพ และวิดีโอของผู้ใช้งานหายนั้นไม่เกี่ยวข้องกับเรื่องในคราวนี้แต่อย่างใด และตอนนี้ Canon เองก็ได้เริ่มลงมือตรวจสอบสถานการณ์ในครั้งนี้แล้วครับ ที่มา - DPReview พิสูจน์อักษร…
07/08/2020
สื่อรายงาน Garmin ยอมจ่ายกว่า 300 ล้านบาทเพื่อกู้คืนระบบที่โดนโจมตี
เมื่อเดือนที่ผ่านมา Garmin ประสบปัญหาดาวน์ทำให้บริการต่าง ๆ ของ Garmin Connect ไม่สามารถใช้งานได้ ถึงแม้ว่า Garmin จะไม่ได้ออกมาชี้แจงเองว่าสาเหตุเกิดจากอะไร แต่ก็มีข้อมูลว่า Garmin ถูก Ransomware โจมตีพร้อมเรียกค่าไถ่สูงถึง 10 ล้านดอลลาร์ หรือราว 312 ล้านบาท เพื่อปลดล็อกไฟล์ระบบต่าง ๆ สัปดาห์ที่ผ่านมา Bleeping Computer ยืนยันว่า Garmin ได้โปรแกรมสำหรับปลดล็อกมัลแวร์ WastedLocker แล้ว โดยทางแหล่งที่มาได้โชว์หน้าตาของโปรแกรมรวมถึงกระบวนการปลดล็อกให้ได้ชมกัน โดยปกติแล้วหากโดน Ransomware โจมตีนั้นค่อนข้างจะแก้ไขเองลำบาก ทางออกที่รวดเร็วที่สุดคือการยอมจ่ายค่าไถ่ ล่าสุดทาง Sky News ยันยันว่า Garmin ยอมจ่ายค่าไถ่เป็นเงินจำนวน 10 ล้านดอลลาร์หรือราว 312 ล้านบาท ตามคำขอของแฮกเกอร์ผ่านบริษัทบุคคลที่สามชื่อ Arete Incident Response เพื่อกู้คืนไฟล์ระบบทั้งหมด โดยสื่อต่าง ๆ ก็ได้ขอข้อมูลจากทาง Garmin…
03/08/2020
สื่อรายงาน Garmin ได้รหัสปลดล็อก WastedLocker แล้ว
เมื่อวันที่ 23 กรกฎาคมที่ผ่านมาบริการต่าง ๆ ของ Garmin เช่น Garmin Connect ก็ดาวน์ลงผู้ใช้งานทั่วโลกไม่สามารถใช้งานได้ ซึ่ง Garmin ก็ไม่ได้ชี้แจงอะไรกับสื่อว่าเกิดอะไรขึ้นกันแน่ แต่มีพนักงานของ Garmin แจ้งกับสื่อต่างประเทศเองว่าบริษัทถูกโจมตีด้วย Ransomware ที่มีชื่อว่า WastedLocker ล็อกไฟล์ระบบของ Garmin เอาไว้ บุคคลที่ระบุว่าเป็นพนักงานของ Garmin แจ้งกับทาง Bleeping Computer ว่าบริษัทได้ถูก Ransomware ที่มีชื่อว่า WastedLocker โจมตีพร้อมเรียกค่าไถ่ไฟล์สูงถึง 10 ล้านดอลลาร์สหรัฐ หลังจากเกิดปัญหาได้ 4 วัน Garmin ก็แจ้งว่าสามารถกู้ไฟล์ได้แล้ว โดยข้อมูลส่วนตัวของผู้ใช้งานรวมถึงข้อมูลของผลิตภัณฑ์และการใช้งานไม่ได้รับผลกระทบใด ๆ ทั้งสิ้น จึงมีความเป็นไปได้ว่า Garmin น่าจะจ่ายค่าไถ่ให้เป็นที่เรียบร้อย แต่บริษัทได้ปฏิเสธที่จะแสดงความคิดเห็นใด ๆ ทั้งสิ้น ทั้งนี้ Bleeping Computer รายงานว่าได้เข้าถึงโปรแกรมสำหรับถอดรหัสที่ WastedLocker ล็อกเอาไว้ ซึ่งแน่นอนว่าถ้าเป็น…27/07/2020
เซิร์ฟเวอร์ Garmin เริ่มกลับมาใช้งานได้ บริษัทยืนยันข้อมูลผู้ใช้งานไม่ได้รับผลกระทบ
สื่อต่างประเทศรายงานว่าตอนนี้ระบบของ Garmin เริ่มกลับมาใช้งานได้บ้างแล้วหลังจากเริ่มดาวน์ไปตั้งแต่เมื่อวันพุธที่ผ่านมาเนื่องจากการโจมตีของ Ransomware แต่ยังไม่กลับมาสมบูรณ์ 100% เหมือนก่อนถูกโจมตี The Verge รายงานว่าบริการอย่าง Garmin Connect ที่ช่วยตรวจจับประสิทธิภาพการออกกำลังกายอย่างการวิ่ง ว่ายน้ำผ่านอุปกรณ์สวมใส่ของ Garmin เริ่มกลับมา Sync ข้อมูลให้กับผู้ใช้งานแล้ว โดยข้อมูลกิจกรรมที่ถูกเก็บเมื่อวันพุธที่ผ่านมาเริ่มปรากฏบนหน้าแอปของ Garmin แล้ว ผู้ใช้งาน Garmin หลายคนก็ได้ยืนยันผ่าน Twitter ว่าข้อมูลเริ่มปรากฏบนแอป Garmin บนสมาร์ตโฟนแล้วจริง ๆ อย่างไรก็ตาม ภายในแอปพลิเคชัน Garmin ยังคงแสดงข้อความว่า server maintenance หรือยังอยู่ในกระบวนการบำรุงรักษาเซิร์ฟเวอร์อยู่ ส่วนบนหน้าเว็บไซต์ยังแจ้งว่า Garmin Connect ยัง Limited หรือจำกัดการใช้งานอยู่ ทั้งนี้ Garmin ยืนยันเมื่อวันเสาร์ที่ผ่านมาว่า "ไม่มีข้อบ่งชี้ว่าปัญหาที่เกิดขึ้นกับระบบส่งผลกับข้อมูลอันรวมถึงกิจกรรมการออกกำลังกาย ธุรกรรมทางการเงิน และข้อมูลส่วนตัวของผู้ใช้งานไม่ได้รับผลกระทบอะไรทั้งสิ้น" ตอนนี้สื่อต่างประเทศต่างสอบถามไปยัง Garmin กันหมด ต้องรอการอัปเดตเพิ่มเติมอีกทีครับ ซึ่งรายงานข่าวล่าสุดบอกว่า Garmin ถูกเรียกค่าไถ่ถึง…26/07/2020
สื่อรายงาน แฮกเกอร์รัสเซียเป็นผู้ปล่อย Ransomware โจมตี Garmin พร้อมเรียกค่าไถ่ 10 ล้านดอลลาร์
จากข่าวเดิม Garmin ถูกโจมตีด้วย Ransomware โดยการล็อกไฟล์สำคัญของบริษัททำให้บริการต่าง ๆ ตั้งแต่ระบบซัปพอร์ตของบริษัท ไปจนถึงบริการสำหรับผู้ใช้งานอย่าง Garmin Connect และ flyGarmin ไม่สามารถใช้งานได้ในขณะนี้ โดยล่าสุดมีรายงานว่าแฮกเกอร์ที่โจมตี Garmin มาจากรัสเซียพร้อมเรียกค่าไถ่สูงถึง 10 ล้านดอลลาร์ BleepingComputer รายงานว่าได้รับแจ้งข้อมูลมาจากพนักงานของ Garmin ระบุว่าบริษัทถูกโจมตีโดย Ransomware ที่ชื่อว่า WastedLocker พร้อมภาพสกรีนช็อตที่ถูกส่งให้กับ BleepingComputer โชว์รายการไฟล์ที่ถูกล็อกทั้งหมด พร้อมแจ้งค่าไถ่มูลค่าสูงถึง 10 ล้านดอลลาร์สหรัฐ ตัวอย่างภาพไฟล์ Garmin ที่ถูกล็อกจะมีนามสกุล .garminwasted ต่อท้าย พร้อมกับไฟล์ garminwasted_info คาดว่าแฮกเกอร์ที่โจมตี Garmin ในครั้งนี้คือ Evil Corp กลุ่มแฮกเกอร์รัสเซียที่มีตัวตนมาตั้งแต่ปี 2007 ซึ่งรู้จักกันดีในฐานที่เป็นกลุ่มที่พัฒนามัลแวร์ที่มีชื่อว่า Dridex ในการโจมตีเป้าหมายต่าง ๆ รวมถึง Ransomware อย่าง Locky และ BitPaymer…
27/06/2020
มหาวิทยาลัยแคลิฟอร์เนียซานฟรานซิสโกถูก Ransomware เรียกค่าไถ่ 1.14 ล้านเหรียญสหรัฐฯ
เมื่อต้นเดือนมิถุนายน มหาวิทยาลัยแคลิฟอร์เนียซานฟรานซิสโก หรือ UCSF สถาบันวิจัยและการศึกษาด้านสุขภาพชั้นนำของโลกได้ถูกกำหนดเป้าหมายในการโจมตีโดยกลุ่ม NetWalker (aka MailTo) Ransomware ซึ่งได้มีการโพสต์โชว์หลักฐานแสดงการรั่วไหลของข้อมูลลงในเว็บไซต์เพื่อหวังข่มขู่ในการเรียกค่าไถ่ UCSF กล่าวในแถลงการณ์ว่าเมื่อวันที่ 1 มิถุนายนเจ้าหน้าที่ไอที UCSF ตรวจพบและหยุดการเข้าถึงโดยไม่ได้รับอนุญาตในสภาพแวดล้อมไอทีส่วนที่จำกัดของโรงเรียนแพทย์ในขณะที่เกิดการบุกรุกขึ้น ด้วยความระมัดระวังอย่างมากได้แยกเซิร์ฟเวอร์ของโรงเรียนออกจากกัน และว่าจ้างบริษัทรักษาความปลอดภัยทางไซเบอร์ชั้นนำเพื่อช่วยเหลือ ซึ่งเครือข่ายของ UCSF โดยรวมไม่ได้รับผลกระทบใด ๆ และไม่มีผลกระทบต่อการดำเนินการส่งมอบการดูแลผู้ป่วย สำนักข่าว Bloomberg รายงานว่าการโจมตีของแฮ็กเกอร์ไม่ได้ขัดขวางการทดสอบแอนตีบอดีที่เกี่ยวกับไวรัสโคโรนาโดยนักวิจัยของ UCSF วันศุกร์ 26 มิถุนายน UCSF แถลงการณ์ว่าเจ้าหน้าที่ฝ่ายไอทีได้ตรวจพบการบุกรุกเข้ามาในส่วนหนึ่งของระบบเครือข่ายไอทีโรงเรียนแพทย์มหาวิทยาลัยแคลิฟอร์เนียเมื่อ 1 มิถุนายน จากนั้นได้แยกระบบไอทีหลายแห่งภายในคณะแพทยศาสตร์ออกจากเครือข่ายหลักของ UCSF ซึ่งไม่ส่งผลกระทบต่อการดำเนินการส่งมอบการดูแลผู้ป่วยเครือข่ายมหาวิทยาลัยโดยรวมหรืองาน COVID-19 ในขณะที่เจ้าหน้าที่ได้หยุดการโจมที่กำลังเกิดขึ้น ผู้บุกรุกได้เปิดมัลแวร์ (Netwalker) เข้ารหัสในเซิร์ฟเวอร์ของโรงเรียนแพทย์จำนวนหนึ่ง และได้ขโมยข้อมูลบางส่วนเป็นหลักฐานเพื่อใช้ในการเรียกค่าไถ่ ข้อมูลที่ถูกเข้ารหัสมีความสำคัญต่องานวิชาการบางส่วน จึงตัดสินใจยากที่จะจ่ายค่าไถ่บางส่วนประมาณ 1.14 ล้านเหรียสหรัฐฯ เพื่อแลกกับเครื่องมือหรือคีย์สำหรับปลดล็อกข้อมูลที่เข้ารหัสและการรับข้อมูลที่ถูกขโมยไป มหาวิทยาลัยฯ ไม่ได้เปิดเผยอย่างแน่ชัดว่าไฟล์ข้อมูลอะไรกันแน่ที่มีมูลค่ากว่า 1 ล้านเหรียญสหรัฐฯ แต่มันคงมีความสำคัญมาก ๆ ซึ่งอาจจะเป็นงานวิชาการที่ได้ศึกษาวิจัยมาเป็นเวลานานที่ยังไม่มีใครค้นพบหรืออาจจะเป็นประวัติทางการแพทย์ของผู้ป่วยที่กลัวว่าจะถูกนำออกไปเปิดเผย ล่าสุดเดือนนี้การไฟฟ้าส่วนภูมิภาคในบ้านเราก็ได้ออกมาเปิดเผยว่าโดนมัลแวร์เรียกค่าไถ่โจมตีเช่นกัน…
16/03/2020
ลบด่วน! พบแอปติดตาม Covid-19 บน Android ที่ขโมยข้อมูลบนเครื่อง
ในช่วงวิกฤตแบบนี้ก็มักจะมีผู้ไม่หวังดีที่พยายามเอาเปรียบคนอื่นโดยอาศัยความกลัวและความไม่รู้อยู่เสมอ ล่าสุดมีการค้นพบแอปสำหรับติดตาม Covid-19 บน Android ที่หลอกเอาข้อมูลของผู้ใช้งานไปด้วย แอปดังกล่าวมีชื่อว่า CovidLock โดยหน้าตาของแอปนั้นดูเหมือนจะมีประโยชน์เป็นอย่างมาก มีการแสดงจุดที่มีการแพร่ระบาดของไวรัสโคโรนาหรือ Covid-19 ไว้อย่างดี แต่แท้จริงแล้วแอปดังกล่าวมีการฝัง Ransomeware มาด้วย และมันจะล็อกอุปกรณ์ของคุณพร้อมเรียกค่าไถ่จากคุณด้วย เมื่อผู้ใช้งานติดตั้งแอปดังกล่าวลงในเครื่องพร้อมกับ Ransomeware ทำงานแล้ว มันจะเรียกค่าไถ่เป็นเงิน Bitcoin ราคา $100 โดยจะต้องจ่ายภายใน 48 ชั่วโมง แฮกเกอร์จึงจะปลดล็อกเครื่องให้ ไม่เช่นนั้นข้อมูลส่วนตัวต่าง ๆ เช่น รูปภาพ ข้อความ โซเชียล และอื่น ๆ จะถูกลบออกไปจากเครื่อง เรารู้ว่าเครื่องของคุณและตัวคุณอยู่ที่ไหน ดังนั้น ถ้าคุณพยายามทำอะไรโง่ ๆ ล่ะก็ ข้อมูลบนเครื่องจะถูกลบทั้งหมด ทั้งนี้แอปดังกล่าวไม่มีอยู่ใน Play Store นั่นหมายความว่ามันจะเกิดจากการที่ผู้ใช้งานติดตั้งด้วยตัวเองจากเว็บไซต์ภายนอก ทางที่ดีคือพยายามหลีกเลี่ยงการติดตั้งแอปจากภายนอก ให้เลือกติดตั้งจาก Play Store เท่านั้น ในส่วนของประเทศไทยก็มีบริษัทเอกชนทำแผนที่สำหรับติดตามสถานการณ์ Covid-19 ออกมาแล้วด้วย อ้างอิง…
20/02/2020
สุดแสบ! Ransomware โจมตีโรงงานผลิตก๊าซสหรัฐฯ ต้องปิดท่อส่งก๊าซสองวัน
กระทรวงความมั่นคงแห่งมาตุภูมิสหรัฐอเมริกา (US Department of Homeland Security : DHS) เปิดเผยว่างานเข้าโรงงานผลิตก๊าซธรรมชาติของสหรัฐอเมริกาโดน Ransomware โจมตีต้องปิดท่อส่งก๊าซสองวัน ทั้งนี้ไม่ได้บอกชื่อโรงงานและเวลาเกิดเหตุแต่อย่างใด สาเหตุเกิดจากมีลิงก์อันตรายถูกส่งไปยังพนักงานที่โรงงาน จากนั้นเมื่อคลิกเข้าไปในที่สุดก็ส่งผลผู้โจมตีเข้าสู่เครือข่ายไอทีของบริษัท ทำให้มีบางส่วนถูกโจมตีอย่างรุนแรงเนื่องจากองค์กรไม่ได้เตรียมการป้องกันไว้ และต้องปิดท่อส่งก๊าซและอุปกรณ์ที่รวมเป็นทรัพย์สินทั้งหมด เหตุการณ์นี้ปรากฏอยู่ในรายละเอียดของการแจ้งเตือนความปลอดภัยของหน่วยงานรักษาความปลอดภัยทางไซเบอร์และโครงสร้างพื้นฐาน (CISA) โดยเปิดเผยว่าเป็นการโจมตีในรูปแบบของ Spear-phishing คือ การส่งอีเมลหรือการสื่อสารทางอิเล็กทรอนิกส์ที่หลอกลวงแต่ดูน่าเชื่อถือไปยังบุคคล องค์กร หรือธุรกิจที่เป็นเป้าหมายอย่างเจาะจง โดยตั้งใจจะขโมยข้อมูลเพื่อจุดประสงค์ที่เป็นอันตราย หรืออาจจะติดตั้งมัลแวร์ในคอมพิวเตอร์ของผู้ใช้ที่เป็นเป้าหมาย อ่านแล้วอาจจะงงว่าติดมัลแวร์ที่ฝ่ายไอทีแล้วต้องปิดท่อส่งก๊าซได้อย่างไร แม้ว่าปกติระบบเครือข่ายในส่วนการปฏิบัติงานของโรงงานจะแยกออกจากออฟฟิศของฝ่ายไอทีอย่างชัดเจน แต่ไม่ใช่กรณีนี้เพราะเครือข่ายเชื่อมถึงกันทำให้ Ransomware กระจายไปทั่ว ในกรณีของโรงงานผลิตก๊าซธรรมชาติ แม้ว่าออฟฟิศที่นี่จะเป็นแห่งเดียวที่ถูกกำหนดเป็นเป้าหมายของการโจมตี แต่ก็มีการสั่งให้ปิดโรงงานอื่น ๆ ในสถานที่ต่าง ๆ เพื่อป้องกันอีกด้วย DHS กล่าวว่าองค์กรที่ได้รับผลกระทบไม่ได้เตรียมพร้อมรับมือกับการโจมตีทางไซเบอร์ชนิดนี้ ซึ่งมีแผนฉุกเฉินที่มุ่งเน้นบนการโจมตีทางกายภาพทุกประเภทแทน นอกจากนี้ในด้านของพนักงงานกล่าวว่าการฝึกซ้อมรับมือกับเหตุฉุกเฉินไม่ทำให้พนักงานสามารถตัดสินใจจัดการกับการโจมตีทางไซเบอร์ได้ Carl Wearn หัวหน้าฝ่ายอาชญากรรมอิล็กทรอนิกส์ของบริษัท Mimecast ผู้ให้บริการคลาวด์อีเมลกล่าวว่าทุกองค์กรไม่ว่าจะอยู่ในภาคส่วนธุรกิจใด ควรเตรียมความพร้อมสำหรับความเป็นไปได้จากการโจมตีด้วย Ransomware และธุรกิจต่าง ๆ ควรมีการสำรองข้อมูลอีเมลไว้ในแบบออฟไลน์และระบบจัดเก็บแบบถาวรเป็นอย่างน้อย นี่ไม่ใช่ครั้งแรกที่ Ransomware โจมตีในสหรัฐฯ…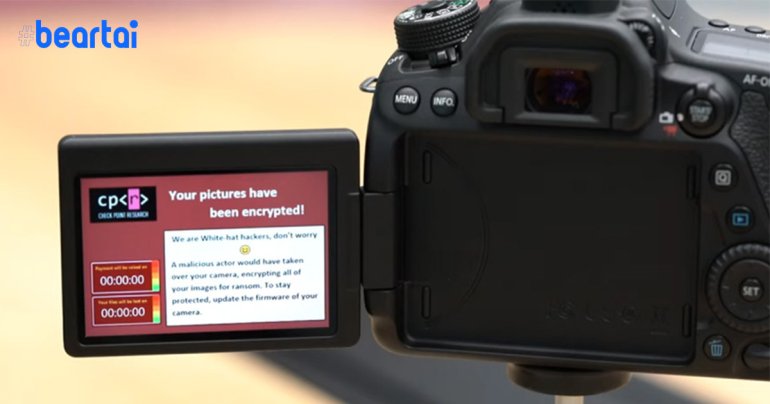

02/08/2019
ระวัง! พบ Ransomware ใหม่บน Android สั่งล็อคไฟล์เรียกค่าไถ่ได้!
ช่วงนี้ข่าวร้ายเกี่ยวกับ Android ของ Google มีออกมาค่อนข้างเยอะ อย่างก่อนหน้านี้ Google Play Store ก็ถูกจู่โจมเรื่องความปลอดภัย ไม่ว่าจะแอปเถื่อนที่ทำเหมือนกับแอปอย่างเป็นทางการ หรือมัลแวร์ที่แฝงมาในแอป เป็นต้น ล่าสุดดันพบ Ransomware บน Android เพิ่มเติมอีก ล่าสุดมีการค้นพบ Filecoder.C มัลแวร์ใหม่บน Android ซึ่งมีผู้ค้นพบทั้งบน Reddit และ XDA Forums ซึ่งมัลแวร์ดังกล่าวจะมาในรูปแบบข้อความหรือ SMS โดยในข้อความจะปรากฏการมีให้ดาวน์โหลดเนื้อหาการเพศสัมพันธ์จำลองหรือ Sex Emulator เมื่อผู้ใช้งานกดดาวน์โหลดก็จะเป็นการติดตั้งมัลแวร์โดยอัตโนมัติเลยครับ หลังจากระบบติดตั้งมัลแวร์ลงมาแล้ว Filecoder.C จะค้นหาไฟล์เอกสาร รูปภาพ วิดีโอ และไฟล์อื่น ๆ จากนั้นจะล็อคเครื่องและสร้างรหัสขึ้นมา แต่ไม่เหมือนมัลแวร์รูปแบบอื่นคือไม่ล็อคเครื่อง และไม่ยุ่งกับไฟล์ APK เมื่อไฟล์ถูกล็อคแล้ว มัลแวร์จะแสดงหน้าจอซึ่งหมายถึงการเรียกค่าไถ่ โดยผู้ใช้งานจะต้องจ่ายเป็นเงินดิจิตอล Bitcoin โดยมีมูลค่าตั้งแต่ $94 ไปจนถึง $188 และเมื่อจ่ายแล้ว ระบบจะส่งรหัสสำหรับปลดล็อคไฟล์มาให้ นอกจากเครื่องเหยื่อที่เป็นเป้าหมายแล้ว…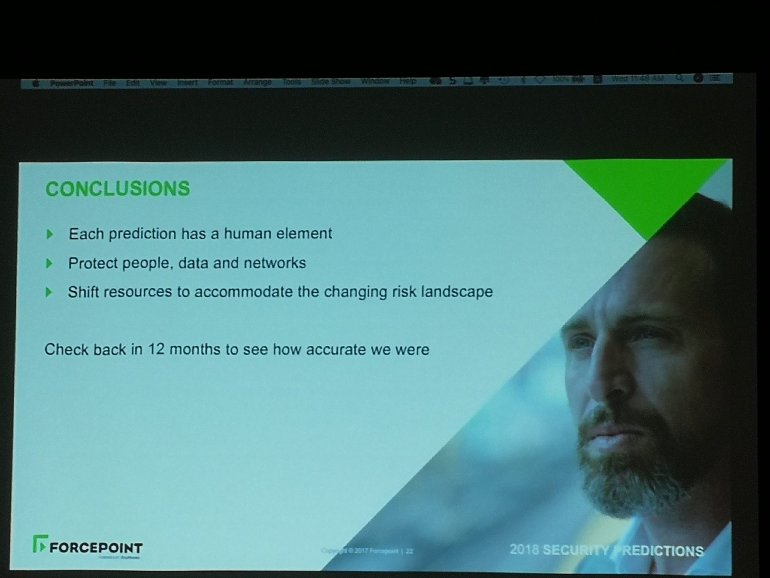
13/12/2017
FORCEPOINT เผย “ภัยคุกคามบนโลกอินเทอร์เน็ตปี 2018” พร้อมแนะวิธีป้องกัน
Forcepoint บริษัทผู้นำระดับโลกด้านการรักษาความปลอดภัยโลกไซเบอร์ เผยรายงานเกี่ยวกับการคาดการณ์ความปลอดภัยในปี 2018 ซึ่งเกิดขึ้นจากการเปลี่ยนแปลงทางด้านเทคโนโลยีระดับ เมกะเทรนด์ ที่เปลี่ยนภาพรวมของเทคโนโลยีไปทั้งหมดจากบนเครื่องเพียงเครื่องเดียวกลายมาเป็นข้อมูลบนอากาศหรือที่เราเรียกกันว่า Cloud ซึ่งข้อมูลจะอยู่ในทุก ๆ ที่บนโลก การป้องกันจึงมีความท้าทายมากยิ่งขึ้นกว่าเดิม ซึ่ง Forcepoint เป็นบริษัทแรก ๆ ที่ได้เสนอการป้องกันบนโลกของ Cloud ในไทย ซึ่ง Product นั้นได้ถูกรับรองโดยบริษัทนักวิเคราะห์ชั้นนำของโลกในด้านการป้องกันข้อมูลที่มีประสิทธิภาพ ทาง Forcepoint เชื่อว่าที่ผ่านมาระบบ Cybersecurity เป็นสิ่งที่เริ่มมีความล้าสมัย เพราะพฤติกรรมในปัจจุบันของผู้ใช้งาน Foecepoint จึงเน้นการป้องกันพฤติกรรมของคนแทนการป้องกันแค่เพียงข้อมูลเพียงอย่างเดียว เพราะถึงแม้จะสร้างกำแพงที่ใหญ่ แต่ถ้าข้อมูลนั้นถูกดึงออกมาจากกำแพงแล้วไปเก็บไว้ที่อื่นก็ไม่มีความหมาย โดยเฉพาะข้อมูลสำคัญด้านธุรกิจและการทำธุรกรรมต่าง ๆ ก็เป็นสิ่งที่ต้องปกป้องจาก malware และ ransomware ที่ถูกพัฒนาขึ้นอย่างต่อเนื่องและมีความอันตรายมากขึ้นเรื่อย ๆ มร.อเล็กซ์ ลิม ผู้อำนวยการอาวุโสฝ่ายขาย ประจำภูมิภาคเอเชียตะวันออกเฉียงใต้และฝ่ายช่องทางการขายและพันธมิตรประจำภูมิภาคเอเชีย-แปซิฟิก ประเทศญี่ปุ่น คุณฉัตรกุล โสภณางกูร ผู้จัดการฝ่ายขายประจำประเทศไทย บริษัท ฟอร์ซพอยต์ ซึ่ง Forcepoint ก็ได้คาดการณ์ 8 แนวโน้มสำหรับปี…
23/11/2017
SophosLabs เผยรายงานปี 2018 ระบุว่า “แรนซั่มแวร์” รุนแรงกว่าเดิม !
หลังจากรุมโจมตีวินโดวส์จนย่อยยับแล้ว แรนซั่มแวร์ก็ได้เบนเข็มเป้าโจมตีไปยังแอนดรอยด์, ลีนุกส์, และแม้แต่ MacOS เพิ่มมากขึ้นในปี 2560 ที่ผ่านมา มีแรนซั่มแวร์สองสายพันธุ์ที่ถูกใช้ในการโจมตีกว่า 89.5 เปอร์เซ็นต์ จากทั้งหมดที่พบจากการช่วยเหลือลูกค้าของ Sophos ทั่วโลกในการรับมือและป้องกัน อ๊อกซ์ฟอร์ด, สหราชอาณาจักร, –Sophos (LSE:SOPH) ผู้นำระดับโลกด้านความปลอดภัยบนเครือข่ายและเอนด์พอยต์ ได้เผยแพร่รายงานทำนายสถานการณ์มัลแวร์ในปี 2561 ที่จะถึงนี้จาก SophosLabs(SophosLabs 2018 Malware Forecast) ซึ่งมีรายละเอียดเกี่ยวกับเทรนด์ด้านความปลอดภัยทางไซเบอร์โดยเฉพาะเรื่องที่เกี่ยวกับแรนซั่มแวร์ โดยวิเคราะห์ข้อมูลที่รวบรวมจากเครื่องคอมพิวเตอร์ของลูกค้า Sophos ทั่วโลกในช่วงวันที่ 1 เมษายน จนถึง 3 ตุลาคม 2560พบข้อเท็จจริงที่สำคัญมากคือ ขณะที่พบการโจมตีด้วยแรนซั่มแวร์อย่างหนักหน่วงบนระบบวินโดวส์ในช่วง 6 เดือนล่าสุด และยังพบด้วยว่าแพลตฟอร์มอื่นทั้งแอนดรอยด์, ลีนุกส์, และMacOS ก็ไม่สามารถรับมือกับภัยแรนซั่มแวร์นี้ได้เช่นกัน “แรนซั่มแวร์เริ่มแพร่กระจายแบบไม่เจาะจงแค่วินโดวส์แพลตฟอร์มอีกต่อไป แม้จะเคยพุ่งเป้าไปที่คอมพิวเตอร์ที่ใช้วินโดวส์เป็นหลัก แต่ปีนี้ SophosLabsได้มองเห็นความถี่ที่เพิ่มขึ้นของการโจมตีแบบเข้ารหัสข้อมูลบนอุปกรณ์และระบบปฏิบัติการประเภทอื่นของลูกค้า Sophos ทั่วโลก” Dorka Palotay นักวิจัยด้านความปลอดภัยของ SophosLabsและอาสาสมัครวิเคราะห์สถานการณ์เกี่ยวกับแรนซั่มแวร์ในรายงาน SophosLabs 2018 Malware Forecast กล่าว เผย WannaCry ติดอันดับ 1 Ransomware รายงานฉบับนี้ยังได้ติดตามรูปแบบการเติบโตของแรนซั่มแวร์ โดยพบว่า WannaCry ที่มีการแพร่กระจายอย่างรุนแรงเมื่อพฤษภาคมที่ผ่านมานั้น ถือเป็นแรนซั่มแวร์ที่มีจำนวนมากที่สุดเป็นอันดับหนึ่งที่ Sophos ช่วยเหลือลูกค้าของตนในการป้องกัน ถือว่าล้มอดีตแชมป์แรนซั่มแวร์เดิมอย่าง Cerberที่เคยระบาดหนักเมื่อต้นปี 2559 โดย WannaCryเป็นแรนซั่มแวร์ที่พบจากการตรวจติดตามของ SophosLabsคิดเป็น 45.3 เปอร์เซ็นต์ของทั้งหมด ขณะที่ Cerberคิดเป็น 44.2 เปอร์เซ็นต์ “ถือเป็นครั้งแรกที่เราพบแรนซั่มแวร์ที่มีพฤติกรรมเหมือนเวิร์ม ซึ่งช่วยให้แพร่กระจาย WannaCryได้รวดเร็วมาก แรนซั่มแวร์ตัวนี้ใช้ประโยชน์จากช่องโหว่บนวินโดวส์ที่เคยมีแพ็ตช์ออกมาก่อนหน้าแล้วในการติดเชื้อและกระจายตัวเองบนเครือข่ายคอมพิวเตอร์ ทำให้ควบคุมได้ยากมาก” Palotayกล่าวเสริม “แม้ว่าลูกค้าของเราจะได้รับการปกป้องจาก WannaCryอย่างสมบูรณ์แล้ว…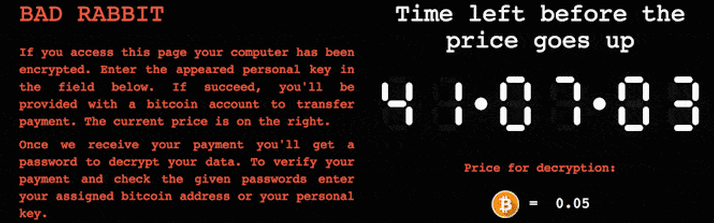
26/10/2017
ระวัง! BadRabbit มัลแวร์เรียกค่าไถ่ตัวใหม่บน Windows ระบาดอย่างหนักแล้ว!
หลังจากที่มีข่าวมัลแวร์เรียกค่าไถ่บน PC ที่ใช้ Windows ที่สร้างความเสียหายรุนแรงทั่วโลกมาแล้วอย่าง WannaCry หรือ Petya ล่าสุดมีตัวใหม่ระบาดอีกแล้วคือ "BadRabbit" ThaiCERT รายงานว่า มัลแวร์ดังกล่าวแพร่กระจายผ่านลิงก์ โดยหลอกว่าเป็นอัพเดตของ Adobe Flash Player ซึ่งหากผู้ใช้เผลอเปิดไฟล์ดังกล่าวหรือคลิกติดตั้ง มัลแวร์จะทำการเข้ารหัสไฟล์ในเครื่องและเครือข่าย รวมถึงอุปกรณ์เก็บข้อมูลที่เชื่อมต่ออยู่ทันที และสามารถแพร่กระจายผ่าน SMB (แบบเดียวกับที่ WannaCry หรือ Petya กระทำ) ได้ด้วย โดยเมื่อถูกเข้ารหัสไฟล์แล้วจะพบกับหน้าจอเว็บไซต์นับเวลาถอยหลังเพื่อชำระเงินค่าไถ่ซึ่งจะได้ไฟล์สำหรับถอดรหัสมาโดยใช้สกุลเงินดิจิตอล Bitcoin ในการชำระ และต้องชำระภายใน 41 ชั่วโมงหลังจากที่โดน ซึ่งทาง ThaiCERT รายงานว่าปัจจุบันพบการแพร่ในระบาดในประเทศแถบยุโรปตะวันออก เช่น รัสเซีย ตุรกี และยูเครน นอกจากนี้ทาง ZDNet รายงานว่ามัลแวร์ตัวนี้นอกจากจะเข้ารหัสไฟล์แล้ว ยังสามารถดึงข้อมูลจากระบบได้ด้วย โดยใช้เครื่องมือ Mimikatz tool ที่ทำงานคล้ายโทรจัน องค์กรและหน่วยงานที่ได้รับการยืนยันมาตกเป็นเหยื่อของ Bad Rabbit แล้ว ได้แก่ สนามบิน Odessa และระบบรถไฟใต้ดิน Kiev…
17/10/2017
พบมัลแวร์เรียกค่าไถ่บน Android ที่ทั้งเข้ารหัสไฟล์ ล็อคเครื่อง ขโมยข้อมูลทางธนาคาร
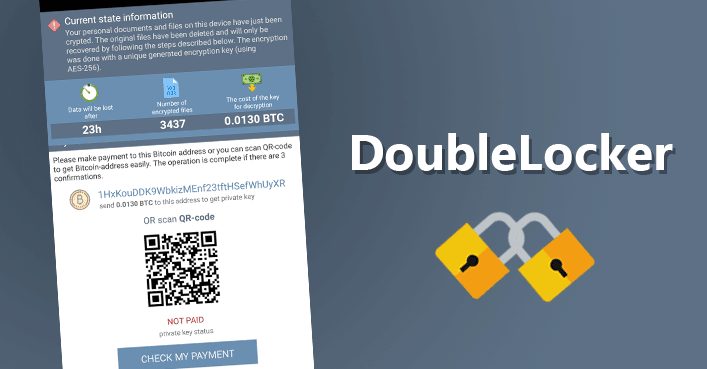
เมื่อวันที่ 13 ตุลาคมที่ผ่านมา บริษัท ESET ผู้พัฒนาโปรแกรม AntiVirus และเทคโนโลยีรักษาความปลอดภัยระบบไอทีชั้นนำ ได้รายงานว่าค้นพบมัลแวร์เรียกค่าไถ่หรือ Ransomware ใหม่บน Android "DoubleLocker" ซึ่งไม่เพียงเข้ารหัสข้อมูลของผู้ใช้ ยังล็อคเครื่องด้วยการเปลี่ยน Passcode ด้วย DoubleLocker เป็น Ransomware แรก ๆ ที่ใช้การเข้าถึงระบบ Android ในทางที่ผิดโดยใช้ Android Banking Trojans เพื่อขโมยข้อมูลประจำตัวของธนาคาร ซึ่งมัลแวร์นี้เริ่มระบาดตั้งแต่เดือนพฤษภาคมปีนี้ โดยการแพร่กระจายผ่านหน้าจอติดตั้งอัพเดต Flash Player ปลอม ซึ่งถ้าใครเผลอคลิกอาจจะโดนมัลแวร์ตัวนี้ก็ได้ คลิปจากทาง ESET แสดงให้เห็นหน้าจอขอสิทธิการเข้าถึง Administrator ของมัลแวร์ในข่าวนี้ เมื่อผู้ใช้มือถือหลงดาวน์โหลดติดตั้งแล้วมัลแวร์จะขอให้ผู้ใช้เปิดใช้คุณลักษณะการเข้าถึงของ Google Play Services โดยผู้ใช้อาจกดยินยอมโดยไม่รู้ตัว หลังจากได้รับสิทธิ์เข้าถึงแล้วมัลแวร์จะเข้าถึงสิทธิผู้ดูแลระบบของอุปกรณ์ (Administrator) และตั้งค่าเป็นโปรแกรม Launcher โดยที่ผู้ใช้ไม่ทราบ และเมื่อมัลแวร์ทำงานแล้วจะทำการเปลี่ยนรหัสปลดล็อคหน้าจอ (Passcode) เป็นค่าสุ่ม ซึ่งแต่ละคนที่โดนจะไม่เหมือนกัน และมัลแวร์จะทำการเข้ารหัสไฟล์ในเครื่องทั้งหมดโดยใช้อัลกอริทึมการเข้ารหัส AES ซึ่งหากผู้ใช้ต้องการปลดล็อคและได้ไฟล์คืน ต้องจ่ายเงิน…
PR Partners
See All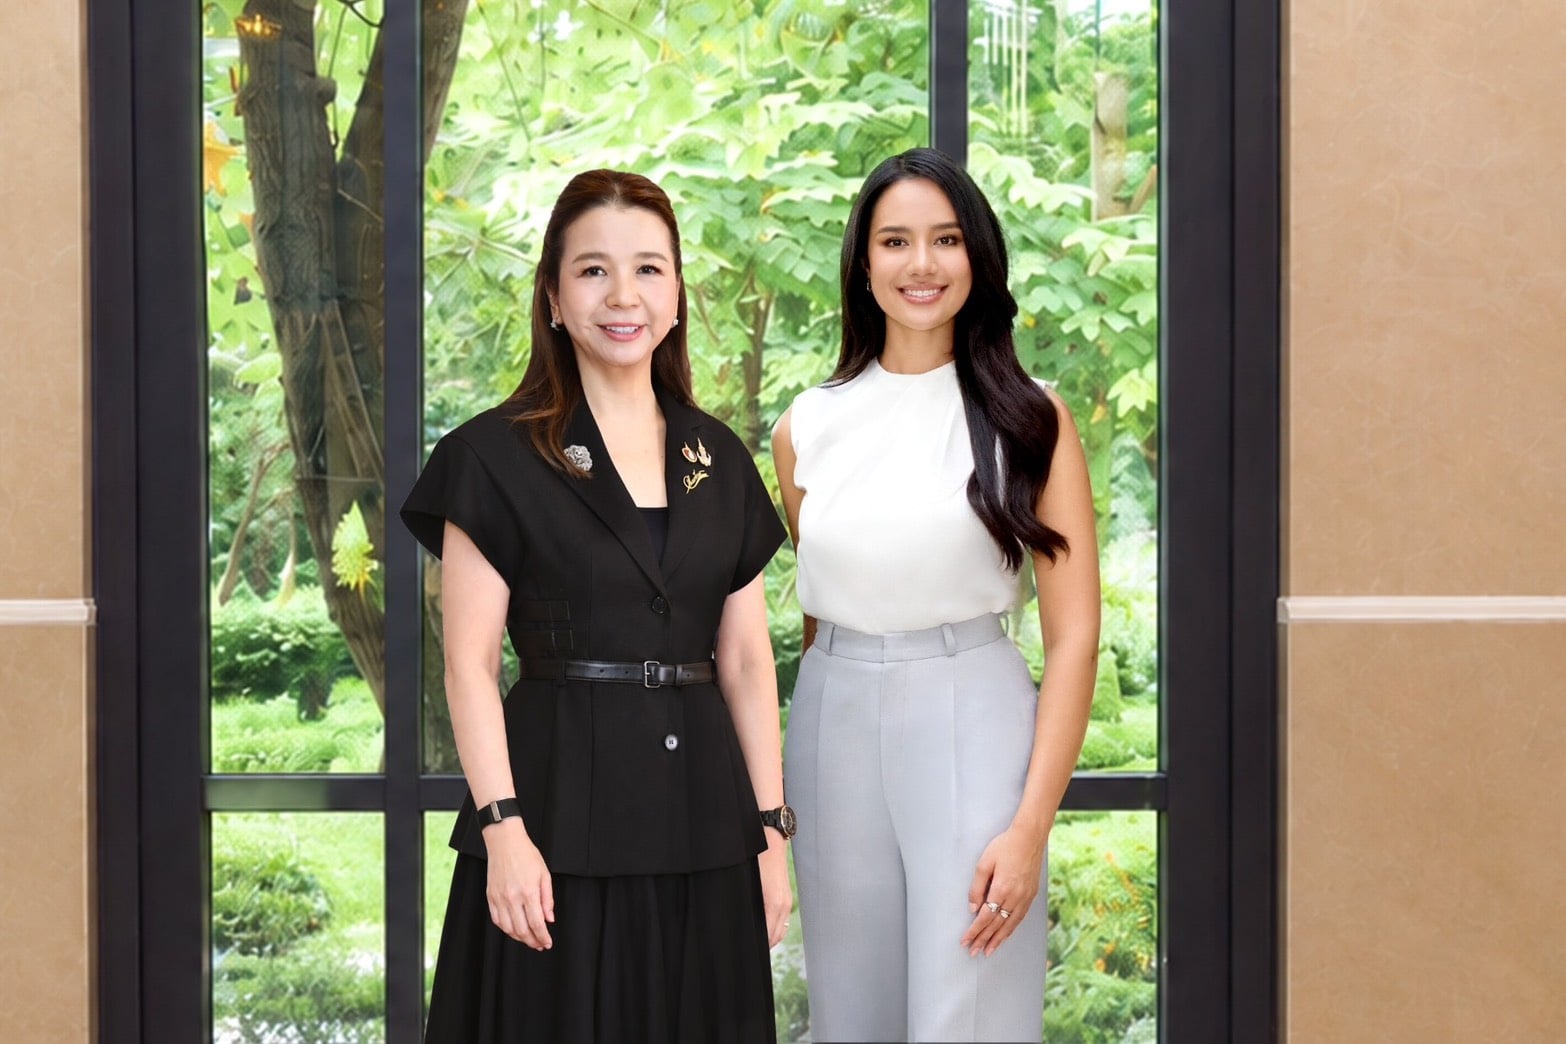
Read More
มูลนิธิถันยรักษ์ฯ ร่วม ทรูปลูกปัญญา เปิดตัวแคมเปญ “เต้า ต้อง ตรวจ” เนื่องในวันมะเร็งเต้านมโลก พร้อมใช้แพลตฟอร์มดิจิทัลสนับสนุนการเข้าถึงข้อมูลคัดกรอง
มูลนิธิถันยรักษ์ ในพระราชูปถัมภ์สมเด็จพระศรีนครินทราบรมราชชนนี ร่วมกับ บริษัท ทรู คอร์ปอเรชั่น จำกัด (มหาชน) โดยโครงการทรูปลูกปัญญา จัดกิจกรรมรณรงค์เนื่องในวันมะเร็งเต้านมโลก (7 ตุลาคม 2569) ภายใต้แนวคิด “เต้า ต้อง ตรวจ” เพื่อกระตุ้นการรับรู้เรื่องการตรวจคัดกรองโรคในระยะเริ่มต้น โดยเปิดตัวสื่อประชาสัมพันธ์ชุดใหม่ที่ได้ สุชาตา ช่วงศรี (Miss World 2025) มาร่วมถ่ายทอดข้อความรณรงค์ให้ผู้หญิงและประชาชนทั่วไปสังเกตความผิดปกติของร่างกายอย่างสม่ำเสมอ สถานการณ์โรคมะเร็งเต้านมในปัจจุบันยังคงเป็นมะเร็งที่พบเป็นอันดับ 1 ในกลุ่มผู้หญิงทั้งระดับสากลและประเทศไทย โดยข้อมูลสถิติระบุว่าประเทศไทยมีผู้ป่วยรายใหม่ราว 21,061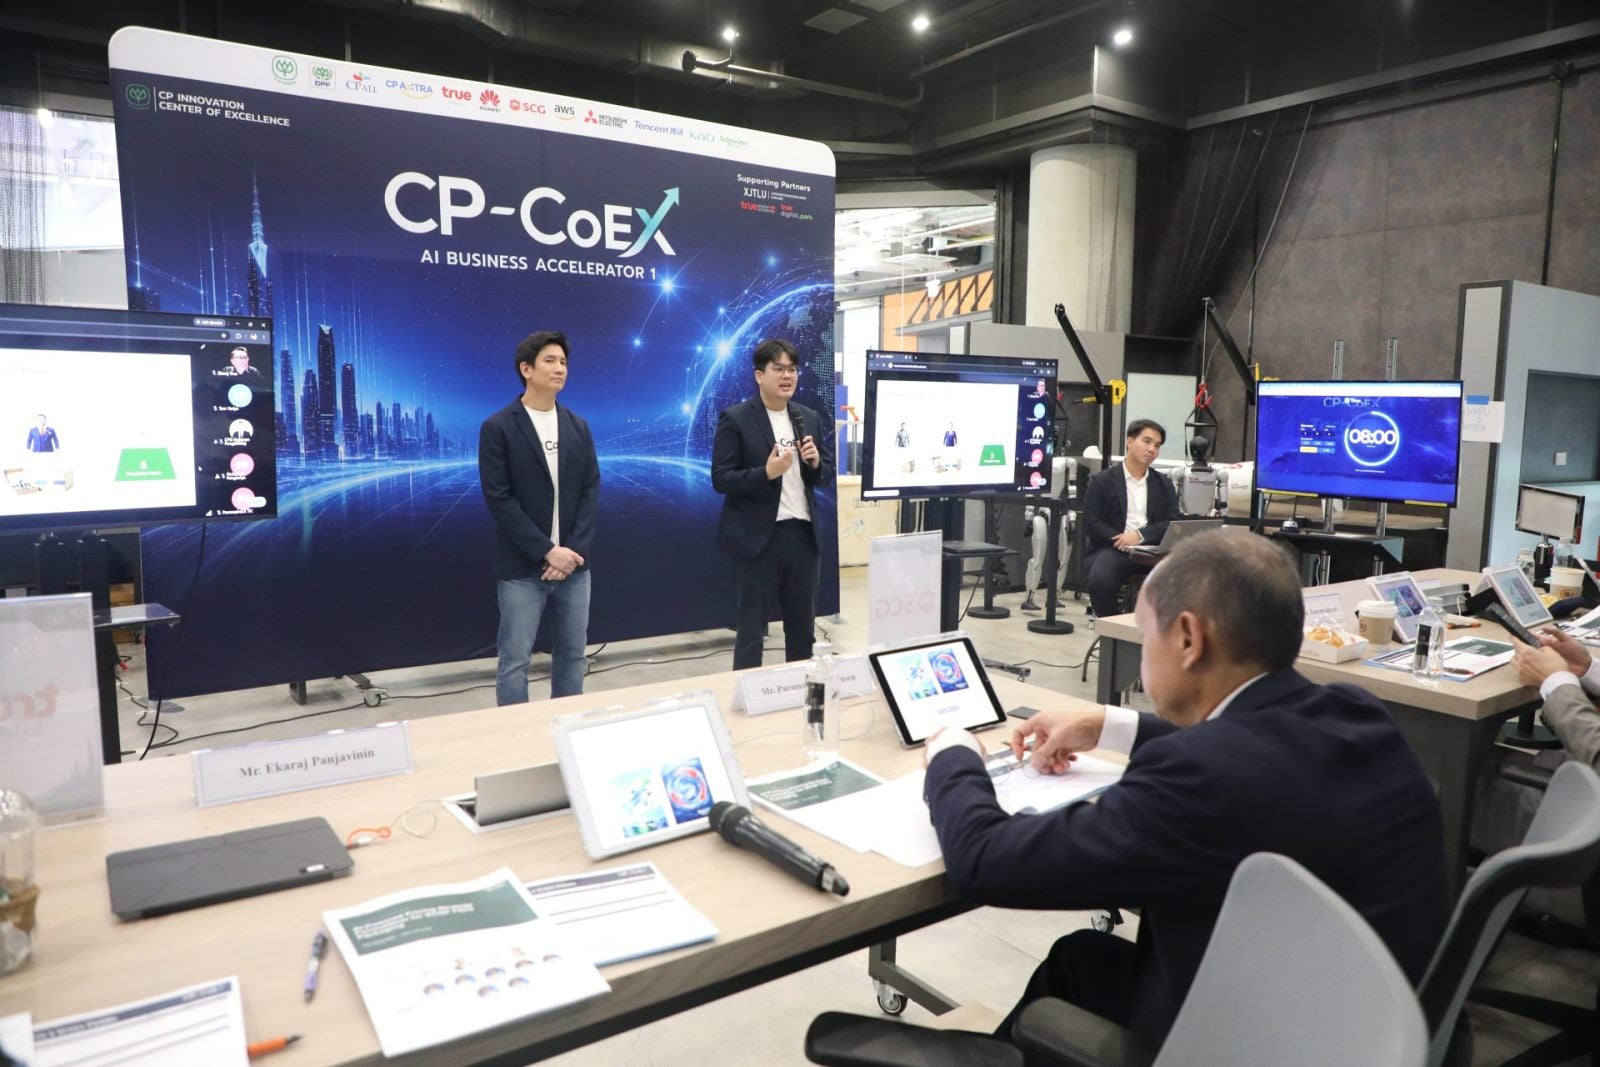
07/10/2026
เครือซีพีเปิดเวที Dolphin Tank ภายใต้หลักสูตร CP-CoEX AI Business Accelerator ทดสอบ 7 โครงการ AI ร่วมกับ 11 พันธมิตรเทคโนโลยี ตั้งเป้าสร้างผลกระทบทางธุรกิจ 10 เท่า
เครือเจริญโภคภัณฑ์ (ซีพี) จัดการนำเสนอผลงานรอบแรก Dolphin Tank ภายใต้หลักสูตรบ่มเพาะธุรกิจ CP-CoEX AI Business Accelerator รุ่นที่ 1 หลังผ่านการพัฒนาร่วมกันเป็นเวลา 8 สัปดาห์ จากระยะเวลาหลักสูตรทั้งหมด 12 สัปดาห์ โดยดึงบุคลากรจากบริษัทในเครือจับคู่กับ 11 พันธมิตรเทคโนโลยีและองค์กรชั้นนำ เพื่อพัฒนาโซลูชันปัญญาประดิษฐ์ (AI) บนโจทย์การดำเนินงานจริง มุ่งเป้าสร้างผลกระทบทางธุรกิจ (Business Impact) ในระดับ 10 เท่า ดร.ธีระพล ถนอมศักดิ์ยุทธ ประธานคณะผู้บริหารด้านความยั่งยืนองค์กรและการพัฒนากลยุทธ์ เครือเจริญโภคภัณฑ์ ระบุว่า วัตถุประสงค์หลักของโครงการมุ่งเน้นการสร้างบุคลากรที่มีความเข้าใจทั้งบริบทธุรกิจและขีดความสามารถทางเทคโนโลยี โดยใช้กรอบแนวคิด “Dolphin” ที่สะท้อนคุณสมบัติ 4 ด้าน ได้แก่ ความเร็ว (Speed), ความฉลาด (Intelligence), ความยืดหยุ่นคล่องตัว (Agility) และการทำงานร่วมกัน (Collaboration) ซึ่งเวที Dolphin Tank ทำหน้าที่เป็นพื้นที่ทดสอบสมมติฐาน ความเป็นไปได้…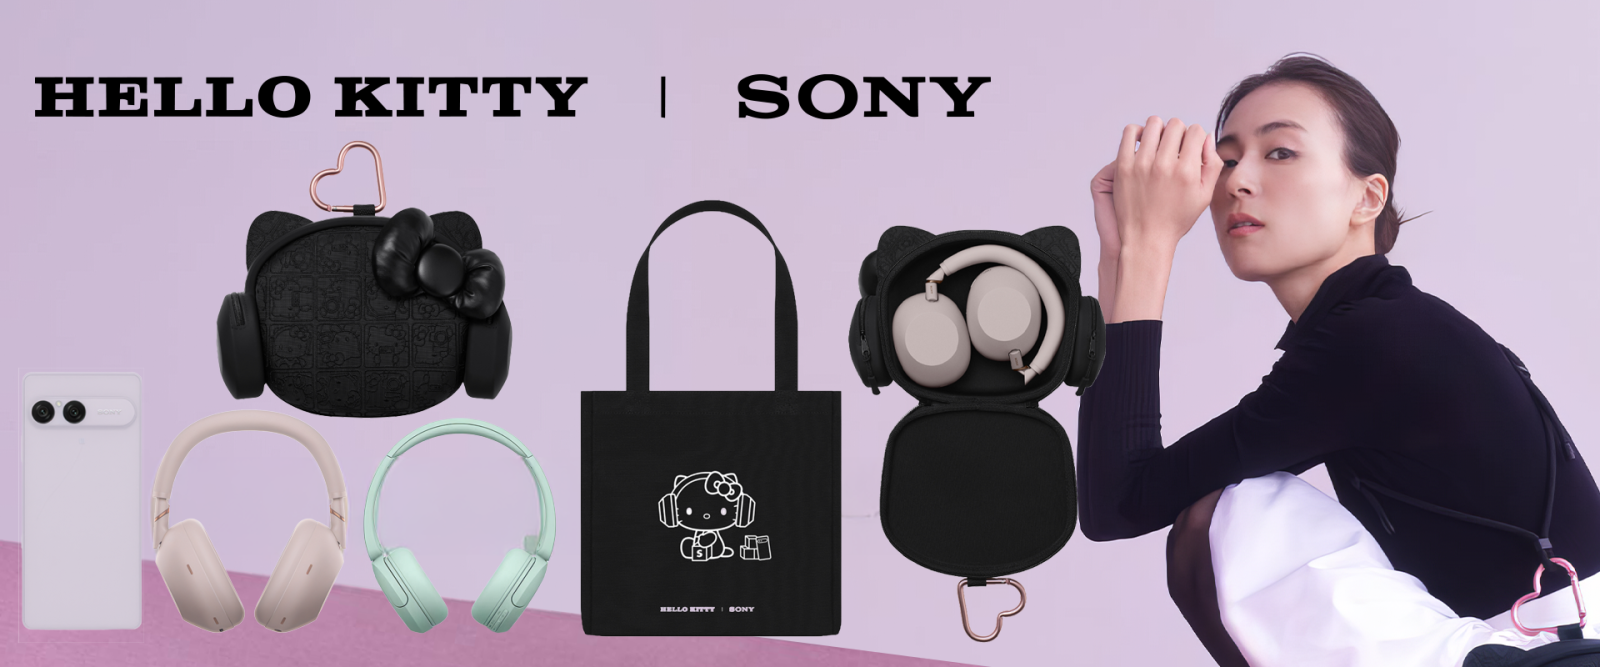
07/10/2026
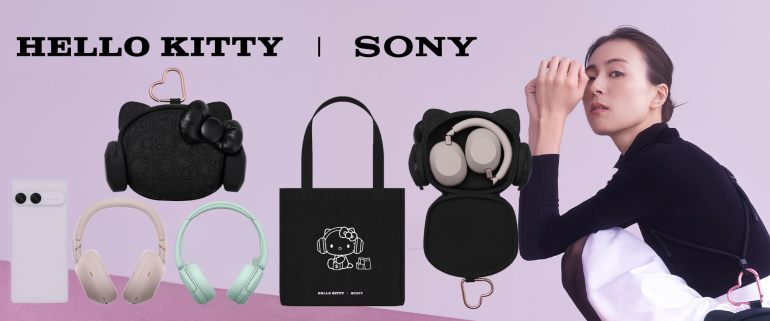
Sony x Hello Kitty ขนรุ่นฮิตมาเพียบ ! น่ารักสะบัด ใครเห็นเป็นต้องว้าว เริ่มเปิดพรีฯ ตุลาคม 2026
Sony x Hello Kitty บอกเลยว่างานนี้ต้องโดน ขนมาตั้งแต่สมาร์ตโฟนยันหูฟัง มีทุกระดับราคา เข้าถึงได้ทุกเพศทุกวัย เป็นที่รู้กันว่าเทคโนโลยี และคุณภาพสินค้าของ Sony เขาจึ้งใจขนาดไหน ดังนั้นหายห่วงเรื่องประสิทธิภาพไปได้เลย แล้วยิ่งมาจับมือกับคาแรกเตอร์ยอดนิยมจาก Sanrio อย่าง Hello Kitty บอกเลยว่าตายเรียบ เพราะมันน่ารักจนใจเจ็บ ! คอลเลกชันนี้เป็นความตั้งใจร่วมกันของทั้งสองแบรนด์ที่อยากจะเติมเต็มทุกวันด้วยความบันเทิง ความสุข และความสนุก ผ่านดีไซน์เรียบง่ายที่ มีเสน่ห์เฉพาะตัว ผสานเทคโนโลยีคุณภาพจาก Sony เข้ากับความน่ารักสดใสของ Hello Kitty เพื่อมอบประสบการณ์รูปแบบใหม่ที่ตอบโจทย์ทั้งการใช้งานและไลฟ์สไตล์ของผู้บริโภคยุคใหม่ สินค้าในคอลเลกชัน Sony x Hello Kitty Xperia 10 VIII สมาร์ตโฟนรุ่นใหม่ในตระกูล 10 Series ใช้งานง่าย น้ำหนักเบา และตอบโจทย์ความสะดวกสบายในชีวิตประจำวัน มาพร้อมหน้าจอที่สว่างขึ้นกว่ารุ่นก่อนหน้าประมาณ 50% เพื่อการมองเห็นที่ชัดเจนยิ่งขึ้นแม้ใช้งานกลางแจ้ง พร้อมลำโพงสเตอริโอที่ได้รับการพัฒนาให้ถ่ายทอดเสียงได้ชัดเจน ทรงพลัง และมีมิติเบสที่หนักแน่นยิ่งขึ้น แบตเตอรี่ใช้งานได้สูงสุดถึง 2 วัน…
06/10/2026
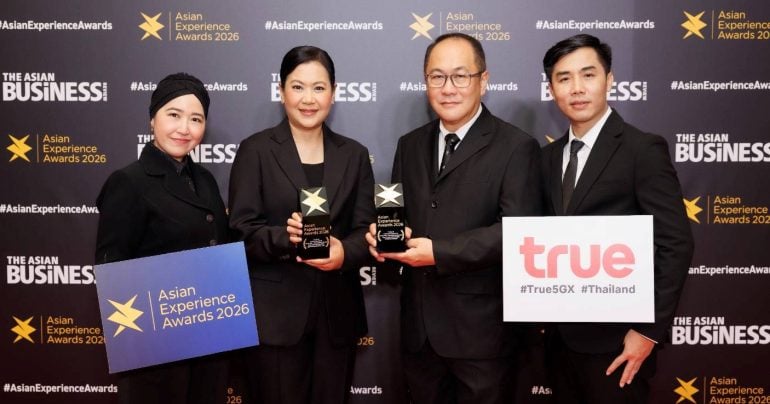
ทรู คอร์ปอเรชั่น คว้า 2 รางวัล Asian Experience Awards 2026 ตอกย้ำกลยุทธ์รีเทลโทรคมนาคมสายบริการ
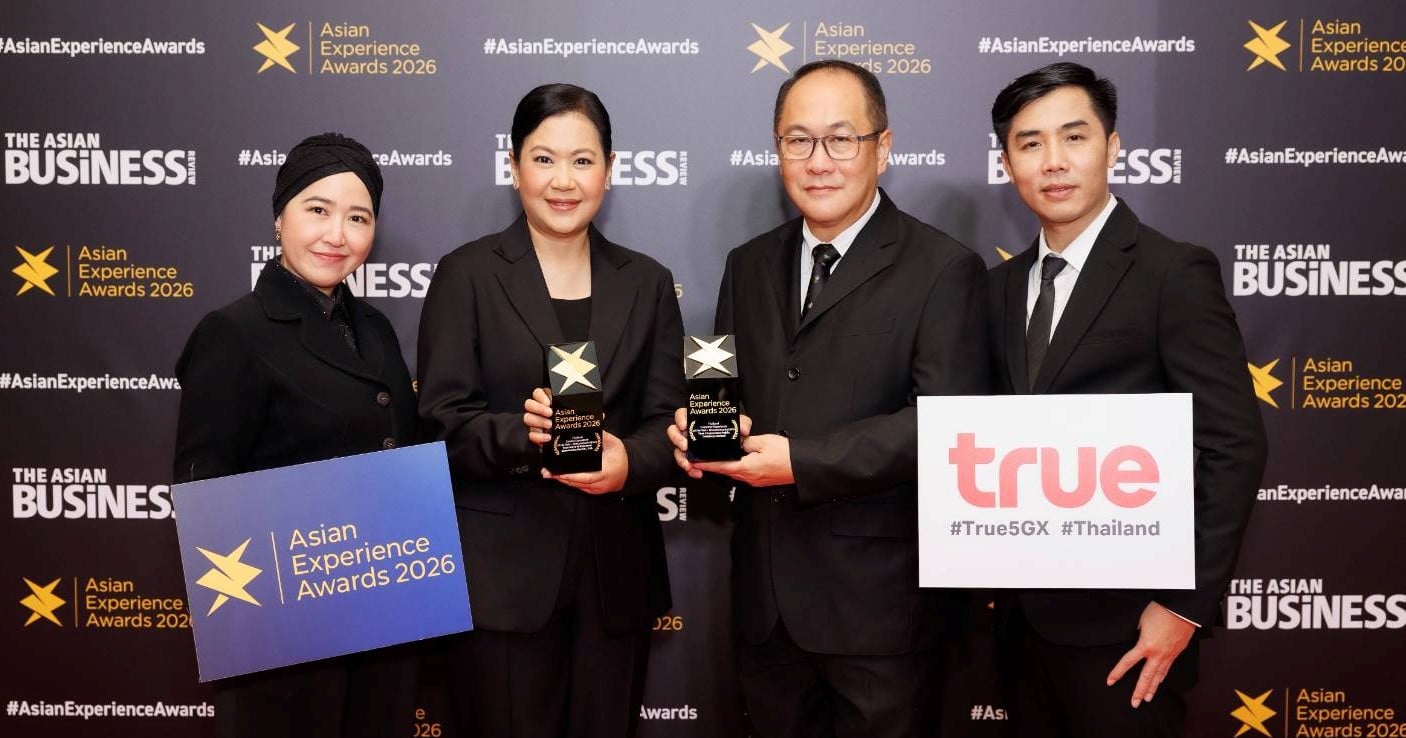
บริษัท ทรู คอร์ปอเรชั่น จำกัด (มหาชน) ได้รับ 2 รางวัลจากเวที Asian Experience Awards 2026 จัดโดยนิตยสาร The Asian Business Review ณ ประเทศสิงคโปร์ โดย Truesphere ได้รับรางวัล Customer Experience of the Year (Thailand) ในกลุ่มธุรกิจโทรคมนาคม ขณะที่ True Branding Shop ได้รับรางวัล Service Experience of the Year (Thailand) การมอบรางวัลครั้งนี้มีองค์กรเข้าร่วมประกวดมากกว่า 74 แห่งจาก 13 ประเทศ โดยเกณฑ์การประเมินมุ่งเน้นที่การออกแบบประสบการณ์ผู้ใช้บริการ และการปรับปรุงประสิทธิภาพการให้บริการของหน้าร้านในกลุ่มผู้ให้บริการเทคโนโลยีและโทรคมนาคม ในส่วนของโครงสร้างการให้บริการ บริษัทได้แบ่งรูปแบบการบริหารหน้าร้านออกเป็นสองโมเดลหลัก: ในเชิงกลยุทธ์ การยกระดับหน้าร้านสู่รูปแบบ Experience Store ช่วยสร้างความแตกต่างด้านภาพลักษณ์แบรนด์ ท่ามกลางภาวะสินค้าและแพ็กเกจสัญญาณโทรคมนาคมพื้นฐานที่มีความใกล้เคียงกันในตลาด…
มูลนิธิถันยรักษ์ฯ ร่วม ทรูปลูกปัญญา เปิดตัวแคมเปญ “เต้า ต้อง ตรวจ” เนื่องในวันมะเร็งเต้านมโลก พร้อมใช้แพลตฟอร์มดิจิทัลสนับสนุนการเข้าถึงข้อมูลคัดกรอง
07/10/2026
Read More
เอกพล ชูเชิด | 3 hours ago
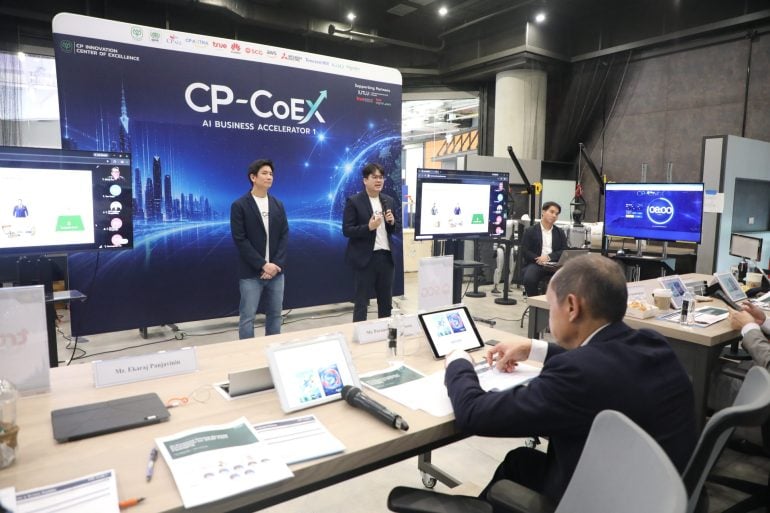
เครือซีพีเปิดเวที Dolphin Tank ภายใต้หลักสูตร CP-CoEX AI Business Accelerator ทดสอบ 7 โครงการ AI ร่วมกับ 11 พันธมิตรเทคโนโลยี ตั้งเป้าสร้างผลกระทบทางธุรกิจ 10 เท่า
07/10/2026
Read More
ทีมคอนเทนต์ BT | 3 hours ago