
Tags
| Ransomware
รายงายเผยเดือนมีนาคม 2023 มีรายงานมัลแวร์เรียกค่าไถ่สูงสุดในรอบ 3 ปี
23/04/2023
Read More
จตุรวิทย์ เครือวาณิชกิจ | 1269 days ago

Ferrari ยืนยันไม่จ่ายค่าไถ่ หลังถูกแฮกข้อมูลลูกค้า
21/03/2023
Read Moreจตุรวิทย์ เครือวาณิชกิจ | 1302 days ago
FBI เผยการหลอกลงทุนออนไลน์สร้างความเสียหายเป็นตัวเงินสูงสุดในปี 2022
14/03/2023
Read Moreจตุรวิทย์ เครือวาณิชกิจ | 1309 days ago

28/06/2017
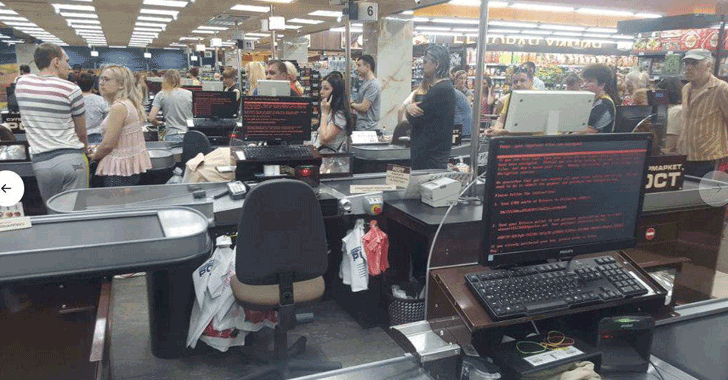
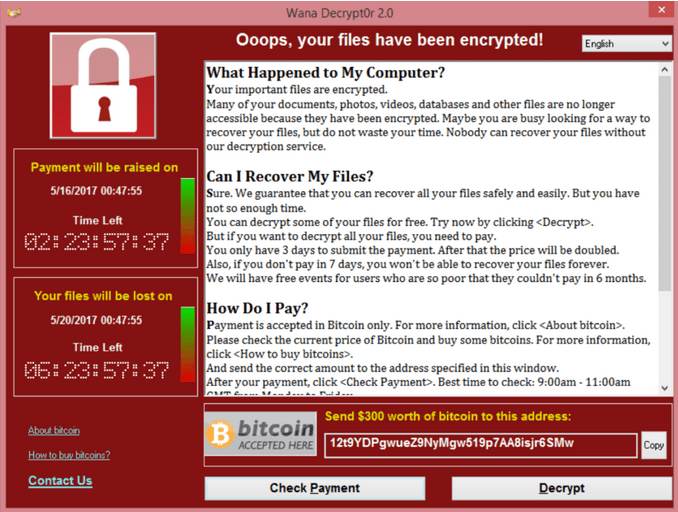
Petrwrap มัลแวร์ล็อกข้อมูลตัวใหม่กระจายทั่วโลก! พร้อมวิธีป้องกัน
เราเพิ่งผ่านวิกฤต Wannacry กันไปเมื่อเดือนก่อน แต่ความโหดร้ายของโลกเทคโนโลยีนั้นไม่เคยปรานีเราครับ Petrwrap มัลแวร์ล็อกข้อมูลตัวร้ายที่เคยอาละวาดปีที่แล้วได้อัปเดทตัวเองใหม่ ใช้ช่องโหว่ที่เคยใช้ใน Wannacry และช่องโหว่อื่นๆ ทำให้แพร่กระจายในเครื่องทีอัปเดทแก้ WannaCry ไปแล้วได้
16/05/2017
Kaspersky Lab ชี้ความเชื่อมโยงสองมหันตภัย WannaCry กับกลุ่ม Lazarus ตัวร้าย
เมื่อวันที่ 15 พฤษภาคม ที่ผ่านมา นักวิจัยของกูเกิ้ลได้โพสต์ข้อความลงทวิตเตอร์ เป็นชิ้นส่วนโค้ดที่ชี้ให้เห็นความน่าจะเชื่อมโยงกันของแรนซัมแวร์ WannaCry ที่กำลังโจมตีองค์กรนับพันและยูสเซอร์ทั่วโลก กับมัลแวร์ที่เป็นของกลุ่ม Lazarus แฮกเกอร์ชื่อก้องที่โจมตีองค์กรรัฐบาล สื่อ และสถาบันการเงินทั่วโลก รวมถึงเหตุการณ์โจมตีบริษัท Sony Pictures ในปี 2014 การโจรกรรมไซเบอร์ที่ธนาคารกลางของบังคลาเทศในปี 2016 และการโจมตีลักษณะคล้ายคลึงกันต่อเนื่องมาจนถึงปี 2017 นี้ นักวิจัยของกูเกิ้ลได้ระบุว่าโค้ดนั้นเป็นตัวอย่างมัลแวร์ WannaCry ที่ปรากฏในเดือนกุมภาพันธ์ 2017 (สองเดือนก่อนเหตุการณ์โจมตีครั้งใหญ่) ทีมวิเคราะห์และวิจัยของแคสเปอร์สกี้ แลป (ทีม GReAT) ได้วิเคราะห์และตรวจสอบข้อมูลนี้ และยืนยันชัดเจนว่าโค้ดนี้มีความคล้ายคลึงกันกับตัวอย่างมัลแวร์ที่กลุ่ม Lazarus ใช้ในการโจมตีในปี 2015 จากข้อมูลของนักวิจัยของแคสเปอร์สกี้ แลป ความคล้ายคลึงนี้อาจเป็นการจัดฉาก อย่างไรก็ดี การวิเคราะห์ตัวอย่างจากเดือนกุมภาพันธ์ และการเปรียบเทียบกับตัวอย่างที่ WannaCry ใช้โจมตีในปัจจุบัน แสดงให้เห็นว่า โค้ดที่ชี้เป้าไปยังกลุ่ม Lazarus นั้นถูกดึงออกจากมัลแวร์ WannaCry ที่ใช้งานโจมตีล่าสุดเริ่มเมื่อวันที่ 12 พฤษภาคม ที่ผ่านมานี่เอง จึงอาจเป็นความพยายามปกปิดร่องรอยของกลุ่ม…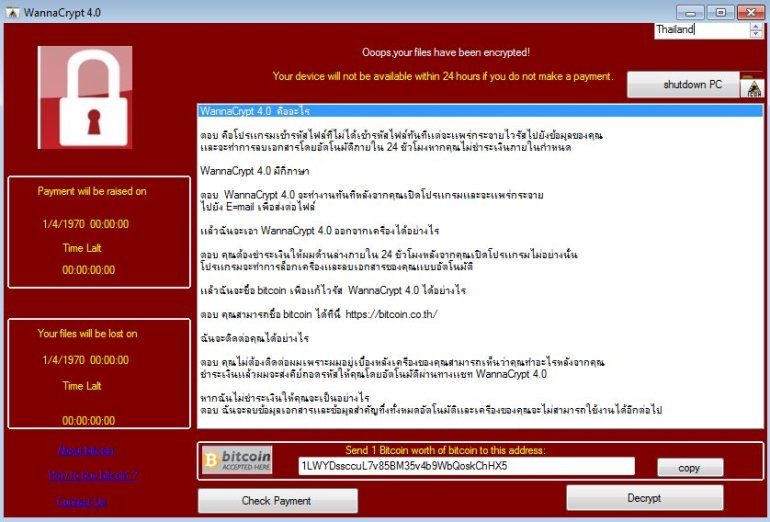
14/05/2017
ไวรัสล็อกไฟล์รุ่นใหม่ WannaCry 2.0 มาแล้ว ไม่มี Kill Switch เพื่อหยุดเผยแพร่
หลังจากวิกฤตการณ์ WannaCry, WannaCrypt ที่ไล่เข้ารหัสไฟล์สำคัญในคอมพิวเตอร์ทั่วโลก ซึ่งรายงานล่าสุดระบุว่าติดกันไปราว 200,000 เครื่องใน 99 ประเทศทั่วโลก และสามารถหยุดยังได้โดยฝีมือของนักวิจัยด้านความปลอดภัยรายหนึ่งที่ค้นพบ Kill Switch ในโค้ด การแพร่กระจายจึงจบลง แต่ก็เป็นไปตามที่คาดไว้ เหล่าแฮกเกอร์ได้ปรับปรุงโค้ด WannaCry ใหม่ ให้ไม่มี Kill Switch และกระจายต่อ
14/05/2017
ด่วน! Microsoft ออกอัปเดต Windows Defender ป้องกันไวรัส WannaCrypt
ความเดิมจากตอนที่แล้วคือมีช่องโหว่เจาะทะลวง Windows ทั่วโลกที่เรียกว่า EternalBlue หลุดจาก NSA (สำนักงานความมั่นคงแห่งชาติ สหรัฐ) ทำให้แฮกเกอร์ใช้ช่องโหว่นี้สร้าง Ransomware ที่มีหลายชื่อทั้ง WannaCry, Wana Decrypt0r, WannaCrypt ไล่ล็อกไฟล์ในเครื่องไปทั่วโลก (อ่าวข่าวเก่า) ล่าสุด Microsoft ก็เริ่มการเคลื่อนไหวเป็นที่เรียบร้อย
13/05/2017
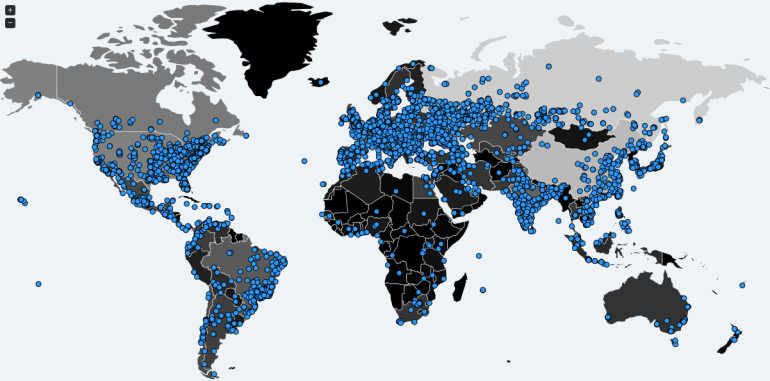
WannaCry ไวรัสเข้ารหัสข้อมูล เรียกค่าไถ่ทั่วโลก หลังหลุดจาก NSA
น่าจะเป็นหนึ่งในเหตุการณ์สำคัญของโลกไอทีแห่งปีเลยเมื่อช่องโหว่เจาะทะลวง Windows ทั่วโลกที่เรียกว่า Eternal Blue หลุดจาก NSA (สำนักงานความมั่นคงแห่งชาติ สหรัฐ) ทำให้แฮกเกอร์ใช้ช่องโหว่นี้สร้าง Ransomware ที่มีหลายชื่อทั้ง WannaCry, Wana Decrypt0r, WannaCrypt ไล่ล็อกไฟล์ในเครื่องไปทั่วโลก แต่ล่าสุดสถานการณ์เริ่มคลี่คลาย หลังนักวิจัยพบวิธีหยุดการแพร่กระจายด้วยเว็บเว็บเดียว

04/07/2016
เทรนด์ไมโครเตรียมพร้อม ป้องกัน และกู้คืนข้อมูลจาก Ransomware ให้คุณ
บริษัท เทรนด์ไมโคร (TYO: 4704; TSE: 4704) ผู้นำระดับโลกด้านซอฟต์แวร์และโซลูชั่นการรักษาความปลอดภัย มุ่งมั่นที่จะปกป้องลูกค้าและผู้บริโภคให้รอดพ้นจากการโจมตีด้านความปลอดภัยที่ร้ายแรงที่สุดในปัจจุบัน เพียงในช่วง 6 เดือนที่ผ่านมา เทรนด์ไมโครสามารถปิดกั้นภัยคุกคามจากมัลแวร์เรียกค่าไถ่ (Ransomware) กว่า 100 ล้านรายการให้ลูกค้า โดย 99 เปอร์เซ็นต์ของภัยคุกคามที่ปิดกั้นมาจากอีเมล์และเว็บแทรฟฟิก พร้อมนำเสนอภาพรวมการปกป้องตนเองด้วยการตระหนักถึงการเติบโตและผลกระทบของมัลแวร์เรียกค่าไถ่ ดังนี้: การประเมินความพร้อมในการรับมือกับมัลแวร์เรียกค่าไถ่ ซึ่งช่วยให้องค์กรธุรกิจทุกขนาดเข้าใจเกี่ยวกับช่องโหว่ในระบบรักษาความปลอดภัย และจัดหามาตรการที่เป็นรูปธรรมเพื่อนำไปปฏิบัติ เครื่องมือกำจัดมัลแวร์เรียกค่าไถ่ ที่ช่วยให้ผู้บริโภคและองค์กรธุรกิจที่ได้รับผลกระทบจากมัลแวร์เรียกค่าไถ่สามารถกู้คืนข้อมูลกลับมาได้ การปรับปรุงผลิตภัณฑ์ เพื่อเสริมประสิทธิภาพในการป้องกันมัลแวร์เรียกค่าไถ่ โดยครอบคลุม 4 เลเยอร์ของระบบรักษาความปลอดภัย และรองรับการตรวจหามัลแวร์เรียกค่าไถ่ทั่วทั้งองค์กร นางสาวปิยธิดา ตันตระกูล ผู้จัดการประจำประเทศไทย บริษัท เทรนด์ไมโคร (ประเทศไทย) จำกัด กล่าวว่า “เทรนด์ไมโครกำลังดำเนินการอย่างจริงจังเพื่อประเมินภัยคุกคามจากมัลแวร์เรียกค่าไถ่และหาวิธีป้องกัน เราเข้าใจว่าการโจมตีทางไซเบอร์รูปแบบนี้สามารถบ่อนทำลายองค์กรทุกขนาดในทุกกลุ่มอุตสาหกรรม และอาจก่อให้เกิดปัญหาและค่าใช้จ่ายต่อผู้ใช้ทั่วไป ด้วยเหตุนี้เทรนด์ไมโครจึงได้ปรับแต่งผลิตภัณฑ์สำหรับองค์กรธุรกิจและผู้ใช้ทั่วไป เพื่อนำเสนอการป้องกันมัลแวร์เรียกค่าไถ่อย่างมีประสิทธิภาพมากที่สุด เครื่องมือกู้คืนข้อมูลจากมัลแวร์เรียกค่าไถ่ของเรานำความเชี่ยวชาญของเทรนด์ไมโครในส่วนที่เกี่ยวกับภัยคุกคามมาใช้ เพื่อให้บริการสนับสนุนและช่วยให้ลูกค้าเตรียมพร้อมรับมือกับการโจมตีที่อาจเกิดขึ้น หรือแก้ไขปัญหาอย่างทันท่วงทีในกรณีที่ถูกโจมตีแล้ว” การป้องกันมัลแวร์เรียกค่าไถ่ให้กับองค์กร ไม่มีทางลัดใดๆ ในเรื่องของการป้องกันมัลแวร์เรียกค่าไถ่ วิธีที่ถูกต้องก็คือ การปรับใช้แนวทางที่ครอบคลุมรอบด้าน และเทรนด์ไมโครได้นำเสนอการป้องกันมัลแวร์เรียกค่าไถ่ที่ครอบคลุม 4 เลเยอร์สำคัญในระบบรักษาความปลอดภัย:…
07/03/2016
โปรแกรมโหลดบิตบน Mac ฝังมัลแวร์อันตราย เข้ารหัสฮาร์ดไดรฟ์แล้วไถเงิน
ผู้ใช้ OS X วันนี้ถูกโจมตีด้วยมัลแวร์ Ransomware ที่ฝังตัวอยู่ในโปรแกรม BitTorrent Transmission ที่ปล่อยอัพเดทเวอร์ชั่นเมื่ออาทิตย์ที่แล้ว ซึ่งรุ่นที่ส่งผลกระทบนั้นจะมีมัลแวร์ KeyRanger ฝังอยู่ ซึ่งเป็นมัลแวร์ที่จะเข้ารหัสฮาร์ดไดรฟ์ของผู้ใช้งานประมาณ 3 วันหลังจากติดตั้ง หลังจากนั้นเมื่อมัลแวร์เข้ารหัสได้แล้วก็ถึงเวลาที่ตัวมัลแวร์มาไถเงินจากผู้ใช้งานเพื่อถอดรหัสฮาร์ดไดรฟ์
09/11/2015
กันก่อนแก้ !! Ransomware ภัยร้ายโลกไซเบอร์ที่สามารถป้องกันได้
เรียกได้ว่า Ransomware เป็น 1 ในการโจรกรรมรูปแบบใหม่ล่าสุดของโลกที่ระบาดหนักไปเมื่อไม่กี่ปีก่อนนี้เป็นภัยระดับความมั่นคงของประเทศอย่างแท้จริง ซึ่งแน่นอนว่าทุก ๆ คนก็คงอยากจะทราบกันดีว่า Ransomware มาจากอะไร และวิธีแก้ต้องทำอย่างไรบ้าง ทีมงานขออาสาแบไต๋ Ransomware ภัยร้ายที่กำลังคุกคามโลกไซเบอร์ของเราในขณะนี้ ซึ่งถือว่าเป็น 1 ใน อาชญากรรมไซเบอร์ (Cyber crime) ที่ส่งผลกระทบกับโลกในยุคปัจจุบันเป็นอย่างมาก

20/05/2015
ETDA (เอ็ตด้า) เร่งผลักดันบุคลากรไทย พร้อมรับมือภัยคุกคามไซเบอร์
ETDA (เอ็ตด้า) เร่งผลักดันบุคลากรไทย พร้อมรับมือภัยคุกคามไซเบอร์ สานต่อหลักสูตรผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยสารสนเทศ (iSEC) อย่างต่อเนื่อง สำนักงานพัฒนาธุรกรรมทางอิเล็กทรอนิกส์ (องค์การมหาชน) (สพธอ.) หรือ ETDA (เอ็ตด้า) เดินหน้าชูภารกิจพัฒนาบุคลากรไทยพร้อมรับมือภัยคุกคามไซเบอร์ ด้วยการผลักดันการยกระดับศักยภาพให้บุคลากรไทยมีความพร้อมในการรับมือภัยคุกคามไซเบอร์ ทั้งยังเป็นการเปิดโอกาสในการประเมินความพร้อมให้กับบุคลากรด้านไซเบอร์ก่อนเข้ารับการทดสอบใบรับรองในระดับสากล โดย ETDA ได้ให้การสนับสนุนให้สมาคมความมั่นคงปลอดภัยระบบสารสนเทศ (Thailand Information Security Association) หรือ TISA จัดหลักสูตร "การฝึกอบรมและสอบวัดสมรรถนะเพื่อพัฒนามาตรฐานการรับรองบุคลากรด้านความมั่นคงปลอดภัยระบบสารสนเทศของประเทศไทย" ซึ่งจัดให้มีการฝึกอบรมและสอบเพื่อรับ "ใบรับรองสมรรถนะผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยสารสนเทศ (Information Security Expert Certification : iSEC" โดยมีผู้เข้าอบรมแล้วรวม 4 รุ่น จำนวนทั้งสิ้น 270 คน และสอบผ่านรับใบรับรอง iSEC จำนวน 73 คน พร้อมตั้งเป้าสู่ 200 คนภายใน 2 ปี นางสุรางคณา วายุภาพ ผู้อำนวยการ ETDA เปิดเผยว่า "บุคลากรด้านความมั่นคงปลอดภัยไซเบอร์ ยังเป็นที่ต้องการของทั่วโลก โดยจากงาน RSA Conference 2015 ที่ผ่านมา ซึ่งเป็นงานสัมมนา Cybersecurity ระดับโลกงานหนึ่งที่ประเทศสหรัฐอเมริกา มีการเปิดเผยถึงจำนวนบุคลากรด้าน…PR Partners
See All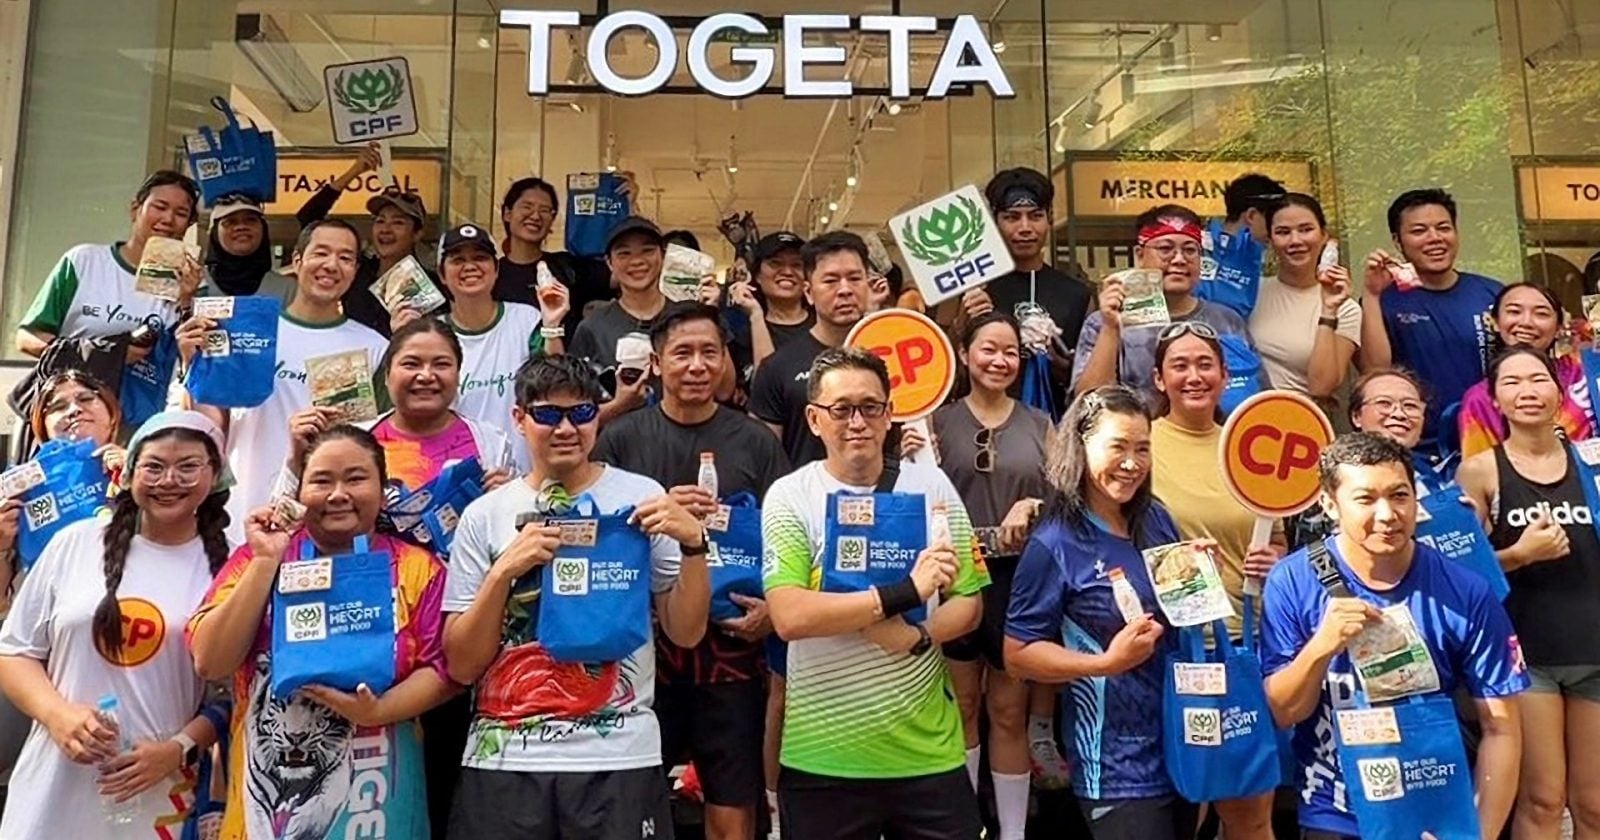
Read More
ซีพีเอฟ ร่วมมือคอมมูนิตี้ออกกำลังกาย เจาะอินไซต์ผู้บริโภคที่เน้นโภชนาการและความสะดวก
บริษัท เจริญโภคภัณฑ์อาหาร จำกัด (มหาชน) หรือ ซีพีเอฟ ขยายกลยุทธ์การตลาดและการพัฒนาผลิตภัณฑ์โดยมุ่งเน้นกลุ่มผู้บริโภคที่ใส่ใจสุขภาพ ผ่านการร่วมมือกับกลุ่มคอมมูนิตี้ออกกำลังกายหลากหลายประเภท เพื่อตอบสนองพฤติกรรมผู้บริโภคยุคใหม่ที่ให้ความสำคัญกับโภชนาการควบคู่กับความสะดวกในชีวิตประจำวัน ข้อมูลพฤติกรรมผู้บริโภคด้านสุขภาพและอาหาร จากผลสำรวจ Voice of the Consumer Survey 2025 – Thailand Snapshot โดย PwC ระบุว่า 43% ของผู้บริโภคชาวไทยให้ความสำคัญกับคุณค่าทางโภชนาการเป็นหลักในการเลือกซื้ออาหาร ขณะเดียวกัน ปัจจัยด้านความสะดวกยังคงมีอิทธิพลสูง โดย 78% ของผู้ตอบแบบสอบถามซื้ออาหารปรุงสำเร็จอย่างน้อยสัปดาห์ละครั้ง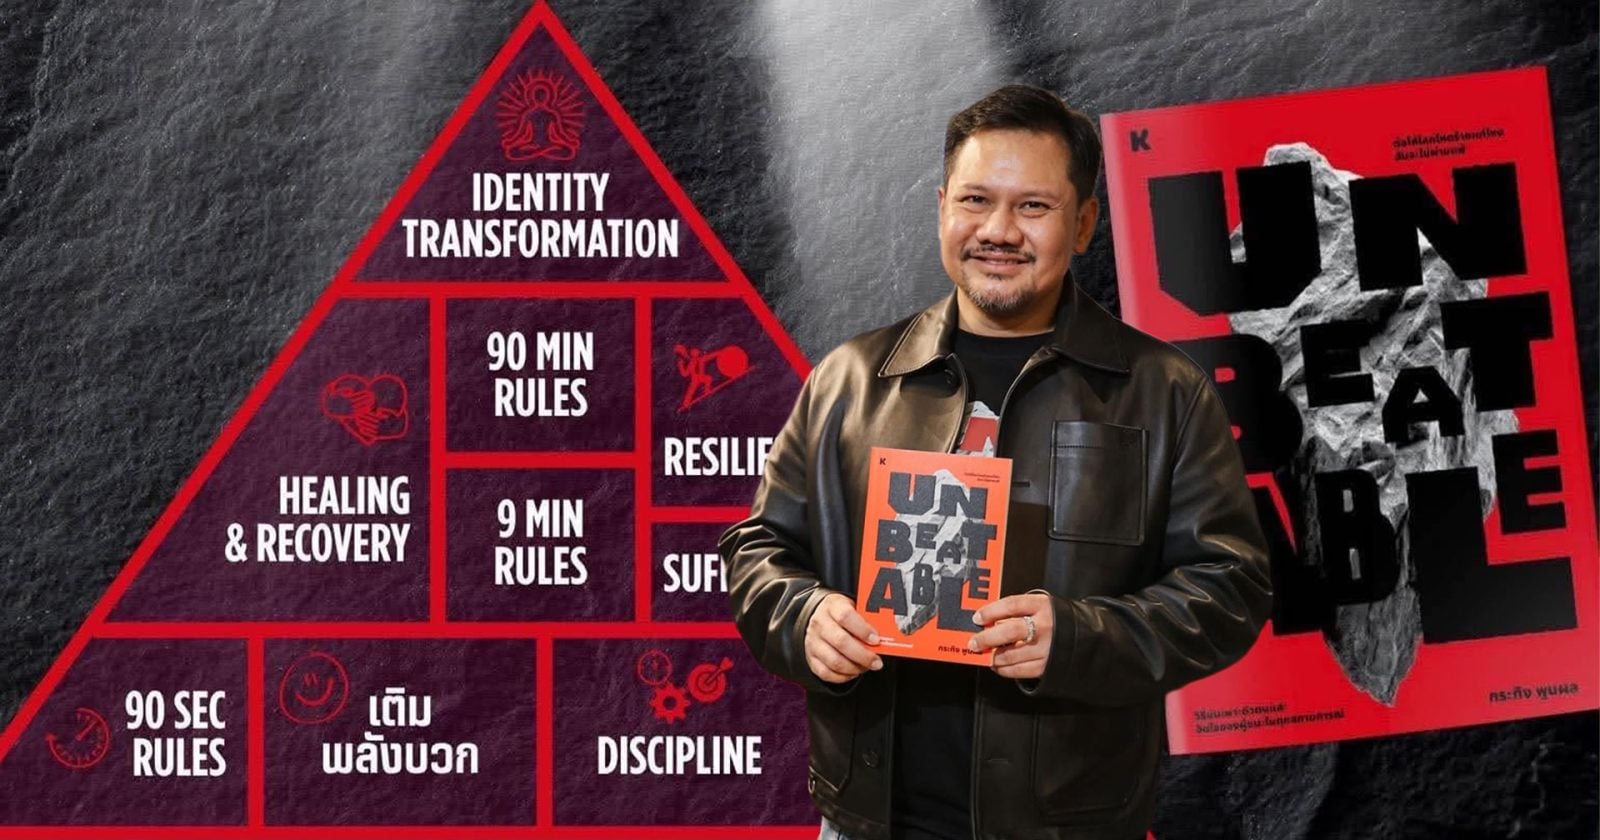
09/10/2026
“กระทิง พูนผล” กลั่นบทเรียนจากความล้มเหลวตลอดเส้นทางชีวิต สู่หนังสือ “Unbeatable”
"กระทิง" เรืองโรจน์ พูนผล เปิดตัวหนังสือเล่มใหม่ "Unbeatable วิธีบ่มเพาะตัวตนและจิตใจของ ‘ผู้ไม่ยอมแพ้’ ในทุกสถานการณ์" จากสำนักพิมพ์ KOOB ภายใต้แนวคิด "ต่อให้โลกโหดร้ายแค่ไหน ฉันจะไม่พ่ายแพ้" ต่อยอดจากหนังสือเล่มแรก "Move Heaven and Earth" ด้วยการกลั่นบทเรียนจากความล้มเหลว ตลอดเส้นทางการทำงานมาเป็นคู่มือลงมือทำที่วางระบบคิดเป็นพีระมิด 3 ระดับ ตั้งแต่การจัดการปัญหาและอารมณ์รายวัน การเยียวยาและฟื้นฟูจิตใจ ไปจนถึงการเปลี่ยนผ่านตัวตน พร้อมต่อยอดทักษะ "Unbeatable" ผ่านชุมชนออนไลน์ ให้เป็นทักษะที่จำเป็นในปี 2570 สำหรับคนไทยที่ต้องรับมือกับโลกที่ผันผวน หนังสือเปิดให้สั่งจองแล้ว นายเรืองโรจน์ พูนผล ผู้ร่วมก่อตั้ง H.O.W. (House of Wisdom) เปิดเผยว่า "Unbeatable" เป็นหนังสือที่ตั้งใจให้ผู้อ่านนำไปลงมือทำได้จริง เนื้อหากว่า 200 หน้า แบ่งเป็น 10 บท เขียนในรูปแบบ How-To ที่ผู้อ่านฝึกได้ทีละขั้น ต่อยอดจากหนังสือเล่มแรก "Move Heaven and…
08/10/2026
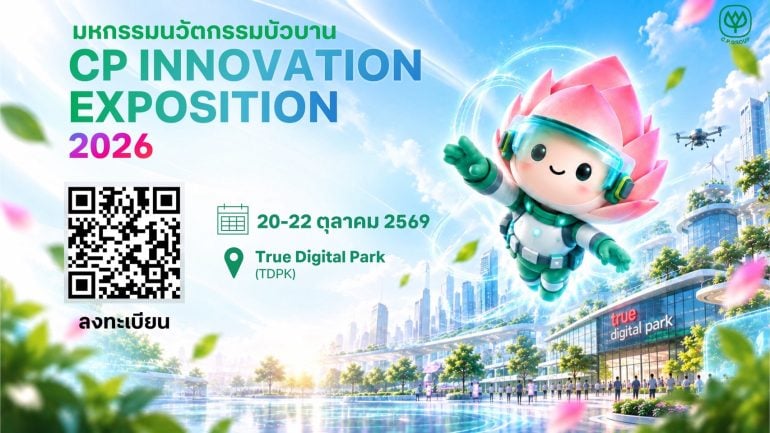
เครือซีพี เตรียมจัดงาน CP Innovation Exposition 2026 แสดงนวัตกรรมองค์กรและเวทีเสวนาเทคโนโลยี
บริษัท เครือเจริญโภคภัณฑ์ จำกัด ประกาศเตรียมจัดงาน "CP Innovation Exposition 2026" (งานมหกรรมนวัตกรรมบัวบาน ครั้งที่ 9) ระหว่างวันที่ 20–22 ตุลาคม 2569 ณ ทรู ดิจิทัล พาร์ค ภายใต้แนวคิด “RISE TOGETHER INNOVATE BEYOND” โดยเป็นการเปิดพื้นที่จัดแสดงผลงานวิจัย เทคโนโลยีเชิงอุตสาหกรรม และเวทีเสวนาแลกเปลี่ยนมุมมองจากวิทยากรในอุตสาหกรรมต่างๆ โครงสร้างกิจกรรมและ 8 หัวข้อการเสวนาเชิงเทคโนโลยี การจัดงานในปีนี้แบ่งออกเป็นกิจกรรมจัดแสดงผลงานและการบรรยายเชิงวิชาการ โดยกำหนดหัวข้อเสวนาหลัก 8 มิติ ได้แก่: การจัดแสดงผลงานนวัตกรรมและการแข่งขัน HealthyLicious ภายในงานมีการจัดแสดงผลงานนวัตกรรมจำนวน 90 รายการ จากหน่วยธุรกิจของเครือเจริญโภคภัณฑ์ใน 10 ประเทศ ครอบคลุมการปรับปรุงกระบวนการผลิต การใช้ AI วิเคราะห์ข้อมูลเชิงบริหาร และการพัฒนาผลิตภัณฑ์ใหม่ โดยผลงานทั้งหมดจะเข้าร่วมการประเมินเพื่อรับรางวัล Chairman Awards ประจำปี นอกจากนี้ ยังมีการจัดการประกวดโครงการ "HealthyLicious"…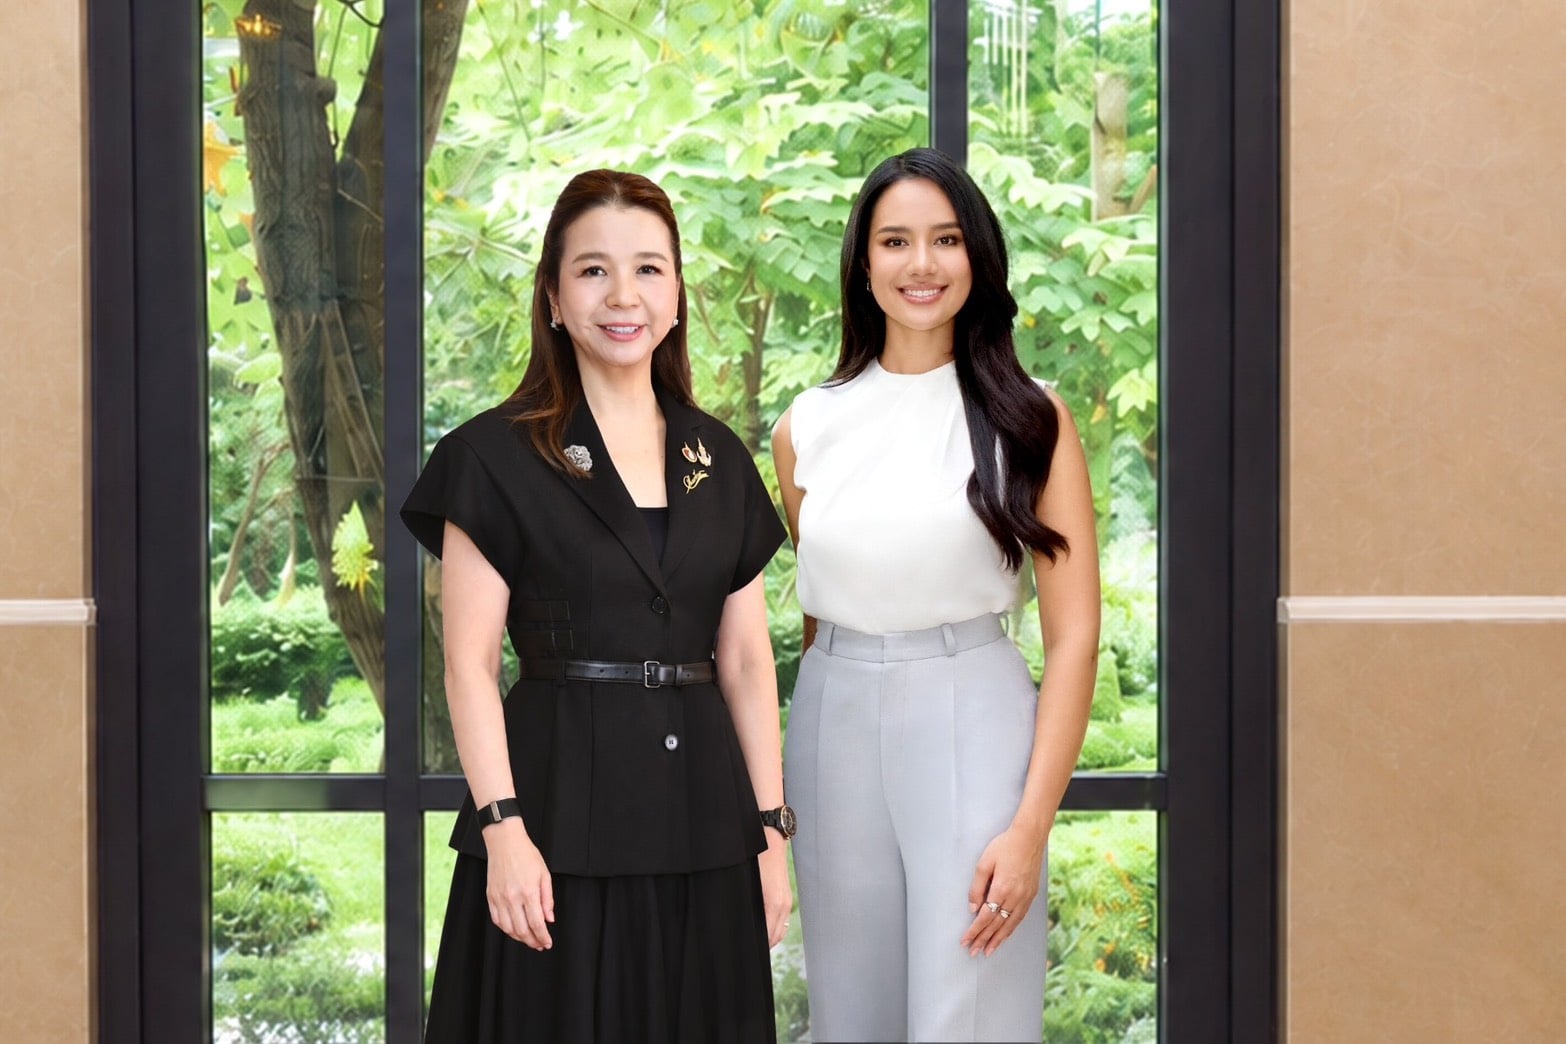
07/10/2026
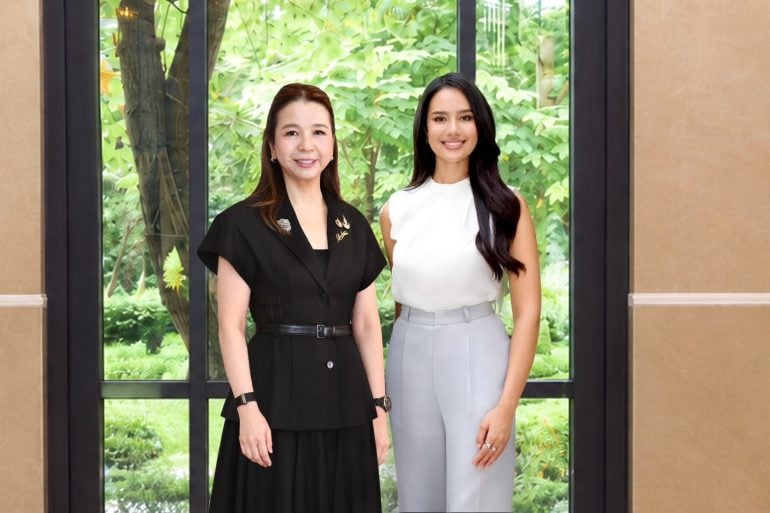
มูลนิธิถันยรักษ์ฯ ร่วม ทรูปลูกปัญญา เปิดตัวแคมเปญ “เต้า ต้อง ตรวจ” เนื่องในวันมะเร็งเต้านมโลก พร้อมใช้แพลตฟอร์มดิจิทัลสนับสนุนการเข้าถึงข้อมูลคัดกรอง
มูลนิธิถันยรักษ์ ในพระราชูปถัมภ์สมเด็จพระศรีนครินทราบรมราชชนนี ร่วมกับ บริษัท ทรู คอร์ปอเรชั่น จำกัด (มหาชน) โดยโครงการทรูปลูกปัญญา จัดกิจกรรมรณรงค์เนื่องในวันมะเร็งเต้านมโลก (7 ตุลาคม 2569) ภายใต้แนวคิด “เต้า ต้อง ตรวจ” เพื่อกระตุ้นการรับรู้เรื่องการตรวจคัดกรองโรคในระยะเริ่มต้น โดยเปิดตัวสื่อประชาสัมพันธ์ชุดใหม่ที่ได้ สุชาตา ช่วงศรี (Miss World 2025) มาร่วมถ่ายทอดข้อความรณรงค์ให้ผู้หญิงและประชาชนทั่วไปสังเกตความผิดปกติของร่างกายอย่างสม่ำเสมอ สถานการณ์โรคมะเร็งเต้านมในปัจจุบันยังคงเป็นมะเร็งที่พบเป็นอันดับ 1 ในกลุ่มผู้หญิงทั้งระดับสากลและประเทศไทย โดยข้อมูลสถิติระบุว่าประเทศไทยมีผู้ป่วยรายใหม่ราว 21,061 รายต่อปี คิดเป็น 23.5% ของผู้ป่วยมะเร็งรายใหม่ในเพศหญิง ทั้งนี้ ข้อมูลสถิติทางการแพทย์จากโรงพยาบาลศิริราชระบุว่า ผู้ป่วยที่ได้รับการวินิจฉัยและรักษาตั้งแต่ระยะที่ 1 มีอัตราการรอดชีวิตที่ระยะเวลา 10 ปี สูงถึง 95% ซึ่งสะท้อนถึงความสำคัญของการตรวจพบในระยะแรกเริ่ม การประยุกต์ใช้เทคโนโลยีและการขยายเครือข่ายความร่วมมือ ในมิติของการนำเทคโนโลยีมาสนับสนุนงานสาธารณสุข โครงการนี้ได้ใช้ประโยชน์จากโครงสร้างพื้นฐานดิจิทัลและแพลตฟอร์มการเรียนรู้ในการกระจายข้อมูล ดังนี้: ร่วมเป็นอีกหนึ่งพลังในการส่งต่อโอกาสให้ผู้หญิงไทยเข้าถึงการตรวจคัดกรองมะเร็งเต้านมได้อย่างทั่วถึง ด้วยการบริจาคสมทบทุนมูลนิธิถันยรักษ์ฯ เพื่อสนับสนุนการจัดซื้ออุปกรณ์ทางการแพทย์ที่จำเป็น โดยเงินบริจาคสามารถนำไปใช้สิทธิลดหย่อนภาษีได้ สอบถามรายละเอียดเพิ่มเติมที่ ศูนย์ถันยรักษ์ โรงพยาบาลศิริราช…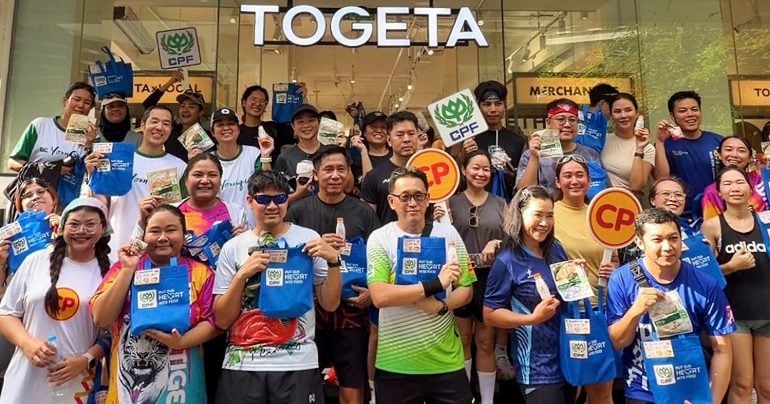
ซีพีเอฟ ร่วมมือคอมมูนิตี้ออกกำลังกาย เจาะอินไซต์ผู้บริโภคที่เน้นโภชนาการและความสะดวก
12/10/2026
Read More
ทีมคอนเทนต์ BT | 1 days ago
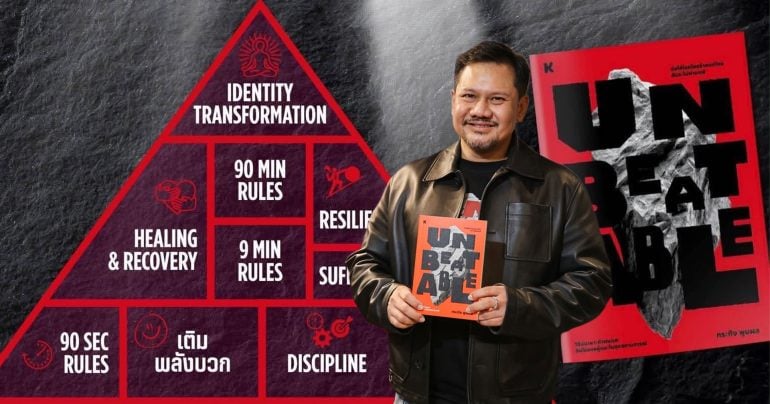
“กระทิง พูนผล” กลั่นบทเรียนจากความล้มเหลวตลอดเส้นทางชีวิต สู่หนังสือ “Unbeatable”
09/10/2026
Read More
อมลวรรณ ศรัทธานนท์ | 4 days ago